2026年5月初旬、cPanel/WHM管理ソフトウェアを稼働するホスティングサーバーが攻撃者によって侵害されたとみられ、Mirai系ボットネットの活動が急激に増加しました。
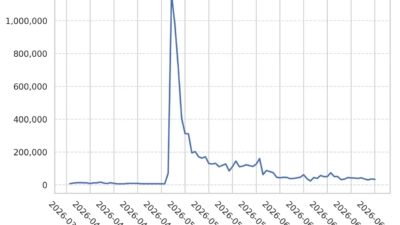
日本のJPCERT/CCは、インターネット定点観測システムTSUBAMEのセンサーにおいて、TCPポート23番のTelnetサービスを狙う悪意のあるパケットが大幅に増加したことを報告しました。
この急増は4月30日に始まり、5月初旬まで継続した後、徐々に減少していきました。観測されたトラフィックには、Miraiおよびその関連亜種に特徴的な傾向が見られました。
Miraiは、インターネットに接続された無防備な機器に感染し、それらをボットとしてスキャンやブルートフォース攻撃、分散型サービス拒否(DDoS)攻撃に利用することで広く知られています。
しかし、今回の活動は、一般的なIoT機器だけでなく、サーバーもボットネットのインフラの一部となり得ることを浮き彫りにしています。
調査担当者は、今回のスキャン活動に関与した送信元IPアドレスの多くが、ホスティングプロバイダーに割り当てられたものであることを突き止めました。
研究者がこれらのアドレスの一部にWebブラウザ経由でアクセスしたところ、多くのシステムでcPanelの管理インターフェースが稼働していることが判明しました。
観測データだけでは、初期侵害の手法を特定することはできませんでした。しかし、このキャンペーンの期間中に公表された分析では、cPanel/WHMに影響を及ぼす脆弱性CVE-2026-41940が悪用された可能性があると指摘されています。
この脆弱性により、攻撃者は認証を回避して脆弱なシステムを掌握できる可能性があります。
今回の急増は、特定の国やホスティングプロバイダーに限定されたものではありませんでした。観測された送信元アドレスのうち最も多くを占めたのは米国でしたが、5月1日前後にはドイツ、フランス、カナダでも急激な増加が記録されました。
トラフィックのパターンからは、侵害されたシステムが特定の地域に集中するのではなく、インターネット全体に広く分散していたことがうかがえます。日本でも同様に悪意のあるトラフィックの急増が見られました。
日本のIPアドレスを送信元とし、TCPポート23番を標的とするパケットは、キャンペーンのピーク時には通常のおよそ15倍にまで達しました。
今回の活動が特に注目される理由は、Telnetが依然としてMirai運用者にとって一般的な標的となっている点です。攻撃者はTCPポート23番をスキャンして、リモート管理サービスが外部に露出しているシステムを特定することがよくあります。そのうえで、脆弱なパスワードやデフォルトの認証情報、使い回されている認証情報を使ってログインを試みる場合があります。
TSUBAMEのセンサーデータによると、日本、北米、欧州をはじめとする各地域で監視対象となったネットワークの大半において、23/TCPが最も頻繁に狙われたポートでした。
その他によくスキャンされたサービスとしては、443/TCPのHTTPS、80/TCPのHTTP、22/TCPのSSH、8080/TCPの代替Webサービス、そして3389/TCPのリモートデスクトッププロトコル(RDP)が挙げられます。
今回の事案は、ホスティングプロバイダーやサーバー管理者が、特にcPanel/WHMのようなインターネットに公開された管理プラットフォームについて、迅速にセキュリティアップデートを適用する必要性を改めて示すものです。
組織は影響を受けるcPanelシステムを特定し、CVE-2026-41940に対するベンダー提供の修正プログラムが利用可能であれば適用したうえで、管理パネルへのアクセスを制限すべきです。
管理インターフェースは、必要がない限りインターネットに無防備な状態で公開すべきではありません。ファイアウォールルール、VPN、IPアドレスの許可リスト、多要素認証によってアクセスを制限すべきだと、JPCERTは述べています。
管理者は可能な限りTelnetを無効化し、代わりに強固な認証制御を備えたSSHを使用すべきです。デフォルトの認証情報は削除し、パスワードは固有かつ強固なものにするとともに、使用していないサービスは無効化する必要があります。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。チーム向けに詳しく見る
翻訳元: https://cyberpress.org/mirai-surges-on-cpanel/