脅威アクターは、cPanelおよびWHMのセッション管理における重大な認証バイパスの脆弱性を迅速に悪用し、インターネットに公開されたホスティングサーバーを侵害しました。日本のテレメトリデータからは、この攻撃キャンペーンがMirai亜種によるTelnetサービスを狙ったスキャン・攻撃トラフィックの急増と関連していることが示されています。
今回の一連の攻撃活動の中心にあるのは、CVE-2026-41940です。これはcPanelおよびWHMのセッション管理レイヤーに存在する重大な脆弱性で、リモートの未認証攻撃者が脆弱な管理パネル環境へのアクセスを取得できるというものです。
この脆弱性のCVSSスコアは9.8で、11.40より後にリリースされたcPanelおよびWHMのバージョン、ならびに影響を受けるWP Squaredの導入環境に及びます。cPanelは2026年4月28日に修正版をリリースしましたが、悪用活動はほぼ即座に始まりました。
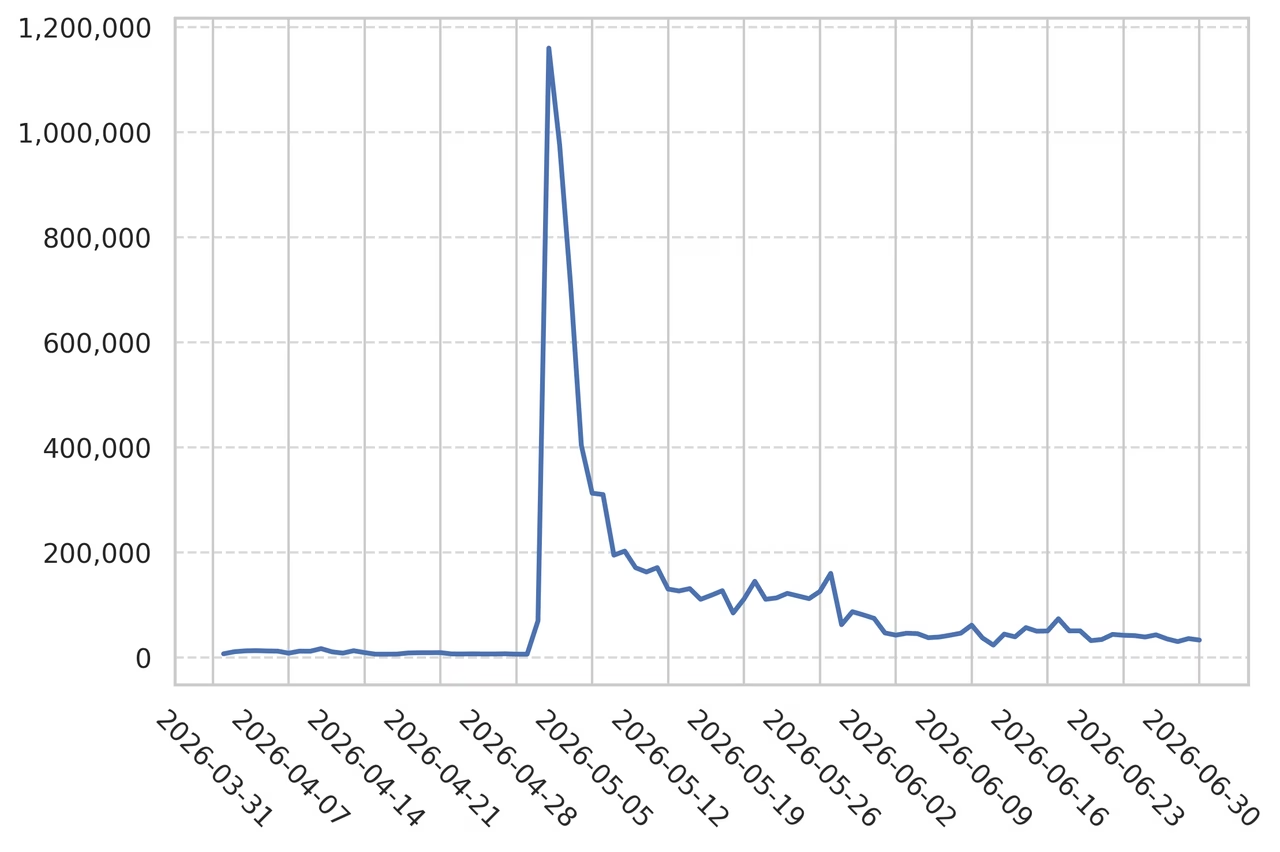
攻撃の急増は4月30日に始まり、その後徐々に減少していきましたが、この動きはcPanelの脆弱性の悪用が公表され、実際に悪用が活発化した時期と密接に重なっています。
センサーデータのみから因果関係を断定することはできませんが、JPCERT/CCによると、CensysおよびNICTER分析チームが公表したインテリジェンスは、この増加がCVE-2026-41940を悪用したMiraiまたはMirai亜種の感染と関連している可能性が高いことを示しているとのことです。
今回のキャンペーンは、Miraiのエコシステムにおける重要な変化を浮き彫りにしています。Miraiは一般に、脆弱なパスワードやデフォルトの認証情報を使用しているルーター、カメラ、DVR、その他の組み込み機器の侵害に関連付けられてきました。
しかし、侵害されたホスティングサーバーは、従来のIoTボットと比較して、攻撃者にはるかに大きな帯域幅、処理能力、安定した接続性、そしてテナントデータへのアクセスをもたらす可能性があります。
侵害されたcPanelサーバーは、ホストされているウェブサイト、データベース、メールボックス、バックアップアーカイブ、顧客の認証情報、さらには下流の管理者アカウントを危険にさらす可能性もあります。
JPCERT/CCの研究者によると、インターネット定点観測システムTSUBAMEでは、5月初旬にTCPポート23を狙ったMirai特有のパケットが劇的に増加したことが記録されています。
悪用されたcPanel認証
Censysの観測によると、5月1日の急増時に新たに悪性と分類されたホストのうち、およそ80%がcPanelまたはWHMを稼働させており、これは通常のパターンから大きく逸脱するものでした。
研究者らは、侵害後に少なくとも2つの異なる経路を特定しています。一つはMirai系マルウェアの展開を伴うもので、もう一つはファイルを暗号化し「.sorry」という拡張子を付加するランサムウェアを伴うものです。
脆弱なコードは、cPanelおよびWHMの認証処理フローに存在します。cPanelによると、セッションファイルをディスクに書き込める経路は2つ存在しますが、そのうち入力のサニタイズが実装されていたのは1つだけでした。
Basic認証を処理する経路でこのサニタイズが欠落していたため、特別に細工されたリクエストによって、未認証のセッションが認証済みとして扱われてしまう可能性がありました。
これにより、有効な認証情報なしでアクセスが可能になる恐れがあり、攻撃者が権限の非常に高いWHMの管理機能にアクセスできてしまう可能性もあります。
TSUBAMEの分析により、Mirai特有のトラフィックを生成していた送信元IPアドレスの多くが、ホスティングプロバイダーに属していることが判明しました。
研究者らはこれらのIPアドレスに実際にアクセスすることで、数多くのシステムでcPanelの管理インターフェースを特定することができ、観測されたボットネットの活動と露出したホスティングインフラとの関連性がより一層裏付けられました。
攻撃元として最も多かったのはアメリカでしたが、5月1日前後にはドイツ、フランス、カナダ、そして日本でも大幅な増加が記録されており、特定の地域に限定されない世界規模での悪用が広がっていることがうかがえます。
日本国内のアドレスからのトラフィックだけを見ても、ピーク時には急増前の約15倍にまで達しました。国内外のTSUBAMEセンサー全体で見ると、ほとんどの地点でTCP/23が最も頻繁に観測された宛先ポートでした。
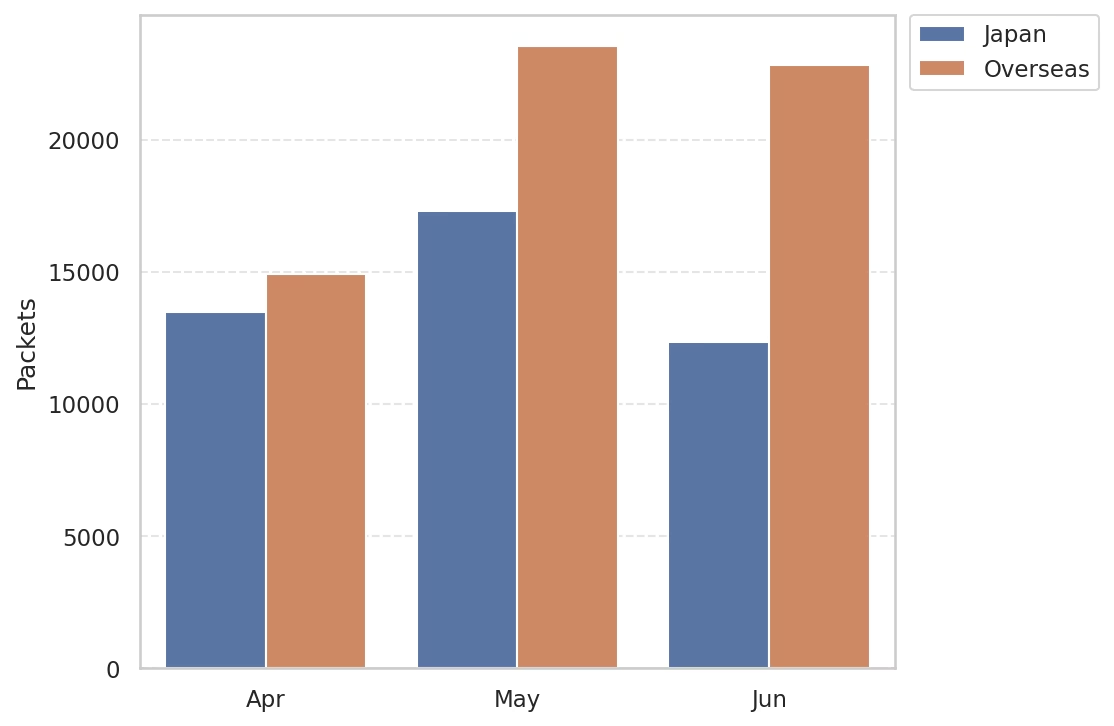
このほか継続的に狙われていたサービスには、ポート443のHTTPS、ポート80および8080のHTTP、ポート22のSSH、ポート3389のリモートデスクトッププロトコル(RDP)、そしてポート8443および8728の代替管理サービスなどが含まれます。
管理者は、公開されているcPanelおよびWHMのインスタンスをすべて至急特定し、ベンダーが提供する修正済みリリースへとアップグレードする必要があります。パッチが適用されたビルドには、11.110.0.97、11.118.0.63、11.126.0.54、11.130.0.18、11.132.0.29、11.134.0.20、11.136.0.5が含まれます。
システムにパッチを適用するまでの間、組織はファイアウォールの許可リストまたはVPN限定の管理体制を用いて、cPanel、WHM、Webmailの管理ポートであるポート2082、2083、2086、2087、2095、2096へのアクセスを制限すべきです。
インシデント対応担当者は、影響を受けた可能性のあるサーバーについても、異常なセッションファイル、想定外の特権ログイン、不正なアカウント作成、改ざんされたウェブコンテンツ、見覚えのないcronジョブ、不審なプロセスの実行、そして外向きのスキャンやTelnetトラフィックがないか調査する必要があります。
今回のキャンペーンが示す通り、ホスティング管理パネルの侵害は、瞬く間にボットネットインフラへと変貌し、顧客にまで影響が及ぶより広範なインシデントへと発展しかねません。
SOCのアラート調査時間を1件あたり21分短縮。即座のインシデント対応を実現するIOCコンテキストでSOCを強化: TI Lookupを貴社のSOCに統合する
翻訳元: https://gbhackers.com/cpanel-authentication-exploited/