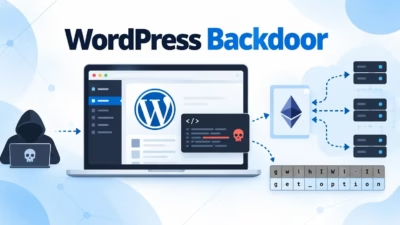
cyberpress.org > 2026年9月23日 15:05 WordPressのバックドア、イーサリアムのスマートコントラクトを悪用しC2サーバーを隠蔽 このマルウェアは6月中旬にサイトのクリーンアップ作業中に発見されたもので、正規のmust-useプラグインを装い、削除されても生き残るための複数の仕組みを備えています。 must-useプラグインはWordPressのリクエストごとに自動的に読み込まれ、通常のプラグインダッシュボードから無効化することができません。