
Cisco Talos、AI統合型マルウェアを追跡する新ツール「CAIRN」を発表
Cisco Talosは、攻撃活動において人工知能を利用するマルウェアを防御側が発見・分類・追跡できるよう支援する、オープンソースの研究ツールキット「CAIRN」を公開しました。Antivirus& Malware Cognitive Artifact Intelligence Research Networ
Cisco Talosは、攻撃活動において人工知能を利用するマルウェアを防御側が発見・分類・追跡できるよう支援する、オープンソースの研究ツールキット「CAIRN」を公開しました。Antivirus& Malware Cognitive Artifact Intelligence Research Networ
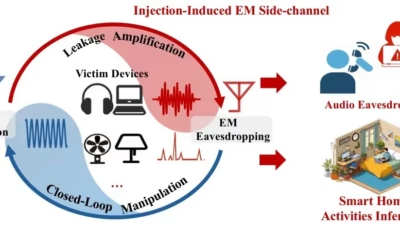
セキュリティ研究者らが、ごく普通のヘッドホンを意図しない発信機に変えてしまう電磁サイドチャネル攻撃「InjectEave」を発表しました。CompareSecurity Systems 脆弱なハードウェアに無線周波数(RF)エネルギーを照射し、そこから発生する電磁放射を収集することで、攻撃者は対象デバイスで再生されて
パスキーは当初、強力なセキュリティ上の利点を打ち出して登場しました。パスワードを公開鍵暗号方式に置き換え、認証情報を正規サービスに紐付け、秘密鍵をサーバーから遠ざけることで、企業セキュリティを何十年も悩ませてきたフィッシングや認証情報窃取といった攻撃の多くが、劇的に難しくなるはずでした。 これらの主張自体は事実です。
新たな研究により、攻撃者がメールに隠した指示文を使ってAIアシスタントを操り、受信者に対して虚偽の、場合によっては危険な要約を生成させられることが明らかになりました。この研究はForcepoint X-Labsの研究者らによるもので、攻撃者が間接的なプロンプトインジェクションを使ってAIシステムを乗っ取り、外部コンテン
InjecMEM技術は、単一の入力がAIエージェントの応答に持続的な影響を与え得ることを示す 新たに実証された攻撃手法により、ハッカーは単一のプロンプトでAIエージェントのメモリに隠れた指示を仕込み、将来のクエリに
中国系とみられるハッカーがオープンソースの人工知能モデルを利用して台湾政府に対するサイバー攻撃を実行していたことが、水曜日に発表された調査結果で明らかになりました。自律型AIによるハッキングが政府機関を標的にした事例として、公になったものでは初めてとなります。 イスラエルのサイバーセキュリティ企業Dreamの研究者ら
ある信用組合の銀行員が、印刷された十数通のテキストメッセージを前にテーブルに座りました。どれも本人個人に宛てて書かれたもので、クリックしてしまいそうな順番に並べ替えるよう求められました。作業の手が止まったのは、そのうちの1通でした。銀行から送られてくるものとそっくりで、「これは職場で不正利用の際に届く
Palo Alto Networksの研究者は、パスワードレス認証を狙う新たな攻撃手法の詳細を公表し、マルウェアがパスキーで保護されたアカウントをどのように乗っ取れるかを示しました。 パスキーは大手テック企業による採用が進んでおり、フィッシング攻撃に対する耐性の高さから広く推奨されています。 Palo Alto Ne
eSecurity Planet のコンテンツおよび製品に関する推奨事項は、編集上の独立性を保っています。当サイトはパートナーへのリンクをクリックいただくことで収益を得る場合があります。 詳細はこちら 大規模言語モデル(LLM)のサイバーセキュリティ能力は、単一のベンチマークスコアで語られることがよくあり
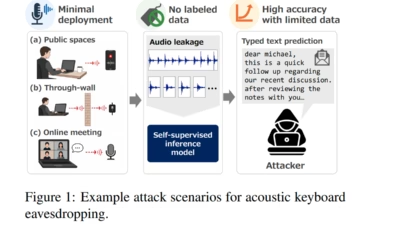
キーボードを打つ音の反響には、これまで想像されていた以上の情報が含まれていることが分かりました。最近発表されたある新しいサイドチャネル攻撃は、標的となるマシンを直接侵害することなく、短い音声録音だけで入力されたテキストを再構築できることを実証しています。東北大学、京都大学、奈良先端科学技術大学院大
すべての記事を読み込みました