9カ国の警察当局が、ランサムウェア攻撃やデータ窃取を可能にしていた3種類のマルウェアキットの犯罪インフラの大部分を解体しました。Europolが木曜日に発表したもので、235台のサーバーと257個のドメインを押収し、640万人の被害者に属する認証情報を特定したとしています。
民間パートナーと連携して実施されたこの作戦が標的としたのは、「サイバー犯罪のサービス化(cybercrime-as-a-service)」市場です。この市場では、あるグループがマルウェアツールキットを開発・保守し、それを別の攻撃者に販売または貸し出して、侵入、恐喝、詐欺に使わせています。作戦にはブルガリア、カナダ、デンマーク、ドイツ、モルドバ、オランダ、ポーランド、英国、米国の当局が、EuropolおよびEurojustとともに参加しました。作戦は「Operation Endgame」の一環で、Europolはこれを、30以上の官民パートナーが参加するランサムウェア支援基盤に対する最大の国際的取り組みと位置づけています。
最大規模の押収対象となったのは、2025年から知られているリモートアクセス型トロイの木馬(RAT)「CastleRAT」です。感染したコンピューターを攻撃者が遠隔操作できるようにするマルウェアで、当局はこのツールに関連する120台のサーバーと39個のドメインを押収しました。検知回避の仕組みを備えていたため、特定は困難だったということです。
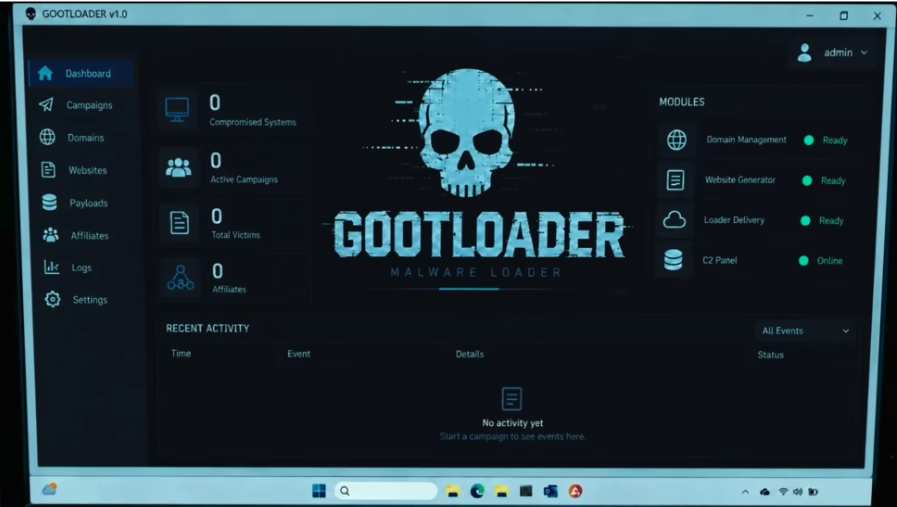
「Gootloader」は、侵害されたWordPressサイト上に置かれた偽の法律文書を通じて拡散するドロッパーで、ランサムウェア攻撃の初期アクセス手段として使われていました。警察はこのキットに関連する14台のサーバーと218個のドメインを停止させ、感染した681のウェブサイトを浄化しました。
「StealC」はドロッパー機能を備えた情報窃取型マルウェア(スティーラー)とされ、侵害したマシンからパスワードやデータ、認証情報を抜き取り、転売や不正利用に使う目的で設計されていました。捜査当局は、関連する102台のサーバーを解体しました。これは2026年6月に実施した押収を土台にしたものです。
押収したインフラには、600万件を超える被害者の認証情報が保存されていました。容疑者らは被害者のマシンに感染させて認証情報を収集し、ランサムウェアを含むさらなる攻撃に使わせるために販売していました。被害者のデータは、HaveIBeenPwned、Shadowserver Foundation、オランダ国家サイバーセキュリティセンターなどのプラットフォームを通じて提供される予定で、被害者は自分の認証情報が漏えいしたかどうかを確認できます。
当局は発表の中で、WordPressユーザーに対し、認証情報の更新、多要素認証の有効化、脆弱性へのパッチ適用を呼びかけています。
Operation Endgameは、2024年からサイバー犯罪を標的としている多国間の取り組みです。特に、金銭目的の数多くの犯罪の土台となるマルウェアの排除に重点を置いています。
翻訳元: https://cyberscoop.com/operation-endgame-malware-takedown-gootloader-stealc-europol/