Huntressの研究者らが、急速に拡大した攻撃キャンペーンの詳細を明らかにしました。攻撃者はクラウド上でホストされたScreenConnectのパネルを悪用し、管理対象のエンドポイントに不正なクライアントと、「SCKit」と名付けられたカスタムツールキットをインストールしました。11月11日、Huntressが保護する48組織で、少なくとも288台のホストが約90分の間に被害を受けました。このうち約3分の1は、最初の10分間で侵害されています。
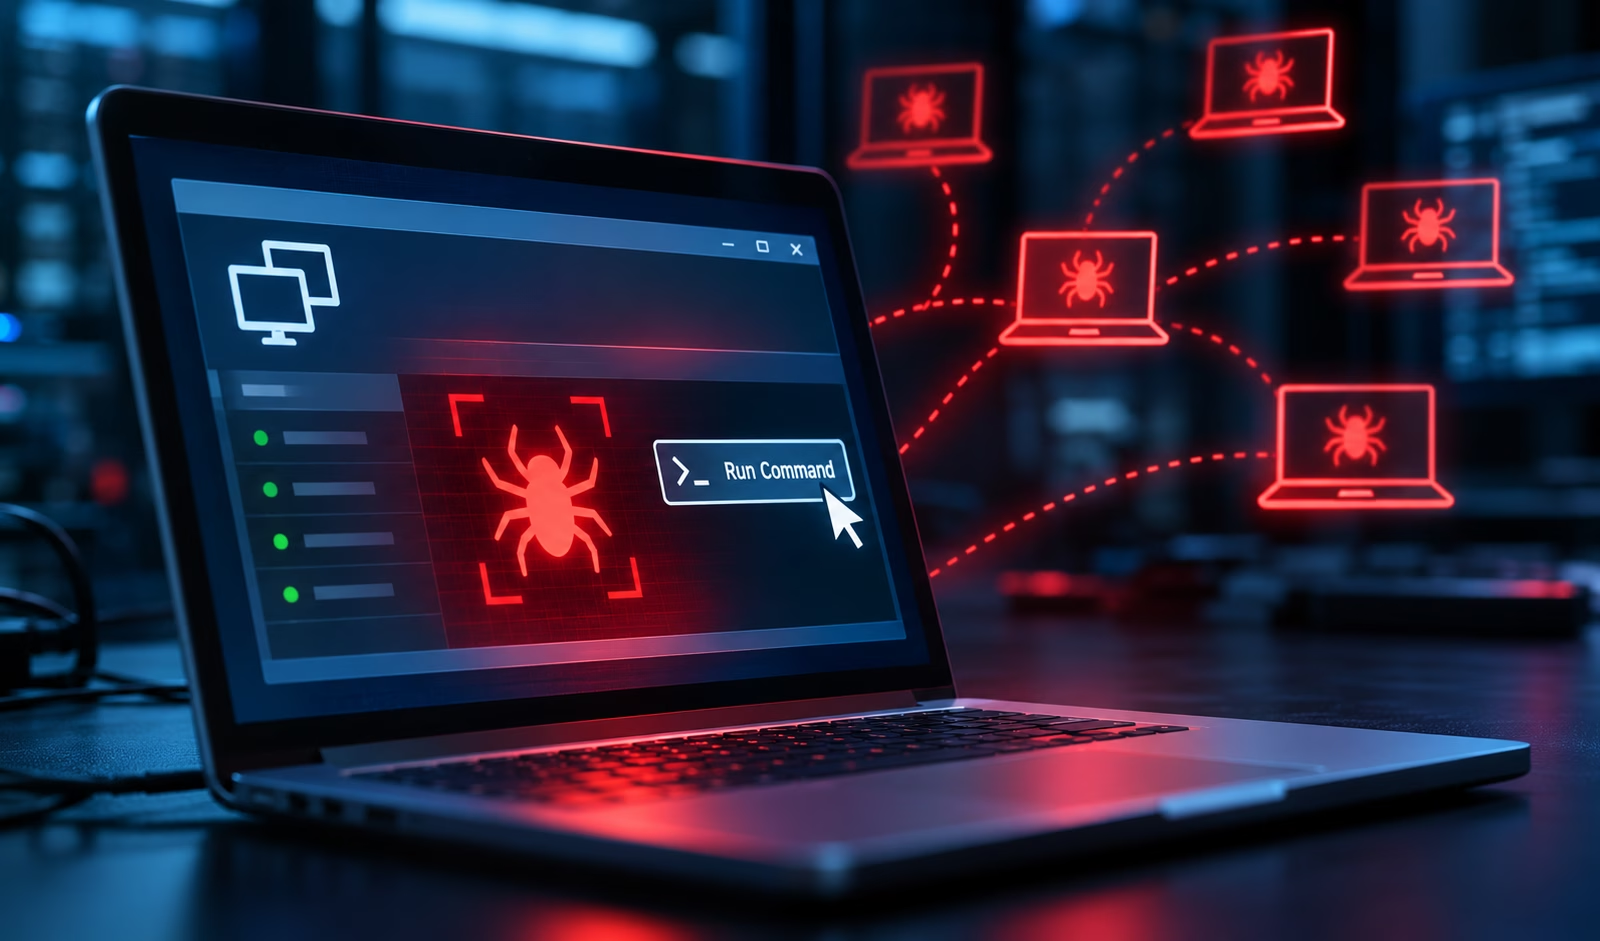
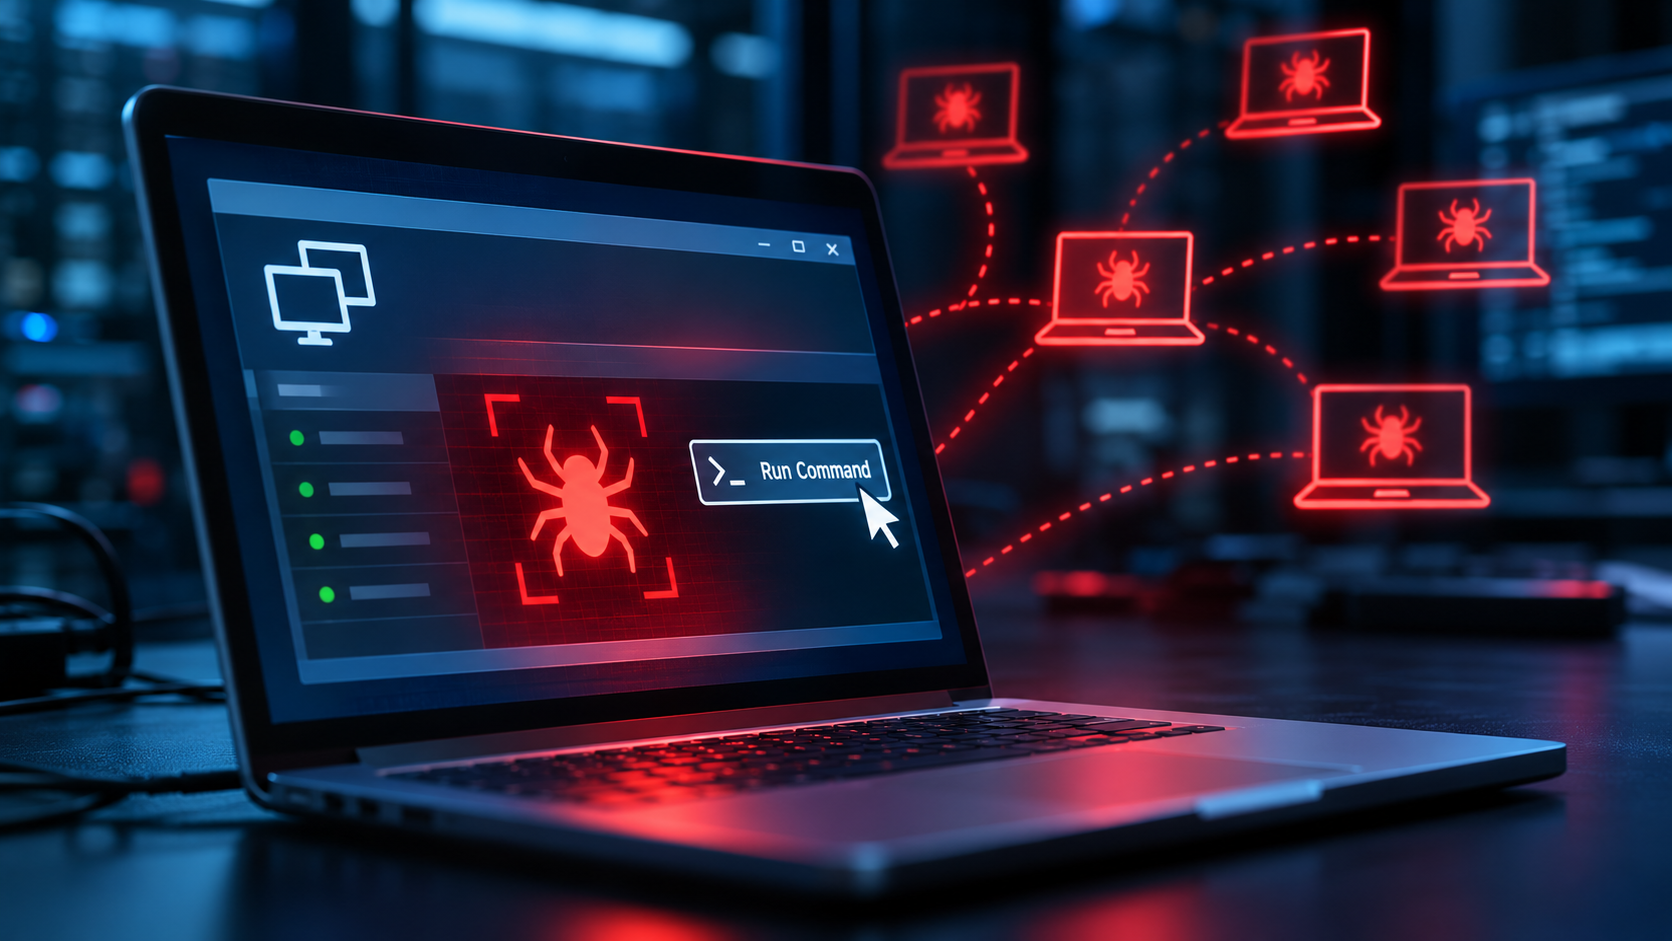
攻撃者はエンドポイントを直接攻撃したわけではありません。ScreenConnectの正規機能である「Run Command」を使い、多数のマシンでSYSTEM権限のコマンドを一斉に実行しました。これらのコマンドは、攻撃者が管理するScreenConnectクライアントをサイレントにインストールします。続いてドロッパーが、デコーダーと、PowerShell・バッチ・設定ファイルからなる暗号化済みの16ファイルのパッケージを取得します。各パッケージは、個々のマシンのIDに紐づく鍵で暗号化されていました。
通常のScreenConnect通信に紛れて潜伏
SCKitの中核となるのが、Huntressが「RelayTrap」と呼ぶコンポーネントです。RelayTrapは、リレー上で正規クライアントの接続スロットを乗っ取ります。このため、管理担当の技術者から見ると、マシンは正常に稼働しているように映ります。さらにこのツールキットは、正規のクライアントを停止して手動起動に設定し、Microsoft Defenderの除外設定を追加します。AppLocker/SRPのルールも作成し、永続化のために「TrapWatch」という名前のスケジュールタスクを登録します。加えて、攻撃者が管理する2つ目のクライアントもインストールします。
拡散を想定した設計、ただし拡散は未確認
コードには、感染したエンドポイントから、そこに接続した技術者へと移動するロジックが含まれています。理論上は、まず技術者の.aspxauthセッションCookieを盗み、パネルに対して再生(リプレイ)します。次に到達可能なセッションを列挙し、パネルのShared Toolboxにペイロードをアップロードして、他の場所でSYSTEM権限で実行します。Toolboxのアイテムは約60秒後に削除されます。
Huntressは、このワーム的な挙動の大部分はコードから推定したものだと強調しています。調査した復元済みのホストログでは、コンソール乗っ取りの試みがすべて失敗していました。技術者のワークステーションや他のエンドポイントへの拡散成功も、確認されていません。
ConnectWiseは11月11日の夜にアドバイザリを公開しました。予防措置として、400以上のパートナー環境で5つのサードパーティ製拡張機能を無効化しています。アドバイザリの公開時点では、初期アクセスの経路と被害の全容は特定されていませんでした。調査で影響を受けるビルドとして挙げられているのは、26.6.6.9747と26.7.6.9783です。
防御側が取るべき対策
- ScreenConnectのRun CommandとToolboxの履歴を確認し、自分が実行していないコマンドがないか調べます。あわせて、エンドポイントに不正な2つ目のクライアントがないか確認します。
- 不審なホストは、ScreenConnectではなく、EDRのライブレスポンスやWinRMなど帯域外の手段で調査します。不審なホストに接続したことのある技術者のワークステーションは、すべて侵害の可能性があるものとして扱います。
- 影響を受けたホストを隔離してクリーンアップします。不正なクライアント、TrapWatchタスク、C:\ProgramData\RelayTrap\、%TEMP%内のSCKitファイル、RelayTrapLiteAlertのRunキーを削除します。
- アクティブなScreenConnectのWebセッションを終了し、認証情報をローテーションして、ブラウザーとIDプロバイダーのセッションを失効させます。
- レポートに記載されたネットワークIOCを活用します。ただし、スクリプトはホストごとに再構築されるため、ファイルハッシュは信頼性の低い指標として扱います。
Huntressの調査レポート全文はこちら:https://www.huntress.com/blog/sckit-worm-rogue-screenconnect