たった一度の不正な権限付与が、企業のクラウドテナント全体を危険にさらす恐れがあります。Proofpointの研究者は、企業のAI導入環境を狙う「BluePhishing Entra Agent」攻撃を明らかにしました。この手法を使うと、攻撃者はパスワードを盗むことなく、最大250個の不正なエージェントアカウントを作成できます。現時点で、この攻撃が確認されているのは管理された実験環境内のシミュレーションのみです。それでも、根底にあるアーキテクチャ上の欠陥により、組織は気付かないうちに管理者権限を維持される危険にさらされています。
Microsoft Entra Agent IDを悪用する仕組み
この新たな手法が狙うのは、自律型アシスタントのデジタルID を管理するMicrosoft Entra Agent IDです。管理者は、運用パラメーターやアクセス権を定義した「エージェントブループリント」を使ってこうしたアシスタントを展開します。クラウドプラットフォームは、この共通の設定テンプレートから個別のエージェントIDを生成します。生成された各IDは、指定された社員の代理として直接動作します。そのため、基盤となるテンプレートを侵害されると、組織の業務フロー全体に広範な影響が及びます。
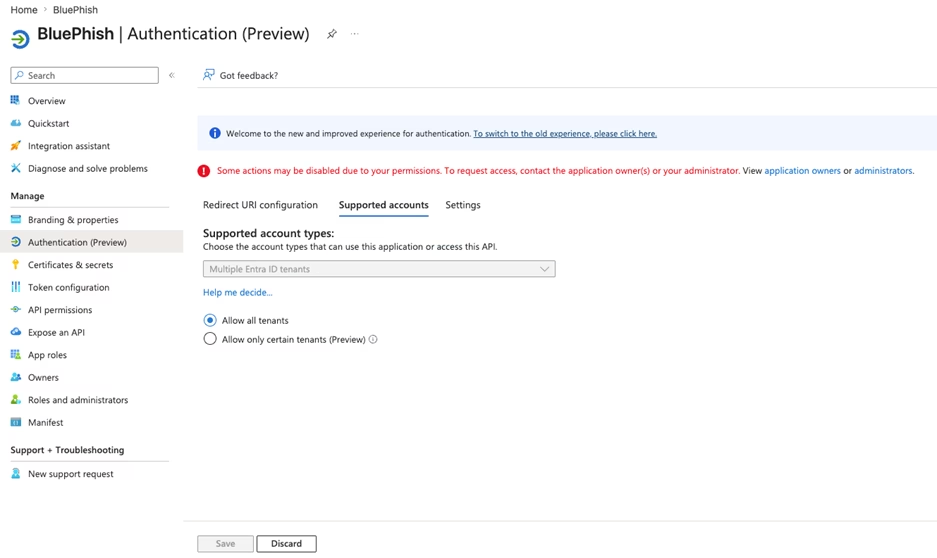
BluePhishingは、従来のOAuth同意フィッシングキャンペーンを発展させた手法です。まず攻撃者は、外部のクラウド環境に悪意あるエージェントブループリントを作成します。次に、正規のMicrosoft認可画面へ誘導するリンクを被害者に送ります。管理者はテナント全体に及ぶ権限を承認できますが、一般の社員でも、自身の権限の範囲内でアクセスを委任できます。承認されると、外部テンプレートを表すオブジェクトが企業のディレクトリ内に作成されます。
隠れた継承権限とトークン生成
危険なことに、クラウドディレクトリはこの外部オブジェクトに、強力な管理権限を自動的に付与します。BluePhishingに関するProofpointの脅威調査レポートによると、システムはAgentIdentity.CreateAsManagerを自動的に割り当てます。管理者は最初の同意を取り消せますが、この権限だけはオブジェクトから取り除けません。攻撃者に必要なのは、標的テナントの識別子と、スポンサーに指定された社員だけです。これらの識別子は偵察ツールで簡単に把握できるため、攻撃者はブルートフォース攻撃に頼る必要がありません。
識別子を入手した攻撃者は、自身のブループリントのシークレットを使って認証します。続いて被害者の環境内に機能するエージェントを作成し、アクセストークンを取得します。さらに、OAuth 2.0の継承の仕組みが、この不正アクセスの深刻度を高めています。ブループリントの所有者があらかじめ設定した権限が、新たに生成されるすべてのエージェントに自動的に引き継がれるためです。Proofpointは実験で、Microsoft Graph経由でユーザーとグループの機密レコードを抽出しました。特筆すべきは、継承された委任権限がEntraやMicrosoft Graphのポータル上でまったく表示されなかった点です。
拡大する攻撃対象領域と防御策
Proofpointは、Microsoftのエンジニアと非公開で調整した上で、11月9日にこれらの調査結果を公表しました。幸い、セキュリティテレメトリーでは、実際の侵入で悪用された形跡はまだ確認されていません。ただしMicrosoftは、通知MC1506733に基づき、2026年11月に構成変更を予定しています。この更新により、標準的なEntraユーザーが既定でエージェントブループリントを作成できるようになります。その結果、管理の行き届かないクラウドディレクトリを中心に、企業の攻撃対象領域は大幅に拡大するでしょう。
このリスクを抑えるため、セキュリティチームはサードパーティー製ブループリントに対するユーザーの同意を直ちに制限すべきです。あわせて、管理者は要求されたOAuthスコープを監査し、Entraのログで想定外のエージェント作成を監視する必要があります。テナントをまたいで永続的なアプリケーション識別子を追跡すれば、不審なテンプレートを探し出すことも可能です。結局のところ、正規のMicrosoft同意画面が表示されたからといって、要求されたクラウド権限が安全だとは限りません。
翻訳元: https://meterpreter.org/bluephishing-entra-agent-attack/