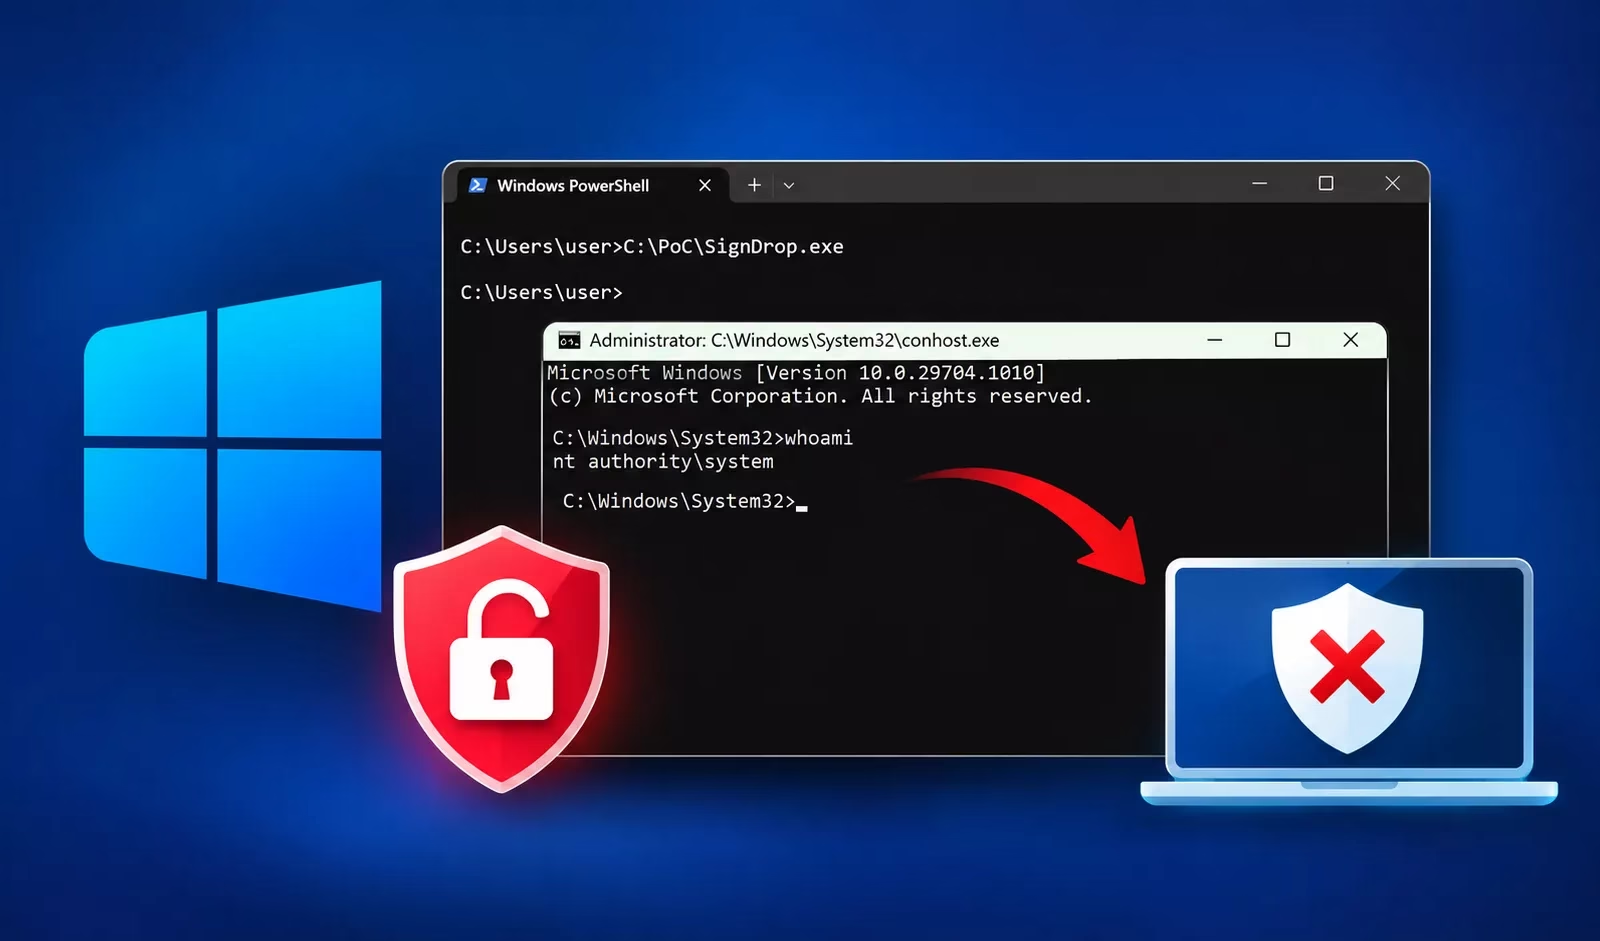
「SignDrop」と名付けられた実証コード(PoC)エクスプロイトが公開されました。WindowsのCommon Log File System(CLFS)の認証緩和策を標的とし、一般ユーザーのトークンをNT AUTHORITY\SYSTEMに昇格させます。さらに、マルウェア対策エンジンを無力化することもできます。
この権限昇格の脆弱性にはCVE番号が割り当てられておらず、2026年11月11日時点でパッチも提供されていません。Microsoftも主張内容を確認していません。MSNightmare(別名Nightmare Eclipse)というハンドル名の研究者が、2026年11月10日にGitHubでコードを公開しました。
リポジトリによると、問題はclfs.sysにあります。具体的には、公開されている\CLFSデバイスオブジェクト経由でログを作成する際に、ドライバーが「.cnpf」認証ファイルを作成する処理が原因だとしています。
CLFSは、カーネルへの攻撃対象として依然として好まれています。複雑なログ構造をリング0で解析するため、解析エラーが1つあるだけでメモリ破損につながるからです。
このドライバーには、ランサムウェア攻撃で悪用されたCVE-2025-29824のゼロデイ脆弱性や、のちにCISAの「Known Exploited Vulnerabilities(既知の悪用された脆弱性)」カタログに追加されたCVE-2023-36424の境界外読み取りといった過去があります。
Microsoftはこうしたリスクへの対策として、CLFSのログファイルにハッシュベースのメッセージ認証コード(HMAC)を追加しました。このコードはファイルデータとシステム固有の鍵を組み合わせたもので、検証に失敗したログはCLFSが開くことを拒否します。
この緩和策は、2025年10月28日以降にリリースされたWindows 11 25H2およびWindows Server 2025の更新プログラムに搭載されています。新規インストールは学習モードで始まり、署名のないログを開く際に署名を付与します。90日間の導入期間を過ぎると、ドライバーは次回の再起動時に強制モードへ移行します。
SignDropは、暗号を破るのではなく、この署名ロジックを悪用します。攻撃者は.blfログを作成し、AddLogContainerを使って2つ目の空のコンテナーを関連付けます。CLFSは、署名ファイルが存在しない場合でも、この空のコンテナーに署名してしまいます。
ログを開く際にNtCreateFileの特別なフラグは必要ありません。そのため、特権プロセスを誘導してログを開かせることができます。
このエクスプロイトはServerMpUpdateEngineSignatureを呼び出し、Windows Defenderにコンテナーを開かせます。アクセス先はオブジェクトマネージャーのシンボリックリンクのリダイレクトで誘導します。その結果、.cnpfファイルがSYSTEMのセキュリティコンテキストで作成され、元のファイルのDACLを継承します。
同じプリミティブは、改ざん防止機能の突破にも使える可能性があります。ファイルの作成はマルウェア対策エンジン自身のプロセスから行われたように見えるため、そのカーネルドライバーが許可してしまうのです。研究者は、この手法がどのアンチウイルス製品やEDR製品にも有効だとしています。
エンドポイントセキュリティを無効化するためにMicrosoft署名済みのDefenderドライバーが悪用された事例もあり、信頼されたコンポーネントが繰り返し防御側に牙をむいている現状が浮き彫りになっています。
研究者は、Windowsのインストール環境の約80%が影響を受けると見積もっています。ただし、これは推定値であり、実測した数ではありません。
リポジトリの説明によると、このエクスプロイトは、レジストリ値HKLM\SYSTEM\CurrentControlSet\Services\CLFS\AuthenticationのModeが0(強制)または1(学習)のときに機能します。
値が2または3(無効)の場合は失敗します。作者は、Windows 11 26H2とWindows Server 2025のビルドで検証したと報告しています。
SignDropはローカル権限昇格(LPE)のプリミティブであるため、攻撃者はまず一般ユーザーとしてコードを実行できなければなりません。単独でリモートから悪用することはできません。第三者による検証や、実際の攻撃での悪用は報告されていません。
管理者はModeを2に設定すべきではありません。Microsoftは、緩和策を無効にすると、CLFSが破損した可能性のあるログファイルや悪意あるログファイルを解析するようになると説明しています。この場合、本来この制御が取り除くはずだったメモリ破損のリスクが復活します。
より有効な対策として、次の3点が挙げられます。対話型ログオンや低権限でのコード実行を制限すること、MsMpEng.exeなどの高権限プロセスによる想定外の.cnpfや.blfの作成を監視すること、ERROR_LOG_METADATA_CORRUPTエラーに注意することです。修正は、今後のPatch Tuesdayの累積更新プログラムで提供される可能性が最も高いとみられます。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業の負担を減らしています。チームでの利用を検討する
翻訳元: https://cyberpress.org/new-windows-signdrop-zero-day-flaw/