
SilverFox、研究者の監視を見抜く偽ソフトウェアサイトを構築
SilverFoxに関連する攻撃者が、偽のソフトウェアポータルや署名付きバイナリの悪用にとどまらず、新たな手法を取り入れています。アクセス元を判別し、被害者になり得る人物とセキュリティ研究者を見分けて配信内容を変える「訪問者認識型」の配信インフラです。Cloudsecurity products Pelagosxは最
SilverFoxに関連する攻撃者が、偽のソフトウェアポータルや署名付きバイナリの悪用にとどまらず、新たな手法を取り入れています。アクセス元を判別し、被害者になり得る人物とセキュリティ研究者を見分けて配信内容を変える「訪問者認識型」の配信インフラです。Cloudsecurity products Pelagosxは最
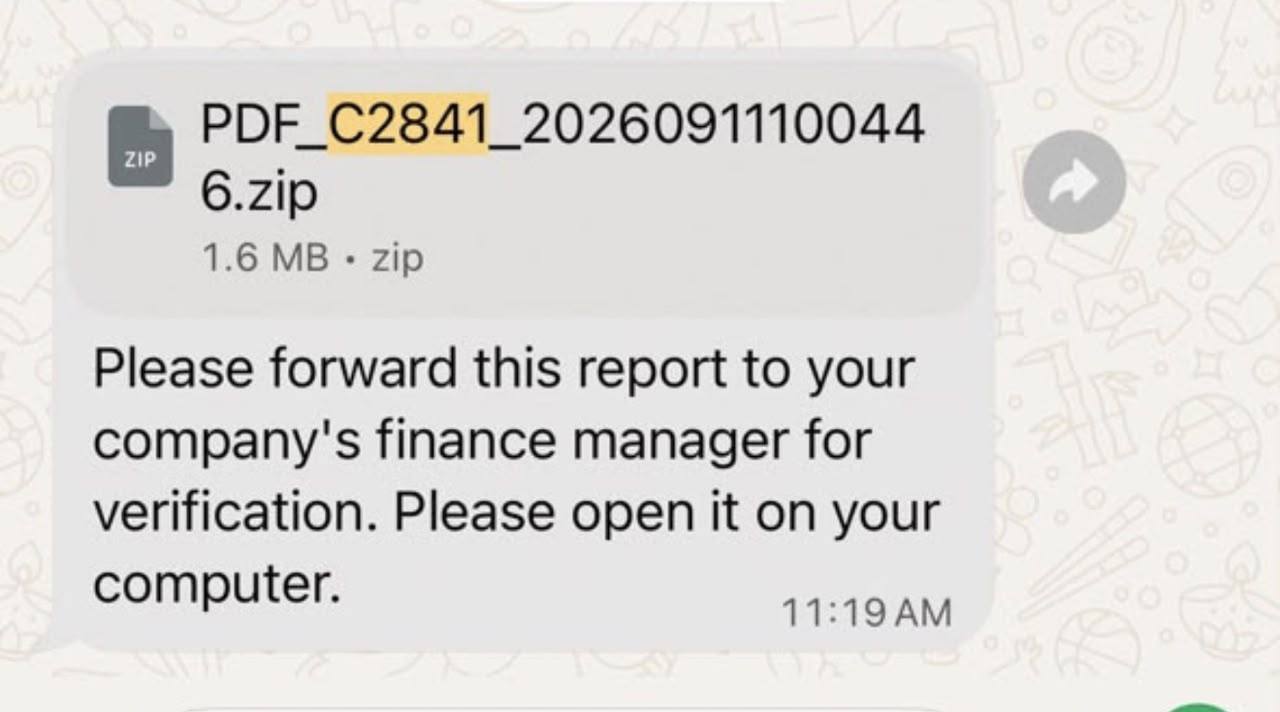
一見何の変哲もない請求書が、恐ろしく複雑な感染チェーンの引き金になることがあります。最近、悪名高い脅威アクター「SilverFox」は、日本の大手製造企業に対してまさにこの巧妙な欺瞞手口を仕掛けました。最終的な狙いは、遠隔操作型トロイの木馬「ValleyRAT」をひそかに展開することでした。 偽の
2023年に初めて確認された強力なリモートアクセス型トロイの木馬(RAT)「ValleyRAT」が、脅威ランドスケープ全体で大規模な再流行を見せています。 LevelBlue GSOCの脅威インテリジェンスによると、検知件数は2025年を通じて急増し、2026年初頭にはそのペースが倍増したことが明らかになっています。
サイバー犯罪者は、中国の脅威アクターに関連した高度なマルウェアであるValleyRATを配布するために、Microsoft Teamsブランドを積極的に悪用しています。 4月中旬、セキュリティ研究者は、正規のMicrosoft Teamsダウンロードページを完全に模倣した偽のディストリビューションサイトを発見しました