
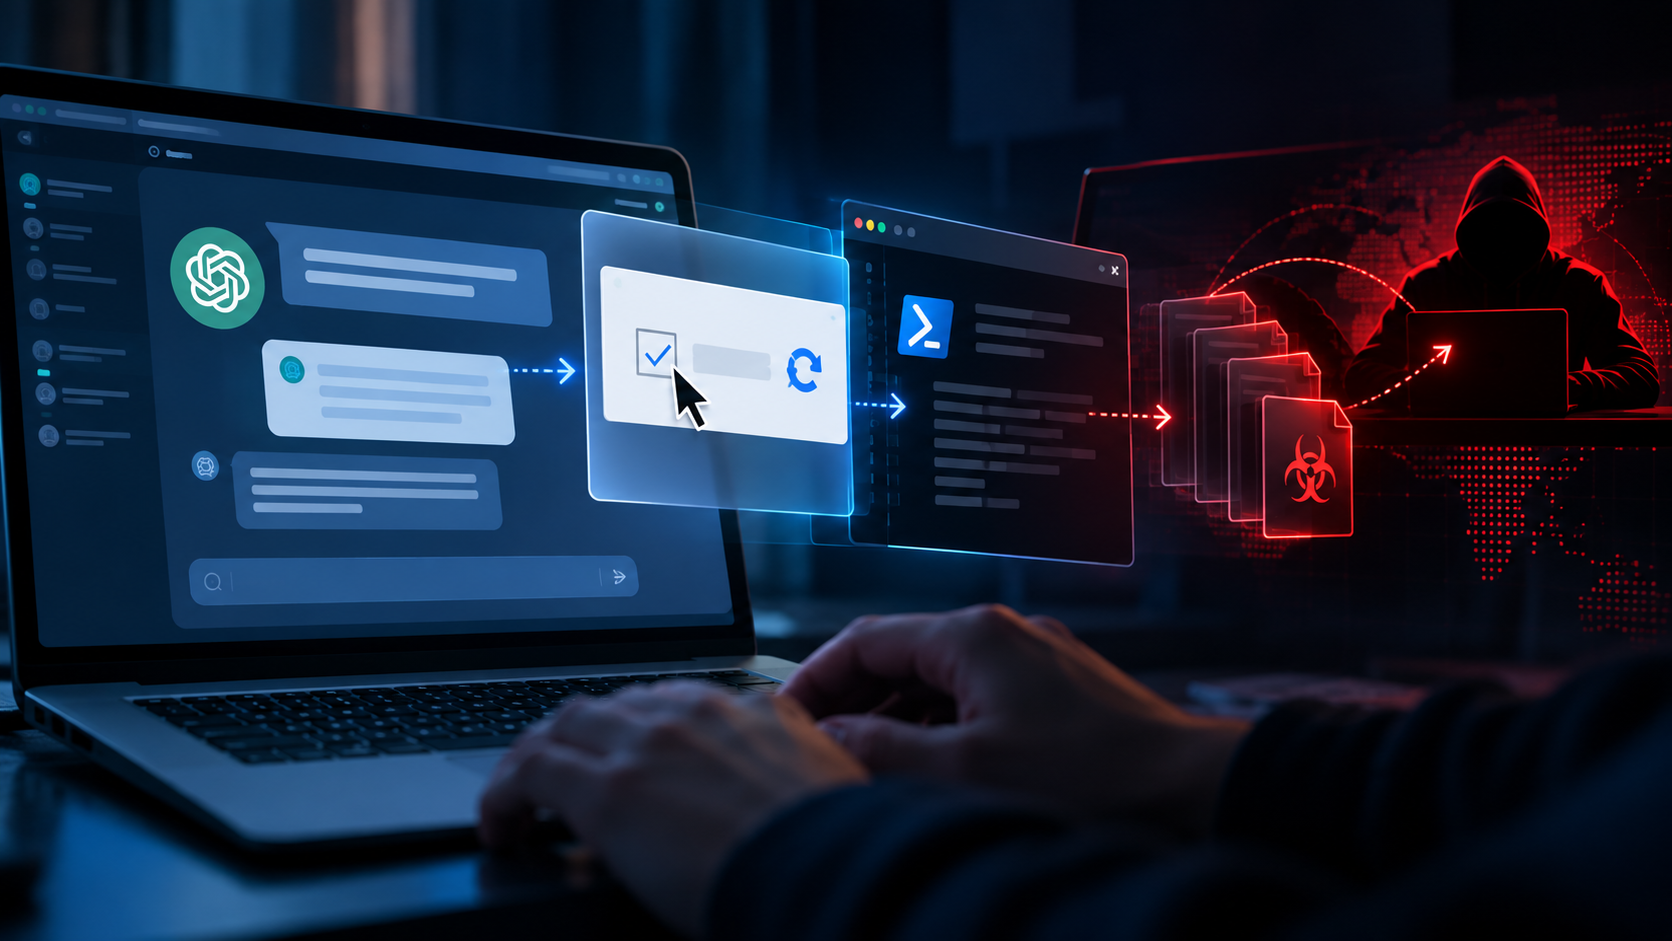
攻撃者がChatGPTのカスタムGPTを悪用、8段階のClickFix攻撃チェーンでRATを配布
Huntressの新たな調査によると、攻撃者がChatGPTのカスタムGPT機能を悪用し、被害者をClickFix攻撃に誘導していることが明らかになりました。この攻撃は、多機能なリモートアクセス型トロイの木馬(RAT)の感染に行き着きます。 攻撃者は「Plus 5.6」とい
Huntressの新たな調査によると、攻撃者がChatGPTのカスタムGPT機能を悪用し、被害者をClickFix攻撃に誘導していることが明らかになりました。この攻撃は、多機能なリモートアクセス型トロイの木馬(RAT)の感染に行き着きます。 攻撃者は「Plus 5.6」とい
Chromeウェブストアを舞台とした、ある不正操作が明らかになりました。「無料VPN」を謳う拡張機能を、単一のプロキシプロバイダーが管理するブラウザ全体のトラフィック中継装置に変えてしまうというものです。 このキャンペーンは、少なくとも40の開発者アカウントによって公開された737個の拡張機能で構成されており、うち2
ゲームチート、自動化ボット、管理「パネル」を装う11個の悪質なNuGetパッケージが、pepesoft.exeと呼ばれるWindowsペイロードを展開します。 これらのパッケージは.NETコマンドラインツールとして公開されており、ユーザーはdotnet tool installのワークフローを通じてインストールし、t
中国と関連する高度な侵入グループが、東南アジア全域のエッジネットワーク機器を標的とした大規模なキャンペーンを展開しています。 セキュリティ研究者は、攻撃者が「router.self」という名称のカスタムLinux実行可能インプラントを、侵害された境界ルーターに直接展開していることを確認しました。 このインプラントは、

偽のFileZillaダウンロードが隠密なマルチステージローダーを通じてリモート...

2025年の終盤以来、Cisco Talosはアメリカ国内の教育機関とヘルスケア...
セキュリティ簡易情報 オーストラリア信号局(ASD)は先週金曜日、攻撃者が未修正...
連邦、州、地方の政府機関は、目に見える場所に隠れた重大な脆弱性に直面しています。...
Googleは、Chromeがまもなくデフォルトでより安全にウェブサイトへ接続す...
ユーザーのセキュリティ向上のため、Googleは来年、Chromeのデフォルト設...
すべての記事を読み込みました