米サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)は、Palo Alto Networks の PAN-OS に存在する重大な脆弱性を、悪用が確認されたとして「既知の悪用された脆弱性(KEV)カタログ」に追加しました。この脆弱性は CVE-2026-0322 として追跡されています。
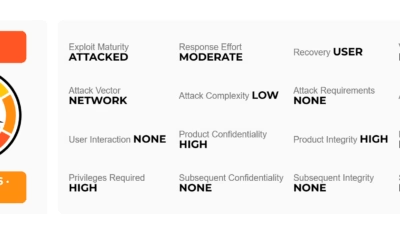
この脆弱性を突かれると、ネットワークにアクセスできる認証済みの攻撃者が、影響を受ける Palo Alto 製ファイアウォール機器上で、ルート権限で任意のコードを実行できるおそれがあります。
CVE-2026-0322 は、CWE-94 に分類されるコードインジェクションの脆弱性です。コードインジェクションは、アプリケーションが攻撃者の制御する入力を不適切に処理し、その入力を実行可能なコマンドやコードとして解釈してしまうことで発生します。
今回のケースで攻撃に成功すると、攻撃者はファイアウォール上で最上位のオペレーティングシステム権限を得ます。これにより、設定の改ざん、永続化の仕組みの作成、通信の傍受、さらに機器を足がかりにした横展開(ラテラルムーブメント)などが可能になるおそれがあります。
CISAはこの脆弱性をカタログに追加し、対象となる連邦文民行政機関に対して、2026年10月17日までの対処を求めています。追加日は2026年10月14日です。
対処期限が短く設定されたのは、境界のセキュリティ基盤が悪用されると、ネットワークのセグメンテーションや可視性を確保する対策が損なわれかねないためです。
CISAによると、拘束的運用指令(BOD)26-04はフォレンジックによるトリアージを求めています。そのため、各組織はパッチ適用を対応の一部にすぎないと捉える必要があります。
セキュリティチームは、公開状態にある PAN-OS のインスタンスについて、不審な管理操作、予期しない設定変更、新規のローカルアカウント、異常なプロセス、不審な外向き通信、ファイアウォールルールの改変といった痕跡がないかを確認すべきです。
CISAは、ランサムウェア攻撃でこの脆弱性が使われているかどうかを特定していません。現時点のカタログでは、ランサムウェアでの使用は「不明」とされています。
ただ、ファイアウォールのルート権限は侵入者にとって非常に価値が高いといえます。通信の操作、認証情報の傍受、偵察活動、内部システムへの侵入拡大につながる可能性があるためです。
Palo Alto Networks 製ファイアウォールを使用している組織は、ベンダーの緩和策に関するガイダンスをただちに確認し、利用可能な修正プログラムや代替策を適用してください。
CISAは関係者に対し、各資産のインターネット露出状況を評価したうえで、BOD 26-04 に定められたリスクベースの更新とフォレンジックの要件に従うよう促しています。有効な緩和策がない場合は、安全が確保されるまで、影響を受ける製品の使用中止を検討すべきだとしています。
ネットワーク防御担当者は、認証ログも見直してください。特に、見慣れない IP アドレスからのログインや、通常の稼働時間外の管理者ログインに注意が必要です。
PAN-OS の設定ファイルの変更、管理プレーンの動作、特権アカウントの作成、ファイアウォールの管理インターフェースからの外向き通信を監視すれば、侵害の試みを見つける助けになります。
1万6,000以上のSOCチームが ANY.RUN を活用し、脅威調査を効率化して手作業を削減しています。チームでの導入を検討する
翻訳元: https://cyberpress.org/cisa-palo-alto-pan-os-zero-day/