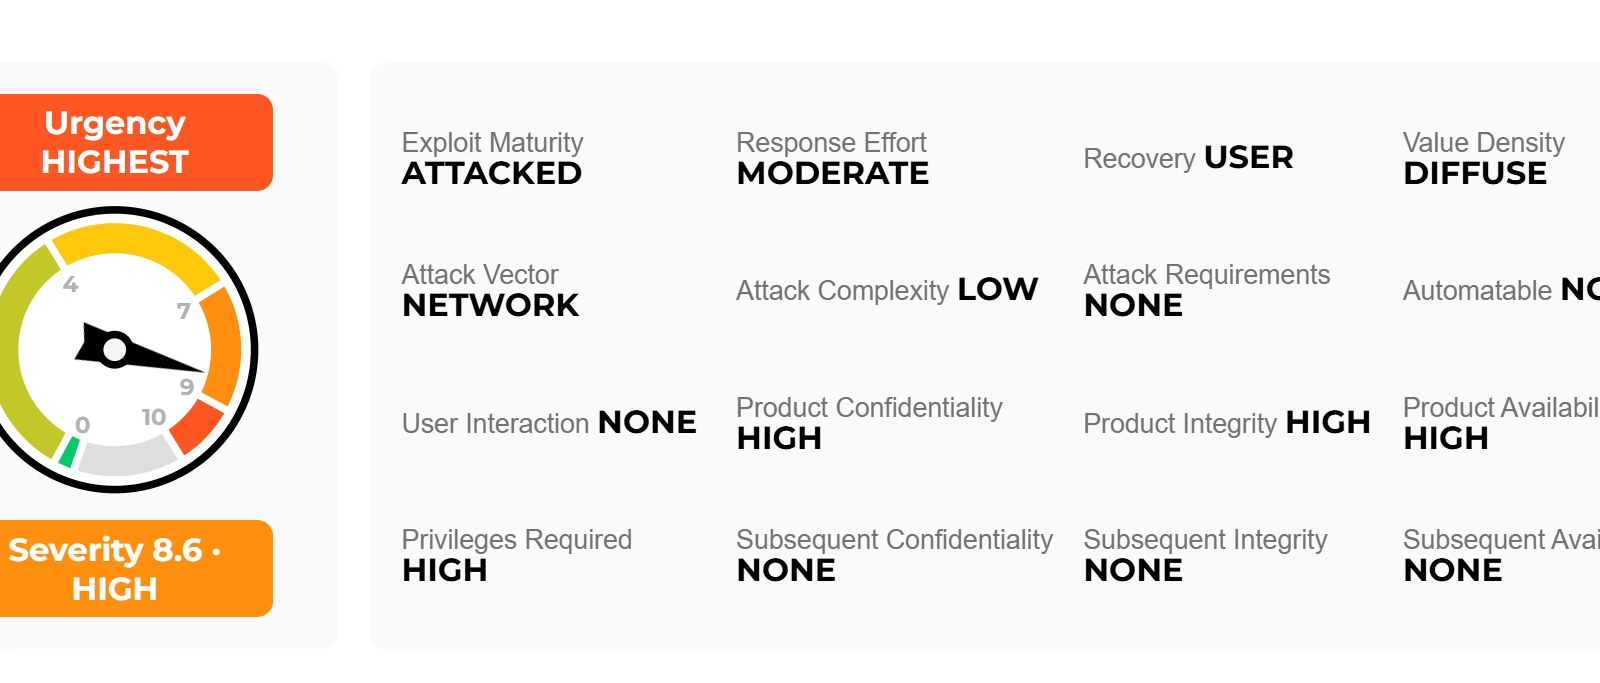
Palo Alto Networks は最近、企業向けファイアウォールに対して実際に悪用されている重大なゼロデイ脆弱性を公表しました。この脆弱性により、認証済みの攻撃者が root 権限で任意のコマンドを実行できます。その結果、攻撃者は境界防御アプライアンスの運用を完全に掌握できる恐れがあります。同社は速やかにセキュリティパッチを公開し、この脆弱性に CVSS スコア 8.6 の高い深刻度を割り当てました。
管理インターフェース経由で root 権限を奪取
PAN-OS の CVE-2026-0322 に関する公式セキュリティアドバイザリによると、問題が存在するのは Web 管理インターフェースです。この脆弱性を悪用するには、2つの条件を満たす必要があります。1つ目は、攻撃者が有効な管理者認証情報を持っていることです。2つ目は、Web インターフェースに直接ネットワークアクセスできることです。攻撃者が両方の条件を満たせば、root 権限で任意のコードを実行できます。そのため、認証を受けていないリモートの攻撃者が、公開状態のファイアウォールを任意に侵害することはできません。
コードインジェクションの分類と仕組み
セキュリティアナリストは、この欠陥を、コード生成の不適切な制御を意味する CWE-94 に分類しました。Palo Alto Networks は悪用に関する詳細な技術情報を公開していませんが、攻撃の仕組み自体は単純です。この攻撃にユーザーの操作や特殊なデバイス設定は必要ありません。ただし、侵害を成功させるには、有効なアカウント認証情報が依然として必須です。
影響を受けるハードウェアモデルとソフトウェアブランチ
この重大な脆弱性は、幅広い企業向けセキュリティ機器と仮想環境の展開に脅威をもたらします。具体的には、物理型の PA シリーズファイアウォールと、仮想型の VM シリーズアプライアンスが影響を受けます。さらに、仮想プラットフォーム上の Panorama 管理サーバーと、M シリーズデバイスも対象です。脆弱性は PAN-OS のバージョン 10.2、11.1、11.2、12.1、12.2 に及びます。なお、Cloud NGFW と Prisma Access の環境は一切影響を受けません。
実環境での限定的な悪用
Palo Alto Networks は、実際の悪用の試みをごくわずかに確認したと明らかにしました。同社は被害者を公表していませんが、テレメトリーからは、攻撃が 66.42.72.14、208.83.239.114、149.248.47.234 の3つの IP アドレスに関連していることが判明しています。管理者はただちにファイアウォールの監査ログを調べ、これらの送信元からの接続試行がないか確認する必要があります。あわせて、管理インターフェースへのアクセスを、信頼できる内部サブネットに厳格に限定すべきです。
パッチの適用と暫定的な緩和策
Palo Alto Networks は、影響を受けるすべてのリリースブランチ向けに、ただちにパッチを公開しました。PAN-OS 12.2 では、バージョン 12.2.4 以降へのアップグレードが必要です。12.1 ブランチでは、ビルド 12.1.4-h12、12.1.7-h8、12.1.10-h2 のいずれかを適用してください。10.2、11.1、11.2 の各ブランチについては、ベンダーの公式一覧表を参照し、適切なホットフィックスを選択してください。ネットワークアクセスを制限するだけでは、脆弱性を完全に解消できません。
注目すべきは、ソフトウェアを更新せずに済む包括的な回避策が存在しない点です。脅威防御シグネチャ 510046 と 510047 は、既知の攻撃バリアントに対する防御を提供します。ただし、これらのシグネチャを機能させるには、管理トラフィックに対する SSL 復号を有効にしておく必要があります。悪用に成功すると、中核となるゲートウェイデバイスで root アクセスを奪われます。組織はベンダーのパッチを早急に適用してください。
翻訳元: https://meterpreter.org/pan-os-cve-2026-0322-zero-day/