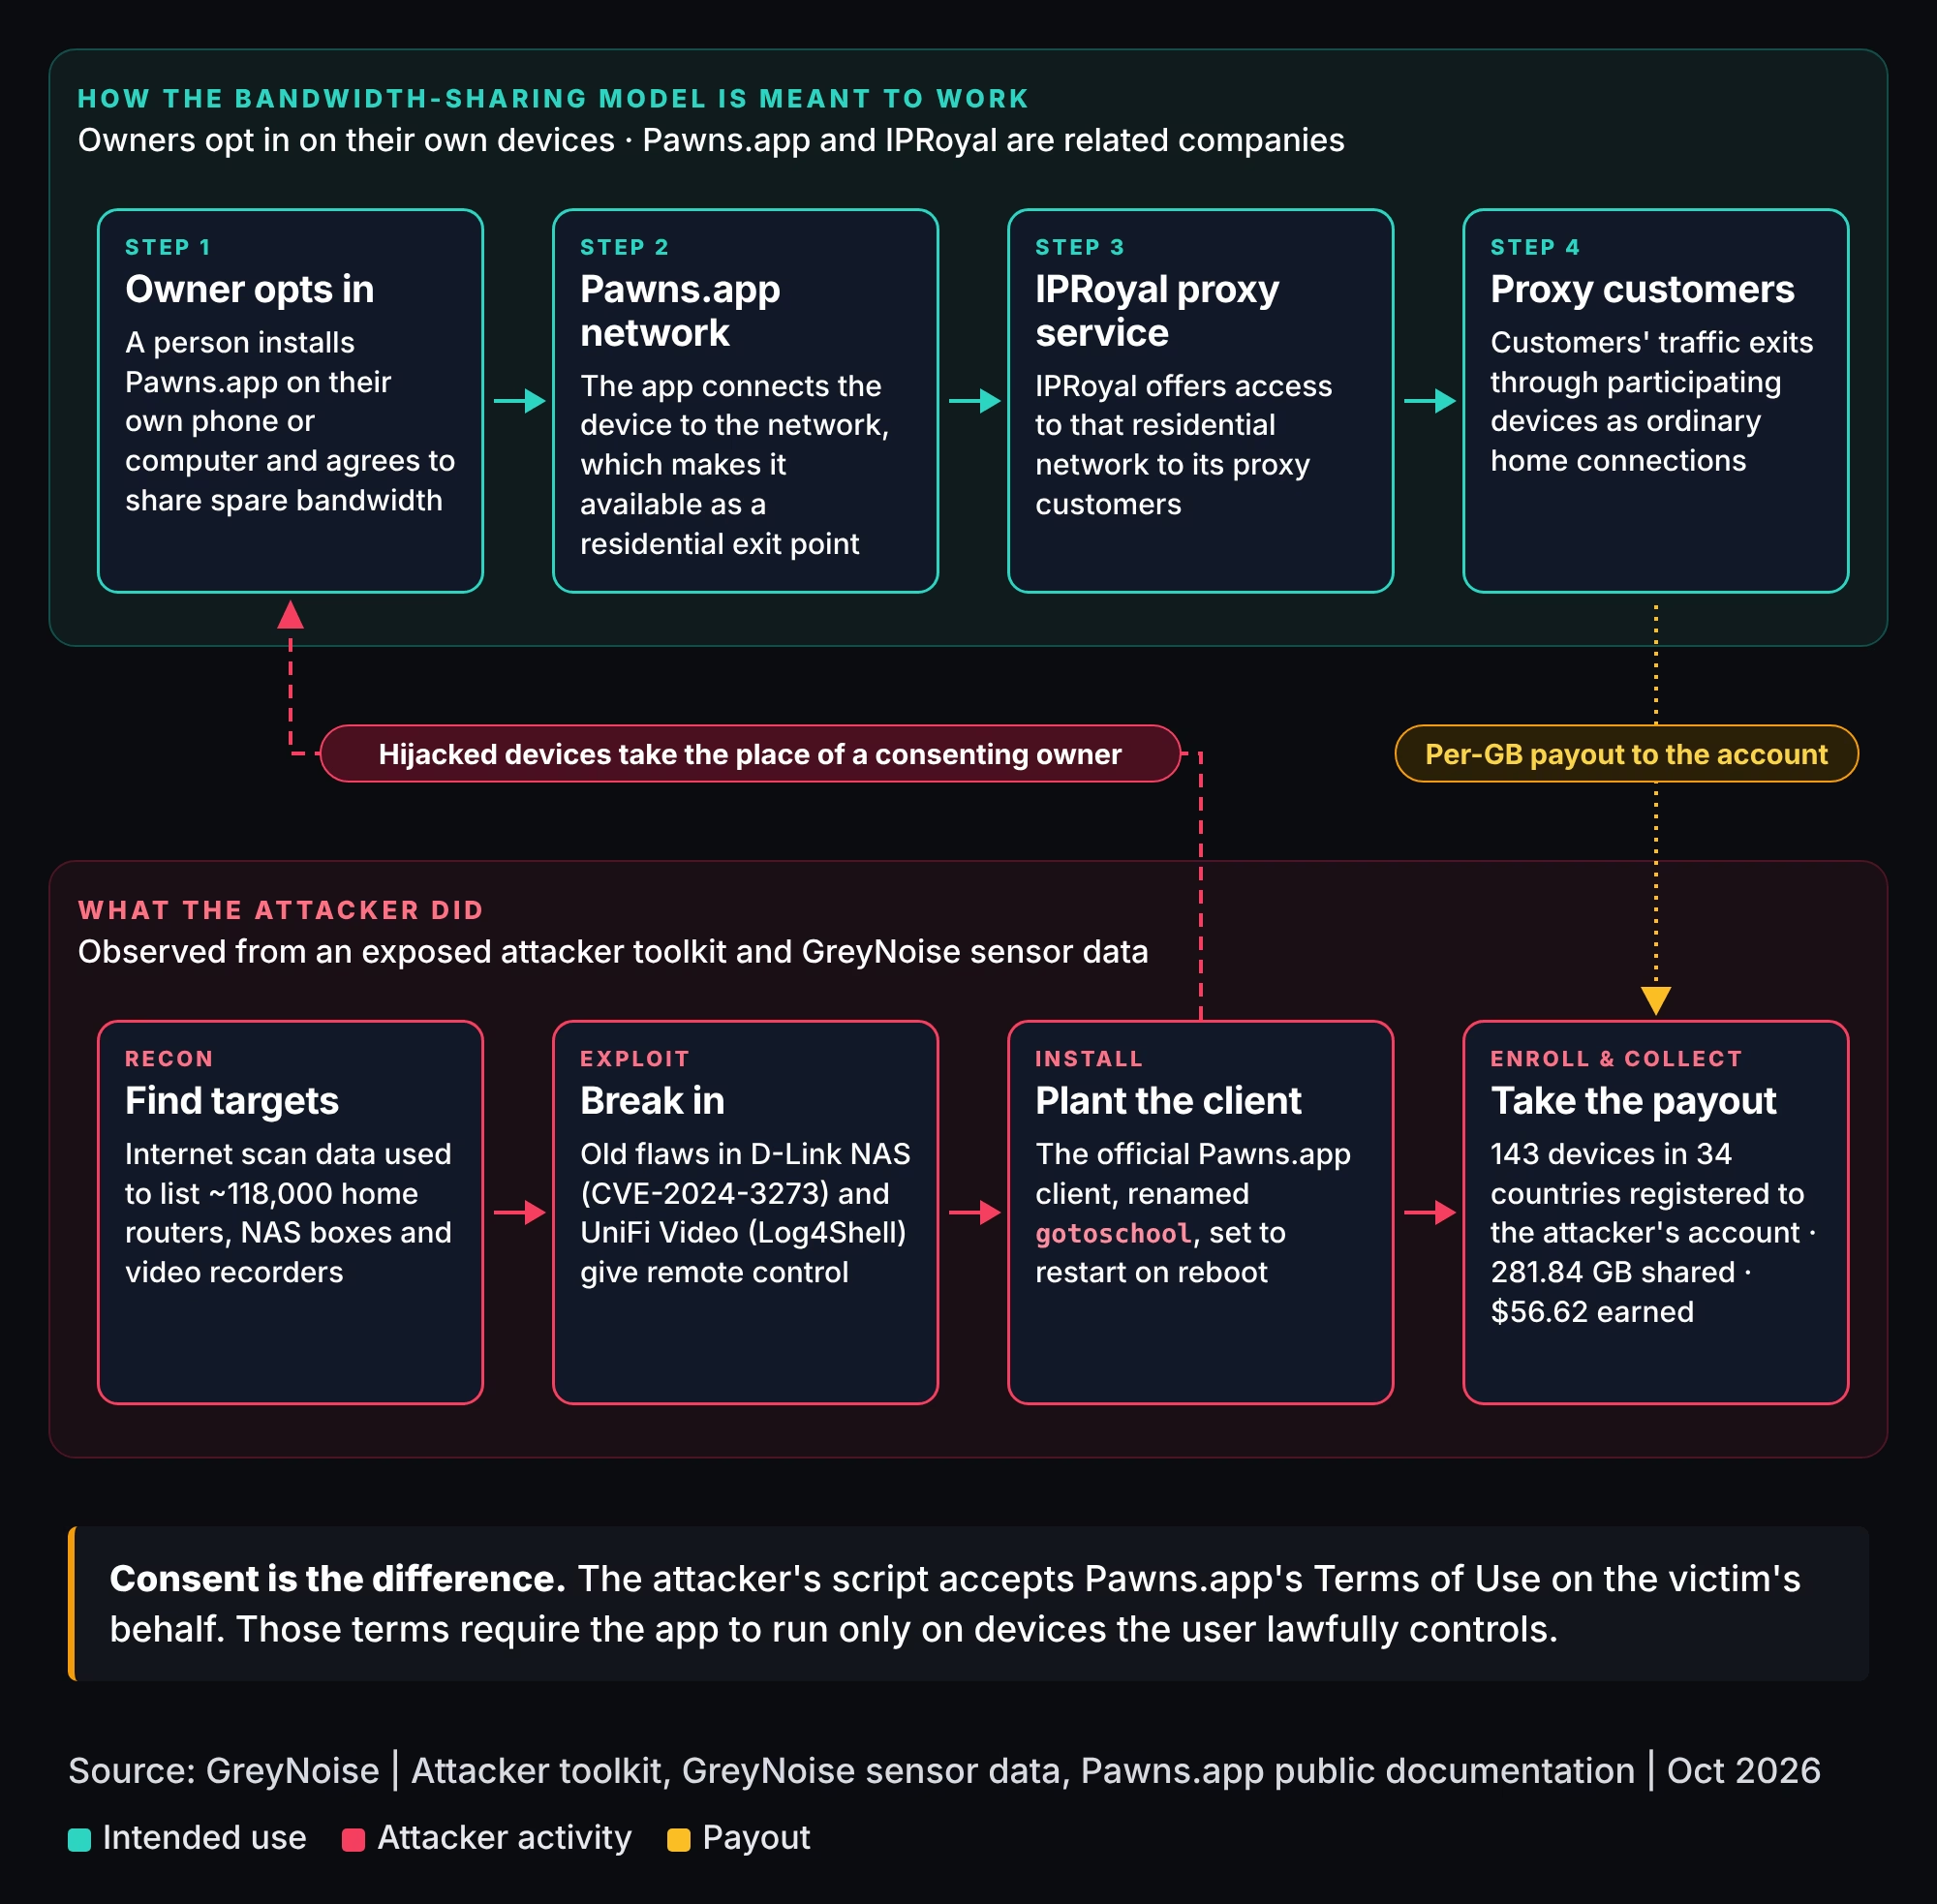
新たに明らかになったプロキシジャッキング攻撃により、34カ国で少なくとも143台のデバイスが侵害されました。攻撃者はネットワーク機器や企業向けソフトウェアの脆弱性を突き、被害者のインターネット接続を収益化しています。
ExploitPrevention Tools
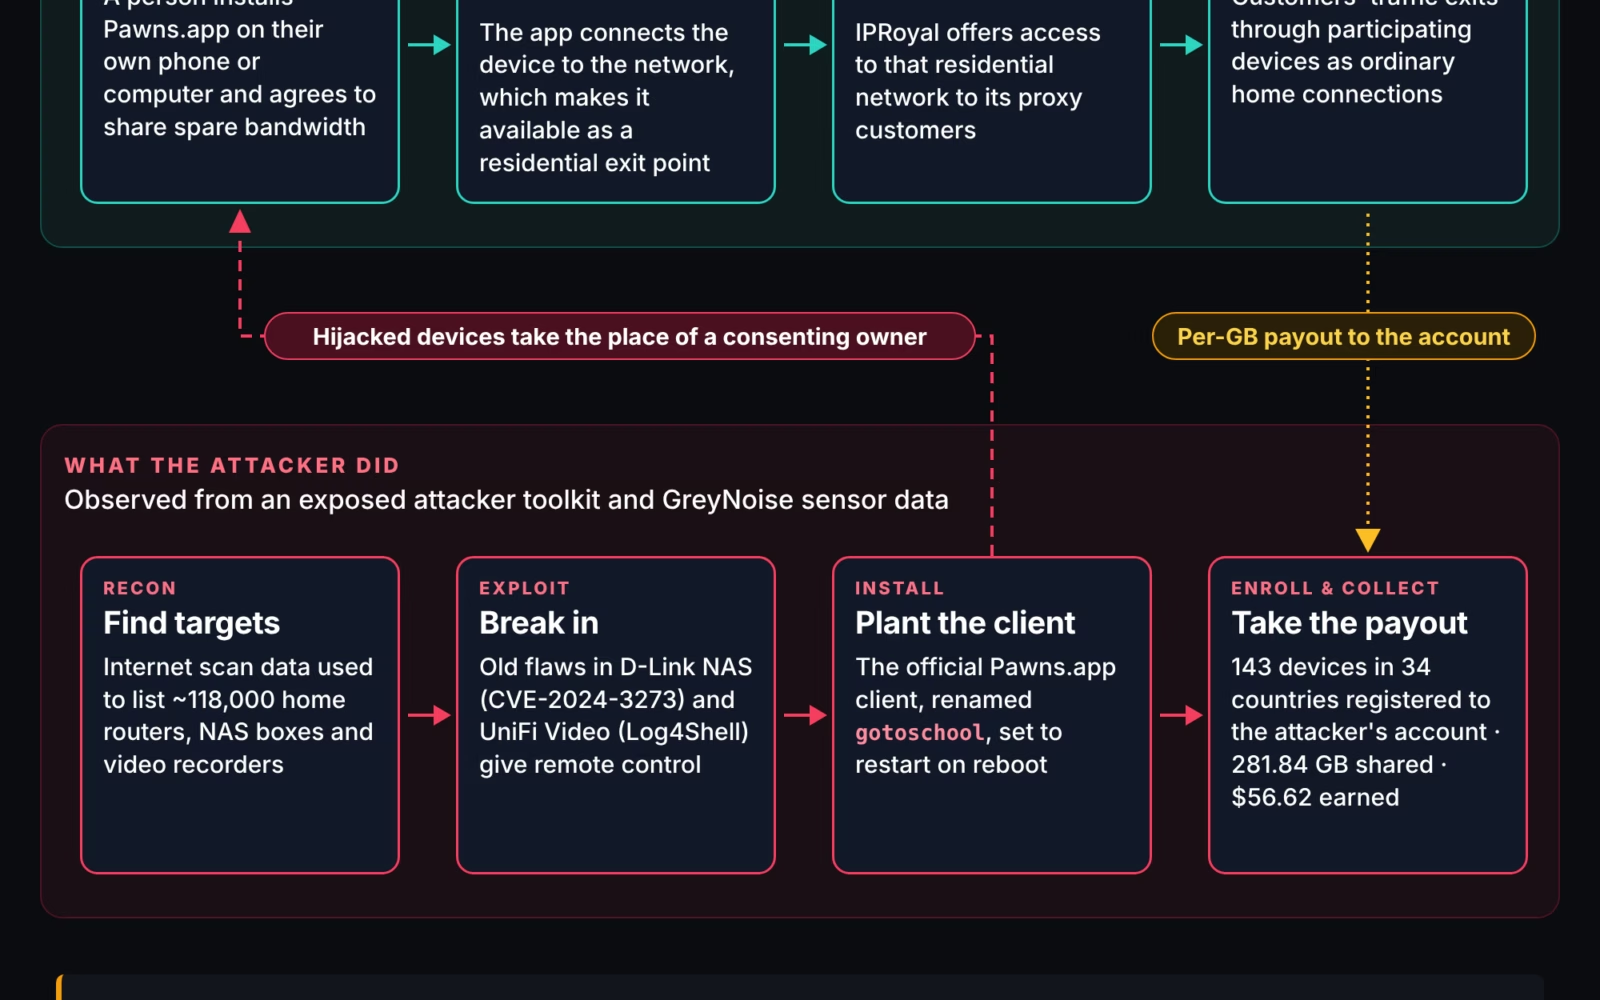
GreyNoiseは、攻撃者が正規の帯域共有アプリ「Pawns.app」を、デバイス所有者の同意なくインストールしていることを確認しました。侵害されたシステムは、商用のレジデンシャルプロキシのノードに変えられています。
一般的なVPNやホスティング基盤と違い、レジデンシャル(一般家庭向け回線)の出口アドレスは正規ユーザーの接続と見分けがつきにくくなります。そのため、IPレピュテーションや地理的な異常に大きく依存する防御は効果が弱まります。
GreyNoiseの調査によると、攻撃者は複数の脆弱性を悪用していました。対象は、D-Link ShareCenter NASのCVE-2024-3272とCVE-2024-3273、Ubiquiti UniFi Video NVRのCVE-2021-44228、SAP NetWeaver Visual ComposerのCVE-2025-31324です。
これらの脆弱性を足がかりに、被害者のインフラへプロキシウェアが展開されました。
研究者らは、HikvisionとDahuaのデジタルビデオレコーダーおよびネットワークビデオレコーダーも標的にされていたと観測しています。ただし、公表された調査結果では、これらの製品に対してどの脆弱性が使われたかは特定されていません。
一部の侵害では、攻撃者がバックアップ用のアクセス手段としてSSH鍵認証を設定していました。これにより、インストールしたプロキシアプリとは別に、感染デバイスへの侵入経路がもう一つ確保されていました。
GreyNoiseの研究者らは、この攻撃について次のように指摘しています。攻撃者は収益を得ながら、悪意ある通信を一般のインターネット接続の陰に隠すための基盤を拡大できるということです。
プロキシジャッキング攻撃の実態
Pawns.appのコマンドライン版は、実行時にアカウントの認証情報とデバイス情報を受け取ります。このため、インストールを実行した者は、他人のデバイスの帯域を自分が管理するアカウントに紐づけることができます。
IPRoyalはPawns.appを、レジデンシャルプロキシを直接調達する提携先と位置づけています。今回の問題は、正規ソフトウェアが無断で展開されたことにあります。いずれかの事業者が攻撃を主導したことを示す証拠ではありません。
この調査は、GreyNoiseの製品デモ中に見つかった別のインシデントがきっかけでした。
ある組織が、Microsoft Entra IDのサインインログに、悪意があるとラベル付けされたIPアドレスを発見しました。これらのアドレスは一般家庭の回線に見え、地理的にも想定されるユーザーの行動と矛盾していませんでした。
初期調査では、これらのアドレスがレジデンシャルプロキシネットワークに属することが判明しました。しかし、それだけでは組織が侵害されたかどうかは判断できません。
プロキシネットワークに参加しているデバイスが回線内にあると、正規ユーザーが外部に見えるIPアドレスを、無関係の悪意ある通信と共有してしまうことがあるためです。
より強い手がかりとなったのは、複数のユーザーが同じレジデンシャルアドレスから認証していたことでした。さらに調べた結果、深刻な侵入が確認されました。
GreyNoiseはインシデントの詳細を公表していません。また、公開された証拠からは、この侵入と、その後に特定されたプロキシジャッキング攻撃が同一の攻撃者によるものかどうかは確認できません。
この手法自体には、すでに前例があります。MicrosoftはMidnight Blizzardに関する調査で、攻撃者が分散型のレジデンシャルプロキシを使い、パスワードスプレー攻撃とその後のアクセスを偽装していたと記録しています。
アドレスが短期間で次々と変わるため、従来のインフラベースの指標だけでは確実な検知ができませんでした。
これとは別に、Sysdigは2023年、Log4jの脆弱性を悪用したプロキシジャッキングを報告しています。攻撃者は暗号資産マイナーの代わりにプロキシウェアをインストールしていました。
この違いは運用面で重要です。帯域の収益化はマイニングよりCPU負荷が目立たないため、不正なソフトウェアがリソース監視をすり抜ける可能性があります。
こうした過去の事例は背景を示すものであり、今回のGreyNoiseが報告した攻撃の帰属を示すものではありません。
防御側は、不審なサインインをユーザーの行動やデバイスの状況と突き合わせて分析すべきです。地理的にもっともらしいというだけで、正当なアクセスだと見なしてはいけません。
Microsoftは、見慣れない認証プロパティやパスワードスプレー攻撃の兆候を調査するよう推奨しています。
GreyNoiseは、IPアドレスが同社の観測ネットワークと接点を持ったかどうかを確認できる無料のIPチェックサービスも提供しています(アカウントが必要です)。一致があれば調査に値しますが、それだけでプロキシジャッキングを証明したり、観測された通信の発信元デバイスを特定したりすることはできません。
IOC(侵害指標)
| IOC | 種別 | 説明 |
|---|---|---|
e3dedf983c572d3e646a9b70fe9b41be497a3a2e5342c36dd3bd37cef7ebeffd |
SHA256 | PAWNS APP |
fdc18f4287c1c6a285c664d3ce0f17d3479bc246bc6c163eb90b1a84adb453a7 |
SHA256 | PAWNS APP |
4fd7fa22776dbfde7ddaf02a4f904564593e2ed69f87cbb7bbd6c206a874ecf7 |
SHA256 | PAWNS APP |
26abd52f207739556282023e82873424795abc5e527771205a40749f90c01f6e |
SHA256 | PAWNS APP |
df27938d26c1c9421ff307aafcb87131521e05f5d87ecaaab4a32ece3335fee4 |
SHA256 | PAWNS APP |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりしないよう、意図的に無害化(デファング)してあります(例: [.])。元の形式に戻す場合は、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンス基盤の中だけで行ってください。
サイバー脅威を被害が出る前に阻止し、MTTRを21分短縮。ANYRUNのサンドボックスをSOCに導入しませんか。
Cybersecuritynews subscription
翻訳元: https://gbhackers.com/proxyjacking-campaign/