
D-LinkとUbiquitiの機器がハッカーに乗っ取られ、帯域幅を不正に収益化される
攻撃者は脆弱な機器を悪用し、正規の帯域幅共有ソフトウェアをインストールしてインターネット接続を乗っ取った侵害されたシステムはひそかにプロキシネットワークへ組み込まれ、匿名での犯罪行為に利用されたこの攻撃は34カ国の少なくとも143台の機器に影響し、パッチ適用とアクセス制御の不備を浮き彫りにした攻撃者はシステムに侵
攻撃者は脆弱な機器を悪用し、正規の帯域幅共有ソフトウェアをインストールしてインターネット接続を乗っ取った侵害されたシステムはひそかにプロキシネットワークへ組み込まれ、匿名での犯罪行為に利用されたこの攻撃は34カ国の少なくとも143台の機器に影響し、パッチ適用とアクセス制御の不備を浮き彫りにした攻撃者はシステムに侵
ハッカーが34カ国で少なくとも143台のデバイスを侵害し、プロキシソフトウェアをインストールして、被害者のインターネット回線から収益を得ていました。この攻撃キャンペーンは、インターネットに公開されたネットワークデバイスを標的にしています。所有者の許可なく、これらをレジデンシャルプロキシのノードに変えていました。 この
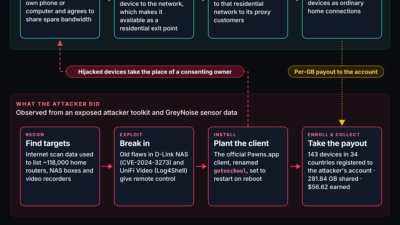
新たに明らかになったプロキシジャッキング攻撃により、34カ国で少なくとも143台のデバイスが侵害されました。攻撃者はネットワーク機器や企業向けソフトウェアの脆弱性を突き、被害者のインターネット接続を収益化しています。ExploitPrevention Tools GreyNoiseは、攻撃者が正規の帯域共有アプリ「P
プロキシジャッキング(proxyjacking)キャンペーンにより、34カ国のデバイスが被害を受けています。攻撃者は被害者のインターネット接続を、商用の residential proxy ネットワーク経由で収益化していました。 攻撃者は、利用者がインターネット接続を共有して報酬を得られる正規の帯域共有アプリ「Paw
あるDeepSeek AIエージェントが、プロキシジャッキングキャンペーンの一環としてサイバーセキュリティ企業のネットワークを攻撃しました。これを受けて同社は罠を仕掛け、このエージェントの制御を奪いました。この攻撃は、テルアビブを拠点とするAIサイバーセキュリティ企業Jesta Securityが観測し阻止したもので、