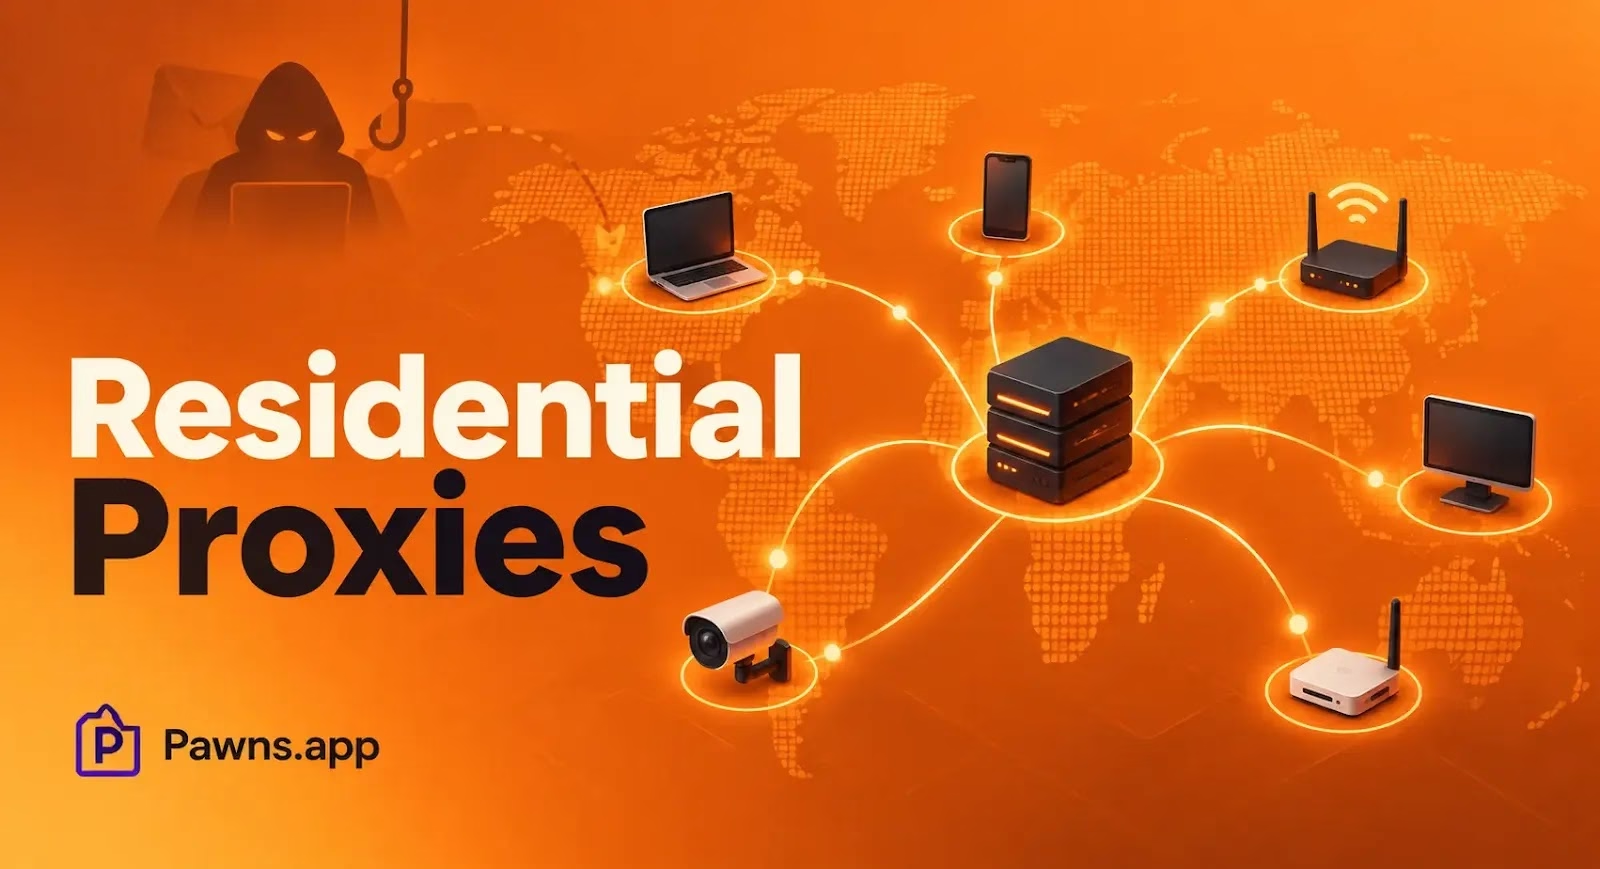
ハッカーが34カ国で少なくとも143台のデバイスを侵害し、プロキシソフトウェアをインストールして、被害者のインターネット回線から収益を得ていました。この攻撃キャンペーンは、インターネットに公開されたネットワークデバイスを標的にしています。所有者の許可なく、これらをレジデンシャルプロキシのノードに変えていました。
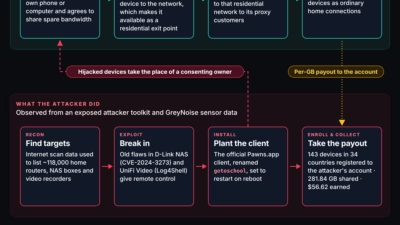
この攻撃で使われたのは、正規の帯域共有サービス「Pawns.app」です。ユーザーは自発的にソフトウェアをインストールすれば、受動的な収入を得られます。しかし攻撃者は、侵害したシステムにこのソフトウェアを導入し、自身のアカウントに紐づけていました。
このような悪用は「プロキシジャッキング」と呼ばれます。犯罪者は盗んだ帯域で利益を得ると同時に、他のユーザーの通信が被害者のネットワークから発信されたように見せかけることができます。
Sysdigのセキュリティ研究者は以前、脆弱なシステムを悪用する攻撃で同じビジネスモデルを報告しています。
GreyNoiseは、D-Link ShareCenter NAS、Ubiquiti UniFi Video NVR、SAP NetWeaver Visual Composerで侵害が成功したことを確認しました。
攻撃者は、D-Linkのデバイスに対してCVE-2024-3272とCVE-2024-3273を、Ubiquitiのシステムに対してCVE-2021-44228を、SAP NetWeaverに対してCVE-2025-31324を悪用しました。
研究者は、HikvisionとDahuaの録画機器も標的にされていたと観測しています。ただし、提供された調査結果では、これらの攻撃で悪用された具体的な脆弱性は特定されていません。
攻撃者はアクセス権を得た後、アカウント認証情報とデバイス情報を指定できるコマンドラインオプションを使ってPawns.appをインストールしました。このオプションにより、被害者の帯域を攻撃者が管理する報酬受取用アカウントに関連付けていました。
場合によっては、SSH鍵認証も設定していました。侵害したデバイスに再びアクセスするための予備手段とみられます。
IPRoyalは、Pawns.appをレジデンシャルプロキシのエンドポイントを供給する直接のパートナーと位置づけています。この商業的な関係から、共有された回線がプロキシネットワークに組み込まれる仕組みは説明できます。ただし、いずれかの企業が今回の侵害を容認していたことを示すものではありません。
GreyNoiseは、攻撃元として209.99.190.80を、Pawnsの報酬受取アカウントとして[email protected]を挙げました。
同社はまた、Pawns.appのバイナリに関する7件のSHA256ハッシュも公開しました。ただし、同意を得てインストールされた場合、これらのファイルが必ずしも悪意あるものとは限らないと強調しています。
これとは別に、GreyNoiseの製品デモをきっかけに、ある組織が不審なMicrosoft Entra IDへのサインインから深刻な侵入を発見しました。
ログインは、対象ユーザーの所在地として違和感のない場所のレジデンシャルIPアドレスから行われていました。最初の調査で、これらのアドレスがレジデンシャルプロキシであることは確認されました。しかし、それだけでは侵入の証明にはなりませんでした。
より強い警戒信号となったのは、複数のユーザーが同一のレジデンシャルIPアドレスから認証していたことです。さらに調査を進めた結果、悪意ある活動が確認されました。GreyNoiseは、インシデントの詳細についてはこれ以上明らかにしていません。
レジデンシャルプロキシは、不審な国や既知のホスティング事業者に主に依拠した検知手法を弱体化させます。Microsoftも、Midnight Blizzardが悪意ある認証トラフィックを隠すためにレジデンシャルプロキシネットワークを利用していたと報告しています。microsoft
GreyNoiseは、位置情報だけでなく、デバイス識別子、セッション識別子、User-Agent文字列など、認証時の挙動を確認するよう推奨しています。
複数の企業アカウントが1つのレジデンシャルプロキシアドレスを使っている場合は、自動的に悪意あるものと分類するのではなく、より詳しく調べる必要があります。
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]など)しています。無害化を元に戻す場合は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。チームで試してみる
翻訳元: https://cyberpress.org/hackers-hijack-143-devices/