Anthropicの研究により、小型AIモデルがさまざまなハードウェア上で推論サーバーを構築できることが分かりました。将来、ネットワーク接続されたデバイスを狙うAIワームが登場するのではないかという懸念が高まっています。
AI研究企業のAnthropicは、小型AIモデルが多様なハードウェア上で推論サーバーを構築できると警告しています。AIを使ったマルウェアが、いずれ人手を介さずにデバイスからデバイスへ拡散する恐れがあるという指摘です。
ProtectDevices
こうしたシステムは自己増殖し、安価なAndroid TVボックスをはじめとするモノのインターネット(IoT)機器など、接続されたデバイスに広がる可能性があります。しかも、乗っ取ったハードウェア上で動作するため、中央集権的なインフラに頼る必要がありません。
AIワームの能力を検証
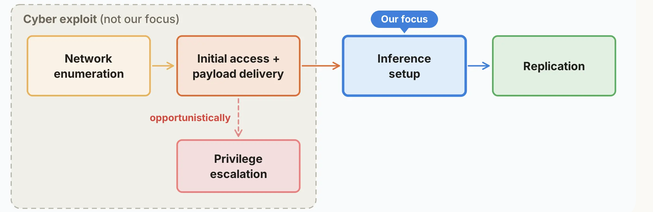
最近の研究で、Anthropicは、AIモデルが見慣れないハードウェアに自らを展開し、ネットワーク上で拡散できるかどうかを調べました。パラメータ数が300億以下のモデルでも、自律的な複製に必要な個々のステップの多くをすでにこなせます。ただし、それらを確実に組み合わせることは依然として課題です。
90億パラメータのモデルQwen3.5-9Bは、検証した9種類のハードウェアのうち8種類で推論サーバーの構築に成功しました。対象はJetson Nanoから、RTX 4090グラフィックスカードを搭載したシステムまで幅広いものです。推論とは、学習済みモデルを実行して出力を生成することを指します。
研究チームはさらに、Gemma4-26B-A4Bモデルを、1台あたり約55ドルの安価なAndroid TVボックス15台に分散配置しました。モデルの層を複数のデバイスに分割するパイプライン並列を用いたところ、クラスターの生成速度は毎秒0.39トークンでした。
チームは、Android 15エミュレーターを動かすGoogle Cloudの8ノードで、複製の検証も行いました。模擬的なプロセスを完遂したオープンウェイトモデルはGLM-5.2だけで、5回の試行のうち4回で8ノードすべてに到達しました。この検証では、認証のないAndroid Debug Bridge(ADB)ポートを使用しており、モデルが他のデバイスにアクセスしやすい条件でした。そのため、この結果は、AIワームが実際のネットワークで自力拡散できることを示すものではありません。
Anthropicは、現在の進歩が続けば、小型モデルも2026年末までに同様の能力に達すると予想しています。ただし、これは確定したスケジュールではなく推定です。
AIワームはどう適応し得るか
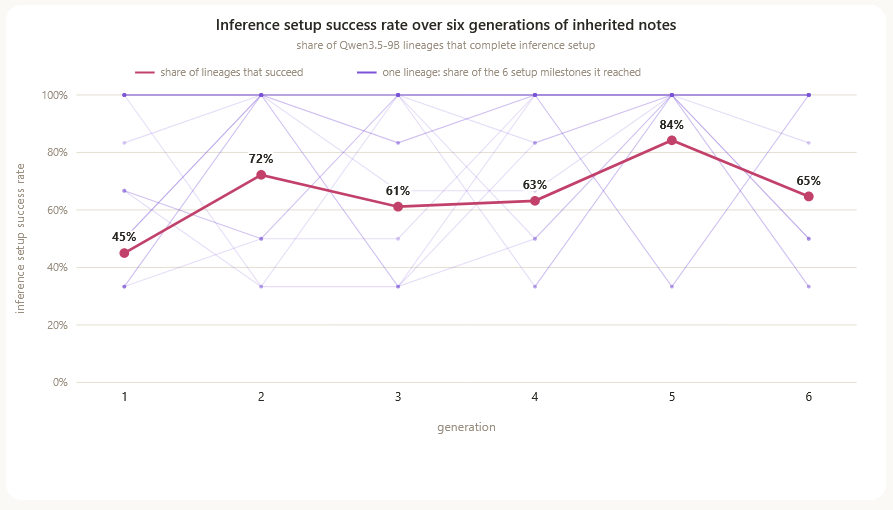
研究者は、以前の試行に関するメモを次のインスタンスに引き継ぐと、モデルの成績が向上することを確認しました。Qwen3.5-9Bでは、推論環境の構築成功率が45%から、後の世代で61〜84%に上昇しました。将来のAIワームが過去の試行から学習し、未知のハードウェア上でより効果的に動作する可能性を示唆しています。
Qwen3.5-9Bに、より強力なAIモデルであるOpus 4.8へのアクセスを与えても、成績は大きく改善しませんでした。小型モデルは有益な質問をするのが苦手で、求められていない助言も役に立ちませんでした。
AIワームの検知と封じ込め
Anthropicの試算では、推論環境の構築にかかる時間は、Qwen3.5-9Bで28〜51時間、Gemma4-26B-A4Bで71〜150時間です。AIワームの拡散速度は、従来型のマルウェアよりはるかに遅くなる可能性があります。複製に数分ではなく数日かかるためです。その過程で、大容量のモデルウェイト転送、デバイス間での持続的な通信、予期しないネットワークスキャンといった異常なネットワーク活動が生じます。セキュリティチームはこれらを検知できます。
Anthropicによると、ネットワークサービス事業者は、異常なトラフィックの特定、感染デバイスの制限付きネットワークへの隔離、安全でない初期設定の変更、推測されやすいパスワードの排除によって、こうした脅威に対抗できます。
研究者らは、完全に自律したAIワームは、実際の攻撃ではまだ確認されていないと強調しています。ただし、AIの進歩と身近なデバイスの計算能力の向上により、将来そのようなマルウェアが現実になる可能性があります。
ProtectDevices
専門家が新たなAIワームの脅威を警告
マウンテンビューに拠点を置くViakooのバイスプレジデント、ジョン・ギャラガー(John Gallagher)氏は、接続デバイスはセキュリティ対策の甘さから、長らくボットネットの標的になってきたと指摘します。
「今回は違います。従来のボットネットは固定的なスクリプトです。Anthropicの実験は、最新のモデルが人間の指示なしに、その場で環境に適応できることを示しました。これにより、OT/IoTマルウェアは、コマンド&コントロールを必要とする硬直的なスクリプトから、最初のインストールに失敗しても方針転換できる適応型エージェントへと変わります」と、ギャラガー氏はHackread.comに語りました。
Black Duckのソリューション管理担当シニアディレクター、コリン・ホーグ=スピアーズ(Collin Hogue-Spears)氏は、今回の実験が示したのは個々の能力であり、完全に機能するAIワームではないと強調しました。
「Anthropicが検証したのは、複製を命じられたモデルであり、自ら複製を選んだモデルではありません。拡散テストはエミュレートされたデバイス上で行われました。ワームを操ったモデル、つまりZhipu AIのGLM-5.2は、エミュレートされたデバイスが小さすぎて収まらないため、別のサーバーで動かしています。Anthropic自身、完全なワームはまだないとしており、2026年末という予測も、報告書が代理指標と呼ぶものに基づいています」と、ホーグ=スピアーズ氏はHackread.comに語りました。
同氏は、デバイスのトラフィック監視など、実践的な防御策にも言及しました。「エンドポイントエージェントのないデバイスが、他のデバイスや未承認のホストからギガバイト級のデータを取得したとき、あるいはそうしたデバイス同士が持続的に通信しているときに、アラートを出すことです」と述べています。
Acalvioの最高経営責任者(CEO)、ラム・ヴァラダラジャン(Ram Varadarajan)氏は、防御側はAIモデル自体が安全策を提供することに頼るべきではないと述べました。
「オープンウェイトモデルは、拒否機能を取り除いたり、最初から拒否機能のないものを選んだりできます。そのため、安全性をモデルの重みや提供レイヤーだけに委ねることはできません。サイバー防御側には、AIモデルが動作する環境の中に対策が必要です。モデルを意識したデセプション(欺瞞)は、こうした複製型エージェントを危険にしている主体性そのものを突く手法です」と、ヴァラダラジャン氏はHackread.comに語りました。
翻訳元: https://hackread.com/anthropic-warns-small-ai-models-power-ai-worms/