BeyondTrustは木曜日、同社のRemote Support(RS)に存在する重大な脆弱性について、顧客に修正プログラムの適用を呼びかけました。この脆弱性は、8月下旬からゼロデイ攻撃で悪用されています。
Remote Supportは、ITサービスデスクやヘルプデスク、カスタマーサポートの担当チームが、遠隔からトラブルを解決するための企業向けサポートソリューションです。
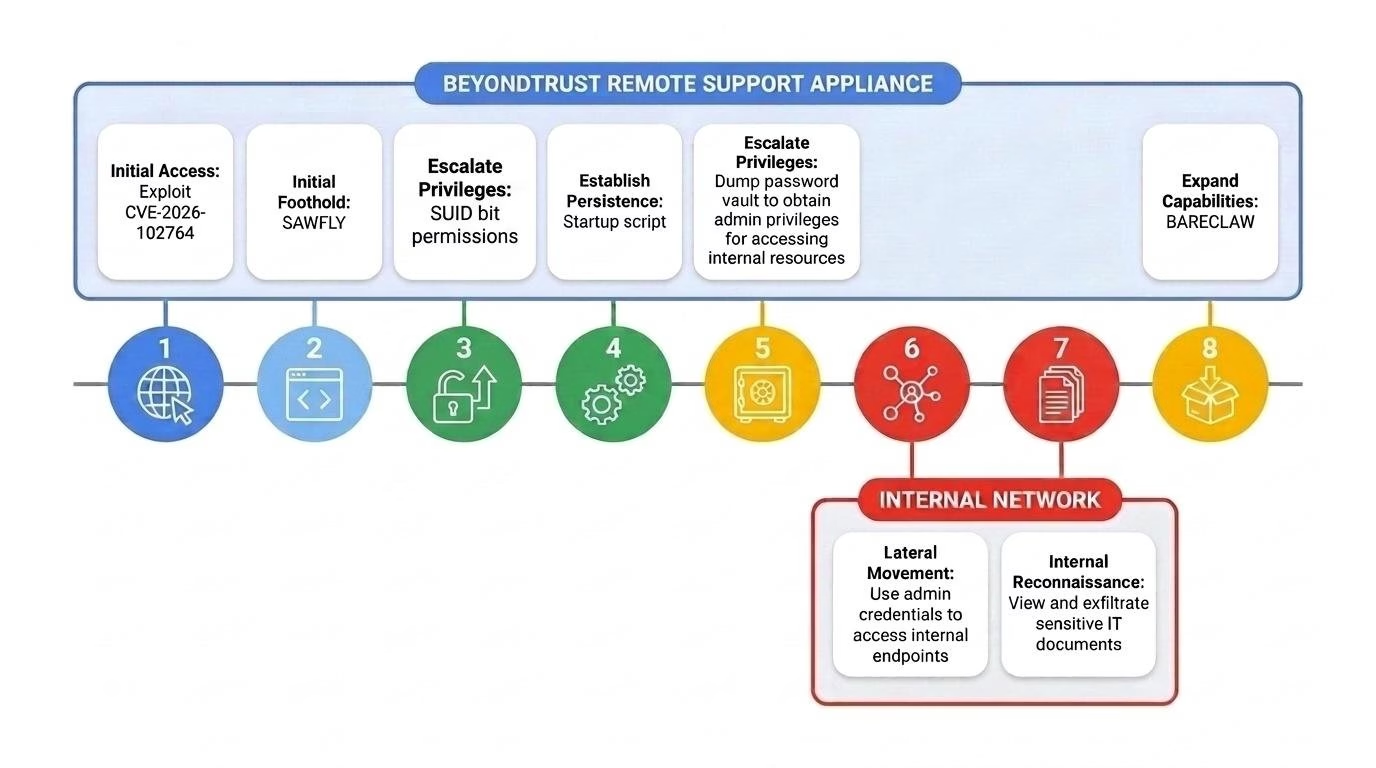
実際に悪用されているこの認証バイパスの脆弱性は、CVE-2026-102764として追跡されています。権限を持たないリモートの攻撃者が、パッチ未適用のアプライアンス上でファイル操作を実行できるもので、RS 26.2.3以前のバージョンが影響を受けます。BeyondTrustは10月8日、Remote SupportとPrivileged Remote AccessのすべてのSaaS顧客に対してこの問題を修正しました。ただし、自社運用(セルフホスト)の環境では、自動更新が有効でない場合、手動でパッチを適用する必要があります。
同社は脆弱性の詳細をほとんど公表していません。ただ、このゼロデイ脆弱性は、中国との関連が疑われるスパイ活動グループに悪用されたとしています。このグループは、MandiantとGoogle Threat Intelligence Group(GTIG)の研究者が「Armory Castle」(旧UNC5221)、セキュリティ企業のCrowdStrikeが「Warp Panda」として追跡しています。
最初の攻撃を確認したMandiantの研究者によると、Armory Castleのハッカーはこの脆弱性を突いて初期アクセスを獲得しました。その後、Set User ID(SUID)権限を有効にして、侵害したデバイス上でroot権限に昇格しています。
続いて、新たなWebシェル「Sawfly」とトンネリングマルウェア「Bareclaw」を展開しました。さらにログを消去して検知を逃れ、侵害した管理者(Administrator)の認証情報を使い、下流のシステムでリモートセッションを開いて、被害組織のネットワーク内を横展開しています。
Mandiantは次のように説明しています。「攻撃者はWebシェルで足場を築いた後、Webサービスアカウントからアプライアンスホストのroot権限へと昇格した。これにより、アプライアンスが保存または仲介していたあらゆる認証情報にアクセスできるようになった。再起動や設定リセットの後も残るファイルを改変することも可能になった」(Mandiantの報告より)。
「悪用が行われていた期間中に、脆弱なバージョンでインターネットから到達可能だったアプライアンスは、調査が済むまで侵害された可能性があるものとして扱うべきです」
インターネット上の脅威を監視するShadowserverは、オンラインに公開されているBeyondTrustのリモートサポートのインスタンスを1,400件以上追跡しています。ただし、このうちどれだけがすでに保護済みか、またハニーポットがいくつ含まれるかについての情報はありません。
Armory Castleは、ネットワークの境界に置かれるアプライアンスのゼロデイ脆弱性を狙うことで知られています。標的には、Citrix NetScaler(CVE-2023-4966)やIvanti Connect Secure(CVE-2023-46805およびCVE-2024-21887、その後はCVE-2025-0282)の各アプライアンスが含まれます。少なくとも2023年10月以降、企業ネットワークに侵入し、新たなカスタムマルウェアを送り込んできました。
脅威インテリジェンス企業のVolexityも2024年1月、UNC5221がCVE-2023-46805とCVE-2024-21887の2件のゼロデイ脆弱性を連鎖させた攻撃で、GiftedVisitorというWebシェルを使い、2,100台以上のIvantiアプライアンスにバックドアを仕掛けたと報告しています。
Mandiantは次のように付け加えています。「過去の攻撃キャンペーンでは、ARMORY CASTLEはゼロデイとして選択的に悪用していた脆弱性が公表された後、広範かつ便乗的な悪用に踏み切っている。パッチが適用される前に標的組織へ侵入しようと急いでいるのだ。CVE-2026-102764に関しても、同様の広範な悪用の試みが確認される可能性がある」
CVE-2026-102764は、近年、攻撃者が実際に悪用してきたBeyondTrustの一連の脆弱性に連なる最新の事例です。直近では、Remote SupportとPrivileged Remote Accessのアプライアンスに影響する別の重大なリモートコード実行の脆弱性(CVE-2026-1731)が、WebSocketチャネルの確立やランサムウェアの展開に悪用されました。
中国政府の支援を受けるハッキング集団Silk Typhoonも、2件のゼロデイ脆弱性(CVE-2024-12356とCVE-2024-12686)を悪用したとみられています。BeyondTrustのシステムに侵入し、盗んだAPIキーでRemote SupportのSaaSインスタンス17件を侵害しました。この中には米財務省のインスタンスも含まれます。
同じ攻撃キャンペーンでSilk Typhoonは、米国の制裁プログラムを管轄する外国資産管理局(OFAC)と、外国からの投資が国家安全保障に及ぼすリスクを審査する対米外国投資委員会(CFIUS)も標的にしました。
BeyondTrustは、政府機関やFortune 100企業の75%を含む世界2万社以上の顧客に、ID・アクセス保護のサービスを提供しています。