
カザフスタン出身のランサムウェア容疑者、イタリアから身柄引き渡し
INCおよびLynxランサムウェアのアフィリエイトとされる人物が月曜日、イタリアから身柄を引き渡され、米テネシー州の裁判所に出廷しました。 カザフスタン出身のRoman Khlynovskiy容疑者(43)は、米国の学校や病院、企業に対するランサムウェア攻撃を実行した疑いが持たれています。
INCおよびLynxランサムウェアのアフィリエイトとされる人物が月曜日、イタリアから身柄を引き渡され、米テネシー州の裁判所に出廷しました。 カザフスタン出身のRoman Khlynovskiy容疑者(43)は、米国の学校や病院、企業に対するランサムウェア攻撃を実行した疑いが持たれています。
by Nam Phong · 2026年10月22日
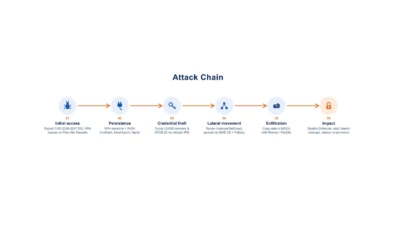
INCおよびThe Gentlemenと関連するランサムウェアのアフィリエイトが、運用サーバーを公開状態のまま放置し、侵入エコシステムの全容を露呈させました。 調査は2026年9月下旬、45.227.254[.]43で見つかった公開ディレクトリから始まりました。 設定ファイルや認証情報をたどった結果、研究者は攻撃者の

VPNゲートウェイが狙われる理由 企業は社内ネットワークの境界にVPNゲートウェイを設置します。これはリモート従業員が社内システムに安全に接続できるようにするためです。そのため、こうしたデバイスはサイバー犯罪者にとって格好の標的となりやすい状況にあります。 2026年7月14日、SonicWall
SonicWallのSMA1000セキュアリモートアクセスアプライアンスに存在する2件の新たな脆弱性をめぐる最近の攻撃活動の大半は、INCランサムウェアグループによるものであることが、Resecurityの報告により明らかになりました。 CVE-2026-15409(CVSSスコア10)およびCVE-2026-154
はじめに 仮想プライベートネットワーク(VPN)アプライアンスは、現代の企業アーキテクチャの中でも特に機微な位置を占めています。信頼できない公共インターネットと社内ネットワークの境界に立つ存在だからです。一般的なWebサーバーとは異なり、VPNコンセントレーター
INCランサムウェアを含む複数の脅威アクターが、脆弱なファイアウォールシステムを標的にしています。 SonicWall SMA1000アプライアンスに存在する2件の重大な脆弱性が、6月下旬からゼロデイとして悪用されていることが、ワシントンD.C.を拠点とするサイバーセキュリティ企業Volexityが
SonicWallのSecure Mobile Access(SMA)アプライアンスに新たに報告された2件の脆弱性が、大手ランサムウェアグループによってゼロデイとして悪用されていたことが判明しました。7月14日、セキュリティベンダーのSonicWallは、SMA 1000シリーズアプライアンスに存在する2件の脆弱性CV
大規模な認証情報窃取キャンペーン「FortiBleed」が、INCおよびLynxランサムウェア組織と関連していることが判明しました。この結果は、窃取されたFortinet製品の認証情報が今後のネットワーク侵入活動に利用される狙いだったことを示唆しています。 今月初め、73,000台を超えるFortinet製デバイスか
INCは新興のRaaS(サービス型ランサムウェア)事業者から、2026年における最も活発なランサムウェアファミリーの一つへと成長を遂げました。2023年以降に800件を超える被害を記録し、競合グループの混乱に乗じてアフィリエイトベースを拡大しています。 同グループの最近のキャンペーンは、段階的なツールの改良と新たな圧
すべての記事を読み込みました