家庭用メディアサーバーがボットネットの一部に
ごく普通の家庭用メディアサーバーが、暗号資産のマイニングや、他人の通信を密かに中継する道具として悪用される恐れがあります。研究者はPlex Media Serverに存在する4件の脆弱性を発見し、「Plex2Shell」と名付けました。これらを組み合わせると、攻撃者はログインなしで任意のコードをリモートから実行できます。
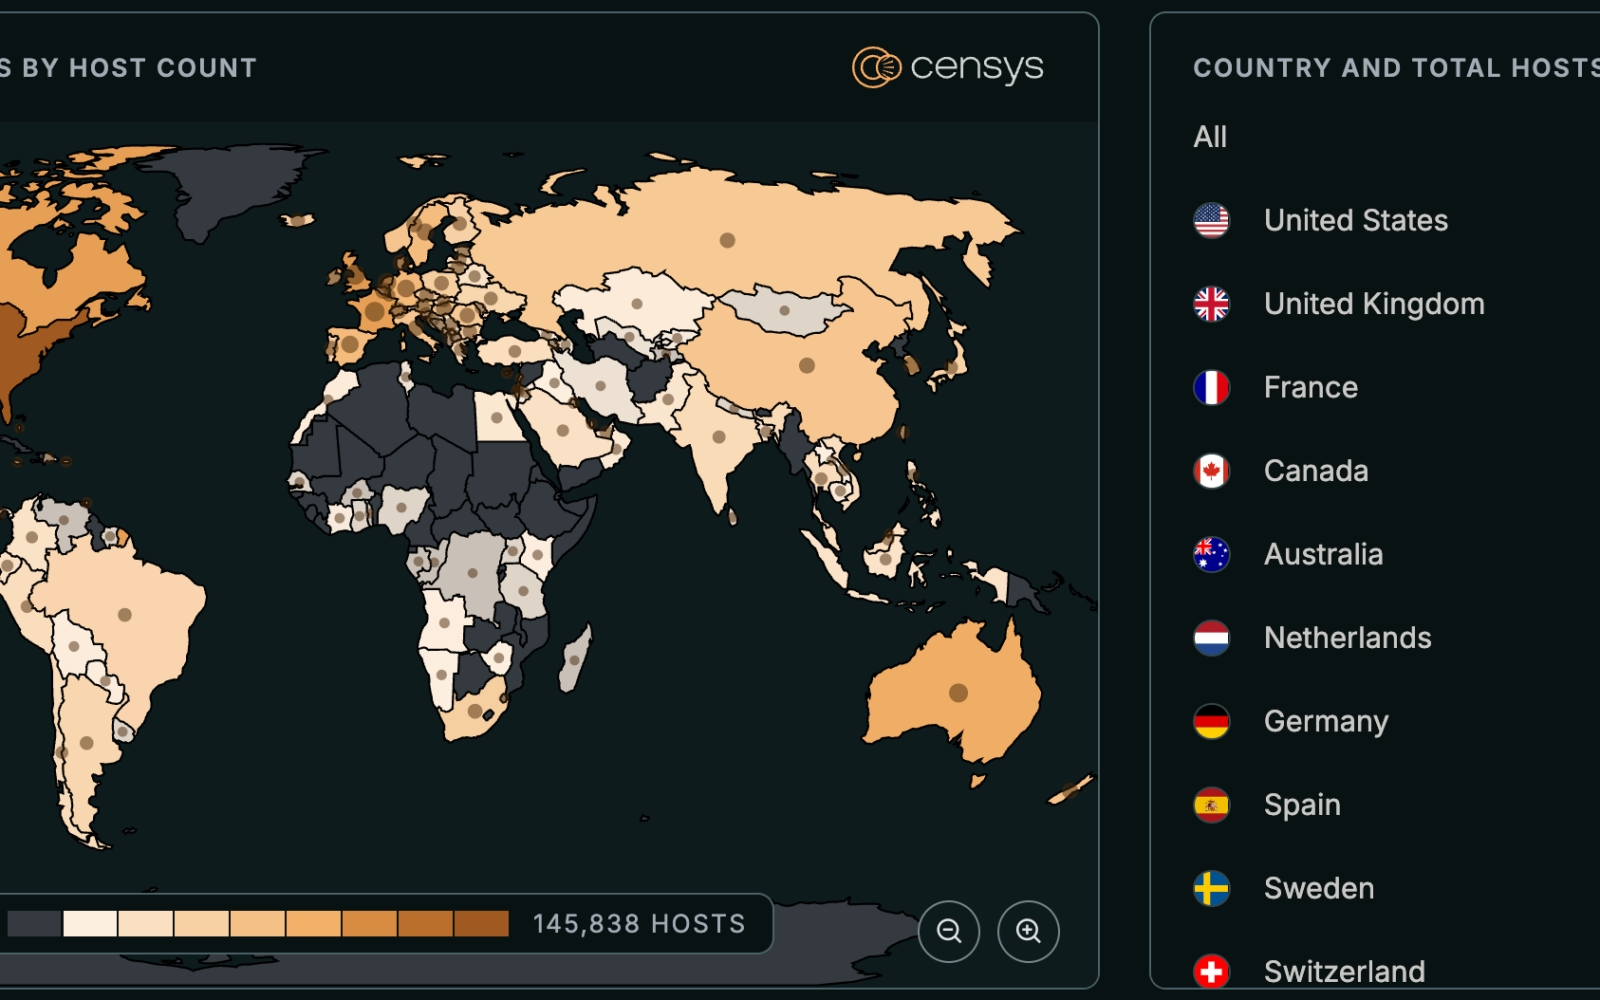
Plexは大規模な攻撃を確認しており、Censysは脆弱な可能性があるサーバーを10万台近くと見積もっています。
露出しているサーバーの数
10月20日に公開されたCensysの分析によると、インターネットに公開されているPlex Media Serverのインスタンスは323,583台です。このうち約30%が脆弱なバージョンを実行しており、全体の約44%は米国にあります。
もう一つ注意すべき点があります。約8,000台のサーバーが、初期ビルドの1.43.3.10828を実行しています。所有者は、これらのサーバーがパッチ適用済みだと誤解している可能性があります。
4段階の攻撃チェーン
単独で見ると、個々の脆弱性は連鎖させた場合ほど危険には見えません。攻撃は次の順序で進みます。
- CVE-2026-96652(CVSS 3.1:4.3):攻撃者が、サーバーから任意のアドレスへリクエストを送らせることが可能
- CVE-2026-96654(CVSS 3.1:6.5):Plexの内部機能へのアクセスが可能
- CVE-2026-96655(CVSS 3.1:4.3):所有者の管理者トークンが漏えい
- CVE-2026-96656(CVSS 3.1:7.2):コード実行が可能(次のセクションで解説)
管理者トークンからコード実行へ
盗まれた権限により、CVE-2026-96656が悪用できるようになります。攻撃者は動画トランスコードの設定を通じて、悪意のあるライブラリをCodecsディレクトリに書き込みます。Plexはこのファイルを、電子署名を検証せずに読み込みます。その後、サーバープロセスの権限でコードを実行します。
攻撃は数日で始まった
実際に動作するエクスプロイトは10月16日に登場しました。10月17日には、ハニーポットが最初の攻撃を記録しています。攻撃者は、侵害したサーバーにマイナーとプロキシプログラムをインストールしました。
その後、Plexは広範な悪用を認めました。プロキシは、外部のインターネットトラフィックを被害者の回線経由に振り向けます。事実上、家庭用サーバーが他者のネットワークノードに変えられてしまうのです。
数カ月前に出たパッチ、なかなか広がらず
Plexは修正版の1.43.3.10861を8月4日に公開しました。9月1日には、所有者にアップデートを呼びかけました。それでも、エクスプロイトが公開された後も状況はほとんど変わっていません。
最初の3日間で、残っていた脆弱なサーバーのうち、アップデートしたのは2%未満でした。Censysはさらに、以前のIPアドレスで追跡した脆弱なインストールのうち、アップデートを受けていたのは約40%にとどまることも確認しました。
所有者が取るべき対策
すでに侵害されたサーバーをアップデートしても、悪意のあるライブラリは削除されません。盗まれたトークンも無効になりません。Plexは、侵害された可能性があるインストールの所有者に、次の対応を勧めています。
- Plexを再インストールする
- Codecsディレクトリを空にする
- トランスコード設定を確認する
- すべてのセッションを終了し、パスワードを変更する
サーバープロセスがアクセスできるネットワーク共有や認証情報も、危険にさらされています。
翻訳元: https://meterpreter.org/plex2shell-exploit-chain/