携帯電話に料金所の通行料や荷物の配送手数料、緊急の銀行通知を装った不審なSMSが届いても、多くの人は送信元をブロックするか、メッセージを削除するだけでしょう。しかし、こうした一見ばらばらに見える詐欺の裏には、「Phishing-as-a-Service(PhaaS)」と呼ばれる、緻密に組織化された多国籍のサイバー犯罪サービス経済が隠れています。
Microsoft Digital Crimes Unit(DCU)とHealth-ISACは、国境を越えた大規模な作戦を発表しました。米国フロリダ州南部連邦地方裁判所の認可を受け、複数の国の法執行機関とサイバーセキュリティ大手が連携し、巨大な地下マーケットプレイスを解体しました。中国語圏の攻撃者が運営していたこのエコシステムは、YAM Store、CoGUI、Iron Manといったプラットフォームを通じて、盗まれたアカウントや偽サイト、フィッシングテンプレートを世界中のサイバー犯罪者に提供していました。
中国語圏の巨大犯罪エコシステムが明らかに
近年最大級のフィッシング基盤の摘発とされるこの作戦は、2025年後半に日本の警察庁(NPA)がMicrosoftに共有した情報が発端でした。当時の日本では、悪意あるSMSやフィッシングキャンペーンが企業や消費者を標的に、絶え間なく押し寄せていました。
当初、捜査関係者は一般的な独立した攻撃グループによるものと見ていました。しかし、多国間での追跡の結果、中国語圏のサイバー犯罪市場が複雑に絡み合っていることが判明しました。MicrosoftがProofpointやResecurityなどのセキュリティパートナーと共同で公表したデータによると、この犯罪のサプライチェーンが2026年1月から10月にかけて引き起こした被害は、驚くべき規模に達しています。
- 10億件超の悪意あるメッセージ:このインフラを通じて、10億件を超えるフィッシングおよび詐欺メッセージが送信されました。そのうち7億5000万件はMicrosoftの顧客を直接狙ったものです。
- 150カ国に及ぶ被害者:攻撃は150を超える国々の消費者や組織に影響を与え、金融、医療、小売、通信、政府の各分野で7万5000社以上の企業が被害を受けました。
- 数千万ドルの不正収益:サイバー犯罪者は、なりすましや認証情報の窃取によって数千万ドルを稼ぎ出しました。
犯罪を支える3つの中核モジュール
解体された地下経済は、相互に連携する3つのモジュールに依存していました。
YAM Store(Storm-3119):初期アクセスブローカー
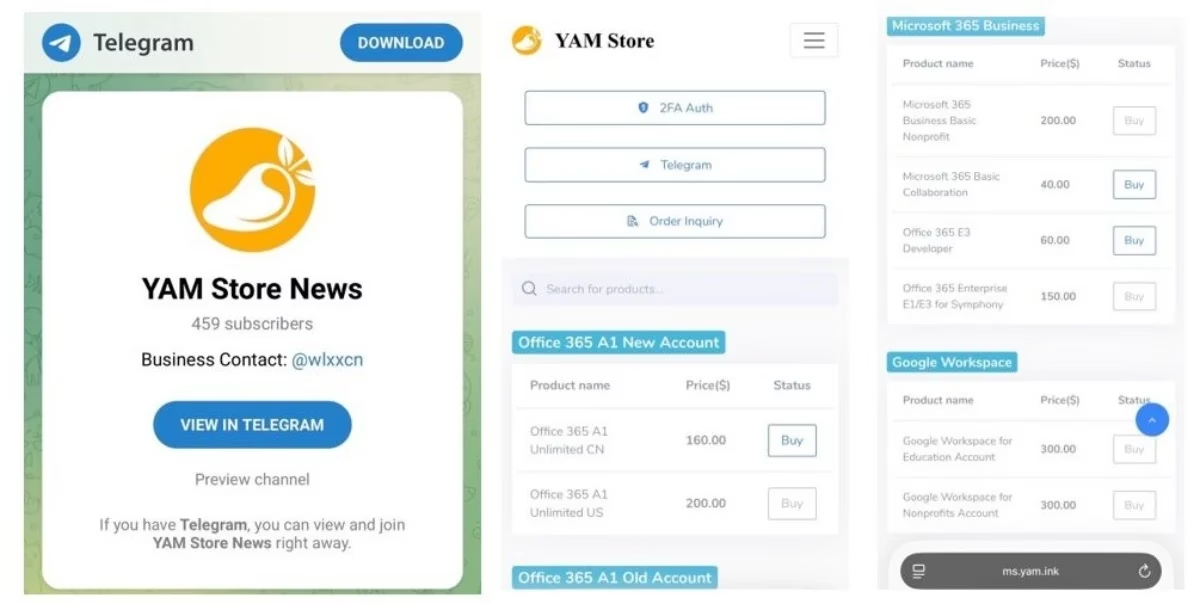
YAM Storeは正規のECプラットフォームさながらに運営され、犯罪者が商品を閲覧し、価格を比較して、詐欺や脆弱性悪用によって入手したMicrosoft 365やGoogleの法人アカウント、ライセンス、クラウドストレージを購入できました。Yang Jianという人物が運営していたこのグループは、自動スクレイピングツールを使って、失効した非営利団体(.org)や教育機関(.edu)のドメインを取得していました。さらに文書を偽造し、AIを使って架空の組織を生成したとされ、セキュリティ検知をすり抜けて安価なクラウドテナントを入手し、下流の詐欺師に提供していました。
CoGUI(Storm-2990):ターンキー型フィッシングポータル
2026年半ばまで広く使われていたCoGUIは、Amazon、PayPal、MyJCB、Apple、DHL、ヤマト運輸といった世界的な大手企業を模した、すぐに使えるフィッシングサイトを提供していました。これにより、スキルの低い詐欺師でもパスワードを盗み取るサイトを即座に展開できました。
Iron Manシステム(Storm-2990の派生):自動化フィッシングフレームワーク
2026年半ばには、CoGUIに代わってIron Manシステムが登場しました。GoFrameフレームワーク上に構築されたマルチテナント型のPhaaSプラットフォームです。ResecurityとMicrosoftによるペネトレーションテストでは、130カ国以上に合わせた2,335件を超える精巧なテンプレートが確認されました。交通違反の罰金や税務当局から大手銀行、宅配業者まで幅広くカバーし、ジオフェンシングやボット対策のCAPTCHA機構、Telegram Botとのシームレスな連携機能を備えていました。被害者が認証情報を入力すると、詐欺師に即座に通知が届き、WebSocketによるリアルタイムのページ操作も可能でした。
ProofpointとTRM Labsの主な貢献
Proofpointは、この中国語圏のフィッシング組織が日本を集中的に狙っていたことを示す重要なインテリジェンスを提供しました。CoAceVやCoFish_Wsといった亜種を使い、日本の金融機関に対して毎月1億通を超えるフィッシングメールを送っていたといいます。また、暗号資産のインテリジェンス企業TRM Labsは、主にUSDTとEthereumで保有されていた、同組織に関連する多額のデジタル資産の凍結を法執行機関と共に支援しました。
Microsoftの法的・技術的な反撃
Microsoft DCUとHealth-ISACは、受け身の防御に頼るのではなく、フロリダ州で民事上の仮差止命令を取得しました。
- ドメインの差し押さえとリダイレクト:当局は、peaceman.ccやaidchildren.ccなど、中核となるインフラのドメインを差し押さえ、転送先を変更しました。
- アカウントの大量停止:Microsoftは、不正なYAM Storeアカウント2万件超を無効化し、Microsoft Defenderを通じて10万件を超える悪意あるドメインをブロックしました。
- AI駆動型防御の展開:脅威インテリジェンスをMicrosoft Defender XDRとSecurity Copilotに統合し、クラウドテナントを悪用したフィッシングの亜種を自動的に遮断します。
現代のサイバー犯罪は、高度に産業化された商業活動として成り立っています。こうした地下ネットワークを打ち破るには、国境を越えた情報共有と法的措置、AIを活用した追跡によって、水面下の市場運営者に重い経済的打撃を与えることが欠かせません。
翻訳元: https://meterpreter.org/microsoft-dismantles-phaas-empire/