セキュリティ予算が潤沢で、NIS2対応のプログラム全体を一度に整備できる組織はまれです。認証情報の管理は、限られた体制でも着手しやすい領域です。新たなインフラを導入しなくても、アクセスを可視化し、取り消し可能にし、レビューできる状態にできるからです。NIS2のコンプライアンスは、第21条に基づき、組織が実際に直面するリスクに見合ったリスク管理措置を講じることを土台としています。具体的な製品やポリシーの選択は、そのリスク評価に委ねられています。
Verizonの「2026年データ漏えい/侵害調査報告書(DBIR)」によると、侵害全体の28%で、認証情報が漏えいしたデータに含まれていました。この数字を見れば、リスクベースのプログラムであれば認証情報管理を早期の対策対象にするのは自然な流れです。
本記事では、7つの認証情報管理策を実施の手間の少ない順に整理し、それぞれが生み出す証跡を紹介します。経営層やセキュリティ責任者、監査人、さらには最終的に証拠を求める国の監督当局への説明に役立ちます。
NIS2への準拠は必要か
NIS2は、欧州委員会が定める18の重要セクターにまたがる中規模・大規模事業者に原則として適用されます。個々の組織が対象となるかどうかは、業種、規模、そして各国の国内法化の状況によって決まります。その判断は、本記事ではなく、法務担当者や公式のガイダンスに委ねるべきものです。
認証情報の可視化と統制は、その判断が済んでいるかどうかにかかわらず、同じ実務的な価値をもたらします。以下の7つの管理策は、どちらの場合にも当てはまります。
NIS2は認証情報のセキュリティにどのような措置を求めているか
第21条は、認証情報のセキュリティを5つの具体的な措置と結び付けています。基本的なサイバーハイジーンの実践と教育訓練、アクセス制御ポリシー、人的資源のセキュリティ、資産管理、そして管理策が実際に機能しているかを評価する手順です。これら5つの措置では、各組織が自らのリスクに応じてツールやポリシーを選べる余地が残されています。
認証情報セキュリティのプログラムは、次の4つの問いに答えるものです。
- 誰がアクセス権を持っているか
- なぜそのアクセス権を持っているか
- アクセス権をどのように削除するか
- 管理策が機能していることをどう証明するか
リスクはアカウントの種類によって異なります。特権アカウントは、侵害された場合の影響が最も大きくなります。共有認証情報は、問題が起きた際に誰の操作かを特定しにくくします。アプリケーションや自動化処理に使われる非人間のアカウントであるサービスアカウントは、個人の責任として扱われにくいため、管理されないまま放置されがちです。
最初の作業は、アカウントの棚卸し、担当者(オーナー)の明確化、レビューサイクルの設定でカバーできます。より広範なID基盤の設計は、その後で構いません。ここで求められるのは、多くのチームがすでに把握しているポリシーです。システムのリスクに見合った認証情報の強度を設定すること、漏えい後や担当変更後にローテーションすること、導入前にベンダーのデフォルトパスワードを削除することです。
多くのチームが後回しにするのが、これらの管理策が機能していることの証明です。ログも、レビュー日も、例外の記録もないポリシーでは、監査人を納得させられません。監査の直前に証跡を再構築するのではなく、各管理策を稼働させる時点で証跡を残していけば、少人数のチームでも無理のない作業量に収まります。
NIS2はMFAやより強力なアクセス制御を義務付けているか
第21条(2)(j)は、多要素認証(MFA)または継続的認証ソリューションを「適切な場合」に適用する措置として挙げています。どこでリスクがその管理策を正当化するかは、各事業者の判断に委ねられています。この文言は、MFAをすべてのアカウントに一律に求めるのではなく、特定のシステムに合わせて適用することを想定しています。
外部に公開されたアプリケーション、リモートネットワークアクセス、特権管理は、認証情報を狙った侵害のリスクが最も高く、MFAを真っ先に導入すべき対象です。第21条はさらに、比例性を判断する際に実装コストを考慮するよう事業者に求めています。このため、小規模なチームが全面展開を一度に行わず、段階的に導入する根拠を示しやすくなります。
管理策の種類による是正速度の差を見ると、MFAだけにとどまらない対応が必要だと分かります。Verizonの2026年の分析では、サードパーティ製クラウドのMFA関連の露出7,513件のうち、半数が1か月以内に解消されました。一方、脆弱なパスワードや権限の設定ミスに関する指摘は、同じ水準に達するまでに8か月近くかかっています。
Passworkは、保管庫(vault)へのアクセスをディレクトリやSSOの仕組みと連携させます。これにより、MFAの適用範囲とアクセスレビューを一か所で管理できます。
認証情報を守る低コストな7ステップ(優先度順)
まず、特権アクセスと共有アクセスを可視化し、オーナーを決め、取り消しとレビューができる状態にします。以下の「認証情報セキュリティ スターターパック(Credential Security Starter Stack)」は、7つの管理策を手間とコストの順に並べ、それぞれの最初の一手と残すべき証跡をまとめたものです。優先順位をつけた出発点を示すものであり、コンプライアンスの判断は、あくまで包括的なリスク評価と法的レビューに基づきます。
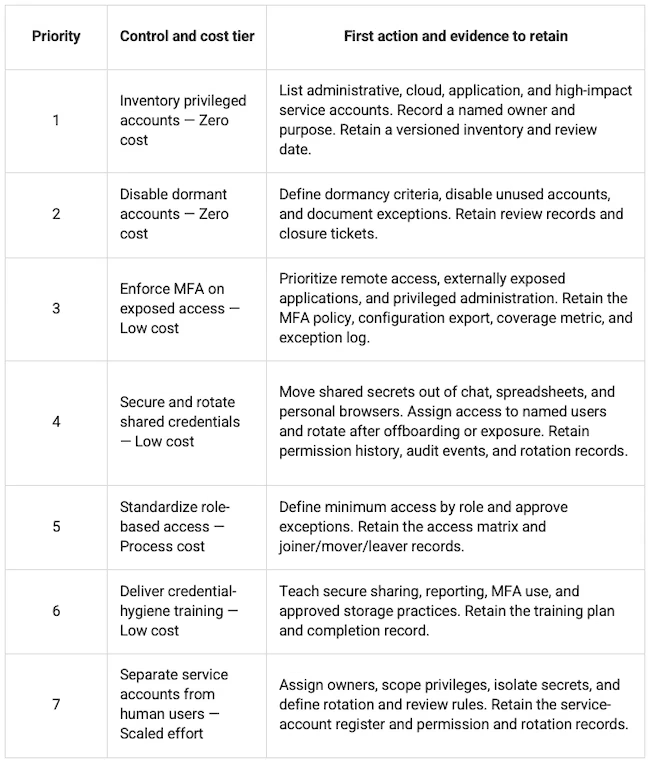
4行目は特に注目に値します。共有認証情報は、技術的な問題である前にガバナンスの問題です。チャットのスレッドやスプレッドシートに貼り付けられたパスワードには、明確なオーナーも、個別に取り消す手段も、誰がいつ使用したかの記録もありません。
業務委託先との契約が終了する場面を考えてみましょう。その人物の個人アカウントを削除しても、本人が知っていた共有管理者パスワードには何の影響もありません。誰かがローテーションするまで、そのパスワードは組織の外でも有効なままです。プロビジョニング解除は、その人物がアクセスできたすべてのシークレットのローテーションとセットで行う必要があります。
7行目も、形を変えて同じくらい頻繁に見られます。.envファイルやパイプライン変数に残されたCI/CDパイプラインのトークンは、その設定を編集できる人なら誰でも読み取れます。しかも、作成した従業員の退職後も有効なままであることが少なくありません。このトークンを独立した保管庫のエントリに隔離し、個人ではなくプラットフォームチームをオーナーとして、定期的にローテーションすれば、このギャップを埋められます。
Passworkはエンタープライズ価格なしでこのスタックをどうカバーするか
可視化とアクセス:1~3行目
Passworkは、オンプレミスで稼働するパスワード/シークレット管理ツールです。保管庫のデータを、サードパーティのクラウドではなく、組織自身のインフラ内に置けます。オーナーを割り当てた保管庫によって、1行目の棚卸しができます。監査ログの最終アクセス日時は、2行目の休眠アカウントレビューの候補を洗い出す手がかりになります。PassworkのログインはMFAに対応しており、システム内に保存されたすべての認証情報について3行目をカバーします。
共有認証情報とサービス認証情報:4~7行目
4行目は保管庫そのものを通じて実現します。共有シークレットを一か所に集約し、権限は共有ログインではなく名前の付いたユーザーに付与します。退職・異動時のローテーションは、権限履歴の記録に裏付けられた意図的な操作になります。
ロールベースの保管庫権限は、5行目のアクセスマトリクスに対応します。CI/CDトークンなどのパイプライン用シークレットを含むサービス認証情報を、別の保管庫やフォルダに分けて管理すれば、7行目として、それらを個人アカウントから隔離する場所を確保できます。
6行目の認証情報ハイジーン教育は、あくまで人が担うプロセスです。プラットフォームはこれを支援しますが、代替するものではありません。
コストと適用範囲
運用コストは規模によって変わります。PassworkのStandardプランは、年払いで1ユーザーあたり月額3ユーロからです。SSO、LDAPグループマッピング、サービスアカウント、無制限のロールと保管庫ポリシー、クラスタリングとフェイルオーバーが加わるAdvancedプランは、同じく年払いで1ユーザーあたり月額4.5ユーロです。大規模な導入では個別見積もりになります。価格が明示されているため、セキュリティ責任者は、NIS2対応のためにより大きな予算を求める前に、1、3、4、5、7行目にかかる費用を数字で示せます。
これらの機能は、より広範なNIS2プログラムの中で、認証情報のガバナンスを支えるものです。完全なコンプライアンスは、その周囲に構築されるリスク管理の枠組みやポリシー全体に左右されます。
認証情報ハイジーンを監査に耐える証跡に変える
第21条は、組織が実際に直面するリスクの大きさに見合った措置を求めており、具体的なパスワードポリシーはそのリスク評価に委ねています。リソースに限りのあるほとんどのチームにとって、認証情報は、目に見えて説得力のある成果を最も早く出せる領域です。
まず棚卸しから始め、休眠アカウントを無効化し、露出が最も大きい箇所にMFAを適用し、共有シークレットをチャットやスプレッドシートから排除しましょう。この手順(スターターパック)は、堅実な標準形です。自社の環境にとってこれが最適な順序かどうかは、より広範なリスク評価のプロセスで判断することになります。
次の一手は具体的です。1行目を選び、今週中に特権アカウントの棚卸しを作成しましょう。後続のすべての管理策は、何を守っているのかを把握していることが前提になるためです。
共有認証情報をスプレッドシートやチャットから移したいとお考えなら、Passworkの保管庫権限、ディレクトリ連携によるアクセス制御、監査ログを、第21条の証跡要件に照らして評価してみてください。詳しくはNIS2予算に向けたPassworkの価格をご覧ください。
翻訳元: https://www.helpnetsecurity.com/2026/10/06/passwork-nis2-credential-security/