米政府は木曜日、欧州のスーパーマーケットでここ数週間混乱を引き起こしているハッキング被害を受け、重要インフラ事業者に対して冷却システムを保護するよう呼びかけました。
サイバーセキュリティ・インフラストラクチャセキュリティ庁(CISA)やFBIなどが発表したこの警告は、欧州各地の数百のスーパーマーケットで冷蔵庫が遠隔操作でハッキングされ、庫内温度が引き上げられた事態を受けたものです。食品が傷み、損失は数百万ユーロに上る可能性があります。
今週初めには、フランスの国立血液センター3カ所で、冷却装置の制御が不正に操作されたと、フランス血液機構が発表しました。ただし、これらの事案が一連の攻撃と関連しているかどうかは不明です。
連邦機関は勧告のなかで、医療、運輸、食品、化学の各分野の組織では、「温度の自動・遠隔監視、連続的な温度記録、霜取りサイクルの管理、エネルギー最適化」に依存する冷却システムが「広く」使われていると指摘しました。
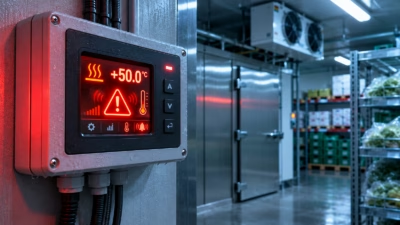
また、悪意ある攻撃者が「パッチ未適用のコントローラーやインターネットからアクセス可能なコントローラーの脆弱性を悪用し、設定を遠隔で書き換えて装置を連続的な加熱・霜取りサイクルに追い込む恐れがあり、その場合は広範な在庫損失や設備の危険につながりかねない」と警告しています。
連邦当局は重要インフラの所有者に対し、「強力な認証の採用、システムの更新維持、インターネットからアクセス可能なシステムの洗い出し、不要なリモートアクセスの削除、必要なリモートアクセスの保護」によって防御を強化するよう求めました。
8月には、米軍の複数のコミッサリー(軍用食料品店)で、冷凍庫や冷蔵設備が突然、霜取りモードや加熱モードに切り替わる事案がありました。これらの不具合が今回の一連の攻撃と何らかの関係があるのかは不明です。国防総省の監察官室などが、一連の事案を調査しています。
今回の欧州でのサイバー攻撃について、犯行声明を出した者はいません。一方、ロシアによるウクライナ侵攻を受けて同国との緊張が続くなか、当局はインフラに対するハイブリッド脅威への警戒を強めています。
クレムリンは、ハイブリッド戦や破壊工作への関与を繰り返し否定しています。
昨年には、米国の有名スーパーマーケットブランドを複数傘下に持つオランダの企業グループが、ハッカーに200万人以上の個人情報を盗まれたと明らかにしました。同社のアホールド・デレーズ(Ahold Delhaize)は10月にも別のサイバー攻撃を受け、欧州と米国の各ブランドのオンラインサービスに影響が出ました。
翻訳元: https://therecord.media/cyberattacks-refrigeration-cisa-fbi