
AI搭載Androidトロイの木馬「RatHat」、銀行認証情報・PIN・多要素認証コードを窃取
研究者らは、人工知能を利用してデバイス侵害を自動化し、金融機関の認証情報やPIN、ワンタイムパスコードを盗み出す新種のAndroidバンキング型トロイの木馬「RatHat」を発見しました。このマルウェアを分析したのはZimperiumのzLabs研究チームで、Androidを標的とする脅威の大きな進化を示すものだとい
研究者らは、人工知能を利用してデバイス侵害を自動化し、金融機関の認証情報やPIN、ワンタイムパスコードを盗み出す新種のAndroidバンキング型トロイの木馬「RatHat」を発見しました。このマルウェアを分析したのはZimperiumのzLabs研究チームで、Androidを標的とする脅威の大きな進化を示すものだとい
フィッシング・アズ・ア・サービス(PaaS)の一種が、協調的なテイクダウン(摘発)措置を受けたにもかかわらず新たなキャンペーンを生成し続けており、摘発から1か月以内に700件を超える新規フィッシングページが確認されたことがわかりました。 Group-IBによると、同社の研究者らは「ChenLun」として知られる
サイバーセキュリティ企業Huntressによる新たな調査によると、新たに発見されたフィッシング・アズ・ア・サービス(PhaaS)キットが、被害者のパスワードではなくアクティブなログインセッションを盗み出すことで、Microsoft 365アカウントを乗っ取るために使われています。この手法により、攻撃者
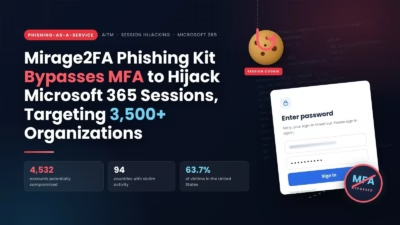
多くの防御担当者にとって、フィッシング検知への対応はパスワードの強制変更で完結します。しかしMirage2FAは、その対応そのものを無意味にするよう設計されています。 この設計は実際に規模を拡大しています。ANY.RUNはこのキャンペーンを、3,518の組織にまたがる4,532件の侵害可能性があるアカウント(標的にさ
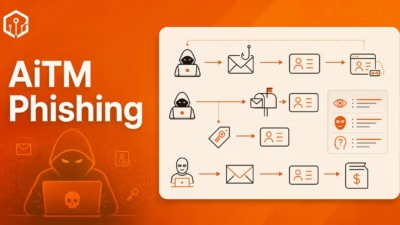
サイバー犯罪者が、Adversary-in-the-Middle(AiTM)フィッシング攻撃によってMicrosoft 365の多要素認証(MFA)を突破し、経理担当社員のアクティブセッションを乗っ取ったうえで、メールボックスへのアクセス権を悪用して取引先への支払いを攻撃者管理下の銀行口座に振り替えていたことが分かり
4分で読めます急成長を遂げているランサムウェア・アズ・ア・サービス(RaaS)の一つが、既知の悪用済み脆弱性を利用して、世界各地の重要インフラや政府機関を標的にしたキャンペーンを展開しています。米国と韓国の政府機関は月曜日、Gunraに関する共同サイバーセキュリティ勧告を発表しました。Gunraは2025年春に初めて出
Arctic Wolfは、米国、カナダ、欧州にわたる医療、教育、製造、政府機関、専門サービスなどの業界の組織を標的とした、進行中のMicrosoft 365フィッシングキャンペーンを確認しました。 このキャンペーンは、「ペイロール・パイレーツ」として知られる活動クラスター「Storm-2755」と技術面・挙動面で重な
このプラットフォームは、現代のフィッシングキャンペーンが単純なキットから、明確な役割分担・自動化・妨害への耐性を備えた拡張性の高いサービス型エコシステムへと進化してきたことを浮き彫りにしています。 Work Panelはサイバー犯罪サービス(CaaS)として運用されており、複数の脅威アクターが自前のインフラ連携を用い
数百万件に及ぶ詐欺電話の元凶とみられる悪名高い詐欺プラットフォームをめぐる複数年にわたる捜査の一環として、ロンドン在住の5人が起訴されました。 起訴内容には、詐欺に使用する物品供給の共謀、犯罪収益の取得・移転・転換、そして「電話パスコードを提供しない旨の通知への違反」などが含まれています。 今回の逮捕は「ロシアン・コム
ハッカーがCitrixBleed 2の脆弱性を悪用し、標的とされたCitrix NetScaler環境において、アクティブなセッショントークンを窃取し、多要素認証(MFA)を突破した上でランサムウェアを展開していることが判明しました。 Huntress Tactical Responseは、202620262026年
すべての記事を読み込みました