Android向けマルウェア「ArcticRAT」は、インストール済みアプリの調査、SMS通知の仕分け、金融情報の収集が可能です。さらにリモート操作機能により、攻撃者は被害者を監視できます。
Android向けリモートアクセス型トロイの木馬(RAT)の「ArcticRAT」が、AIを使って、盗んだSMSメッセージやインストール済みアプリの一覧から金融情報を分析するようになりました。攻撃者はこれにより、被害者の資産状況を見積もることができます。
Zimperiumのzabsチームは、このマルウェアの進化を記録した報告書をHackread.comに共有しました。ArcticRATは当初、11種類の暗号資産アプリの利用者を狙っていました。その後、リモート操作機能や、盗んだ データを分析するツールが追加されています。
AIが果たす役割
研究者らがAI機能を初めて確認したのは、2026年7月半ばごろに分析した検体です。マルウェアはxAIのGrokモデルを使い、銀行、暗号資産、トレーディングのアプリを特定します。別のプロンプトでは、盗んだSMSメッセージからワンタイムパスワード、残高の変動、送金通知を抽出し、被害者の資産状況を推定します。
マルウェアは分析結果を保存し、運営者が取得できるようにします。AIが分析するのは、マルウェアがすでに盗み出した情報です。この評価によって被害者の実際の資産が確定するわけではなく、モデルが銀行口座に直接アクセスできるようになるわけでもありません。
電源が切れているように見せかけて攻撃を継続
ArcticRATはAndroidのユーザー補助サービスを悪用し、アプリを操作したり、画面とやり取りしたりできます。黒いオーバーレイを表示して画面の明るさを下げることも可能です。これにより、端末の電源が切れているように見せかけながら、攻撃者はバックグラウンドで作業を続けられます。攻撃者は銀行アプリ内を移動し、画面上の動きを監視し、キー入力を記録し、マイクを通じて音声を盗聴できます。
偽のロック画面を表示して、PINやパターン、パスワードを入力させる手口もあります。新しいバージョンでは、AndroidのワイヤレスデバッグBの機能も悪用します。ただし、攻撃者が提示する6桁のコードによるペアリングを成功させる必要があります。接続が確立すると、マルウェアは盗んだ認証情報で画面ロックを解除するコマンドや、新しいコードを設定するコマンドを実行できます。後者の場合、端末の所有者が締め出される恐れがあります。
ProtectDevices
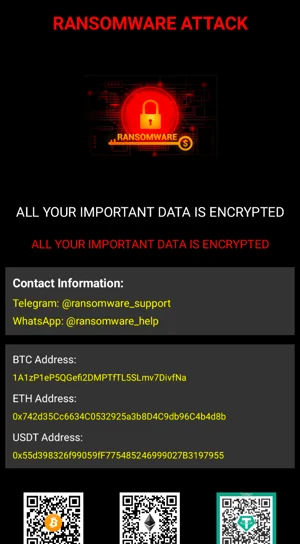
Zimperiumの調査では、偽のランサムウェア画面も確認されました。ファイルは暗号化されず、主にデータがロックされたと被害者に思い込ませて怖がらせるために使われます。また、マルウェアのドロッパーはVPN接続を利用してインストール中のGoogle Play Protectのテレメトリを妨害し、活動を検知されにくくしています。
Androidユーザーの方は、メッセージや広告のリンクではなく、公式のGoogle Playアプリからアプリをインストールしてください。また、アプリがユーザー補助へのアクセスやVPNの権限を求める場合は、許可する前にその理由を確認することをお勧めします。
翻訳元: https://hackread.com/arcticrat-android-malware-grok-ai-analyse-banking-texts/