
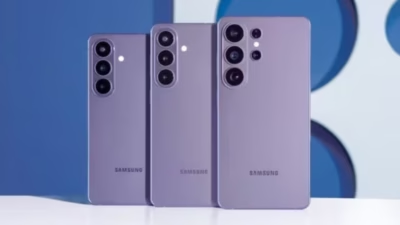
Samsung Galaxy S26、Pwn2Ownで計7回ハッキング 最終結果から見えた実態
Samsungの「Galaxy S26」が、わずか3日間で7回ハッキングされました。研究者らは、新たに発見した脆弱性と、メーカーがすでに把握していた欠陥を組み合わせて攻撃を成功させています。このデモンストレーションは、10月8日に閉幕した「Pwn2Own Ireland 2026」で行われました。 Zero D
Samsungの「Galaxy S26」が、わずか3日間で7回ハッキングされました。研究者らは、新たに発見した脆弱性と、メーカーがすでに把握していた欠陥を組み合わせて攻撃を成功させています。このデモンストレーションは、10月8日に閉幕した「Pwn2Own Ireland 2026」で行われました。 Zero D
「Pwn2Own Ireland」の2日目、SamsungのGalaxy S26に対して新たに3件のハッキングが成功しました。初日にもすでに複数のエクスプロイトが披露されており、これで攻略の成功は重なったことになります。BleepingComputerによると、フラッグシップスマートフォンの攻略に成功したのは、
Googleは2026年9月のPixelアップデートセキュリティ情報を公開し、110件の脆弱性を修正しました。その中には「限定的かつ標的型の悪用が発生している可能性がある」とされる脆弱性も含まれています。 この脆弱性は単純なリモート乗っ取りを可能にするものではなく、すでに端末に足がかりを得ている攻撃者に、本来持つ
Mantax Otax Androidマルウェアはメッセージ、PIN、ファイルを窃取し、画面を監視するほか、ランサムウェアや嫌がらせ機能を使って被害者に身代金の支払いを迫ります。 新種のAndroidマルウェアが、ランサムウェアとスパイウェアの機能を組み合わせ、被害者が支払いに応じるまで責め立てる
UNISOCモデムファームウェアに存在する脆弱性により、モデムのコンテキストからカーネル権限で任意コードを実行できる可能性があることが分かりました。攻撃者がAndroidのカーネルコードを改変できるおそれもあります。 この問題は、モデムメモリとカーネルメモリの間で分離が行われていないことに起因します。これはSS
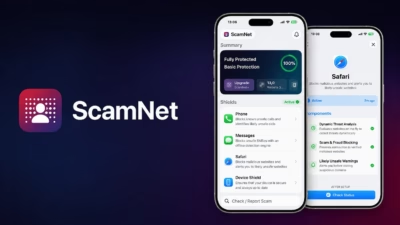
ScamNet: Anti-Scam Suiteは、Synaptrex Technologiesが提供するコンシューマー向けセキュリティアプリで、電話やテキストメッセージ、ウェブサイト、その他の不審なコンテンツに関わる詐欺の検知・ブロックをユーザーに提供します。同アプリはiPhone、iPad、Mac
eSecurity Planet のコンテンツおよび製品に関する推奨事項は、編集上の独立性が保たれています。パートナーのリンクをクリックいただくことで、当社が収益を得る場合があります。 詳しくはこちら Samsungは8月の幕開けとともに、Galaxyシリーズのスマートフォンとタブレット全体にわたる数十件
モバイル端末向けアンチウイルスソフトを利用しているZ世代はわずか27%で、定期的にパスワードを変更する割合も低いKasperskyの調査によると、Z世代の57%はオフラインよりもオンラインで過ごす時間の方が長いスマートフォンに保存された重要な個人データを定期的にバックアップしているのは、わずか28%Z世代はサイバ
今日のスマートフォンには、AIを活用したスマート機能が当たり前のように組み込まれています。しかし、こうした便利な機能は新たなセキュリティリスクももたらします。最近、研究者たちがモバイルソフトウェア内に深刻な不具合を発見しました。具体的には、Android 16のGemini回避手法を使うと、ロック
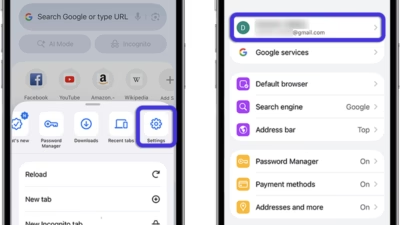
Google Chromeの標準的な同期機能は、知らぬ間にブラウザを監視ツールへと変えてしまう恐れがあります。しかも、攻撃者にマルウェアや高度な技術力は一切必要ありません。必要なのは、他人のスマートフォンにほんの少しの間だけ物理的にアクセスすることだけです。これだけで、被害者のブラウザに自分のGo
すべての記事を読み込みました