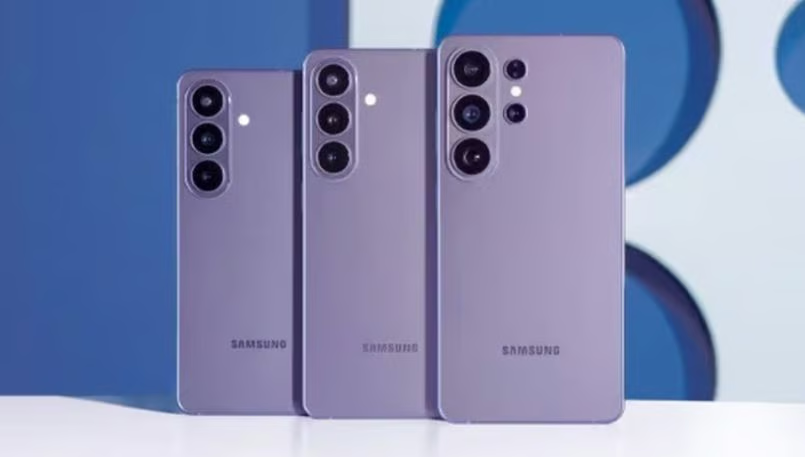
Samsungの「Galaxy S26」が、わずか3日間で7回ハッキングされました。研究者らは、新たに発見した脆弱性と、メーカーがすでに把握していた欠陥を組み合わせて攻撃を成功させています。
このデモンストレーションは、10月8日に閉幕した「Pwn2Own Ireland 2026」で行われました。 Zero Day Initiativeが公表した競技の公式結果によると、研究者らは管理された条件下でスマートフォンなどの接続機器への侵入に成功しました。
BleepingComputerの報道によれば、参加者は3日間の大会で98件のゼロデイ脆弱性を悪用し、合計126万2,000ドルの賞金を獲得しました。
Galaxyユーザーにとって重要なのは、Samsungがすでに把握しながら未修正だった脆弱性が含まれていた点です。今回の結果は、セキュリティ上の欠陥にどれだけ迅速に対処されているのか、またSamsungの最新アップデートが実証された脆弱性を防げるのかという疑問を投げかけています。
7回のGalaxy S26ハッキングで明らかになった既知・新規の脆弱性
Galaxy S26はPwn2Own Irelandで7回侵害されましたが、最終的な集計結果は、この数字だけから想像されるよりも複雑な事情を示しています。
複数のデモにはバグの衝突(bug collision)が含まれていました。これは、研究者が発見した脆弱性が、大会主催者へ事前に報告されていたものや、検証プロセスで特定されたものと重複する場合を指します。衝突があったからといって、Samsungがいつその脆弱性を認識したのか、あるいは修正済みだったのかが自動的に確定するわけではありません。また、必ずしも完全に新しい欠陥であるとも限りません。
これとは別に、 Zero Day Initiativeの初日の結果では、Ikotas Labsの研究者らが4件の脆弱性を使ってGalaxy S26の攻略に成功したことが確認されています。そのうち1件は、Samsungがすでに把握していながら未修正だったものでした。
Viettel Cyber Securityの研究者Nguyen Thanh Dat氏も、4件の脆弱性を使ってGalaxy S26への侵入に成功しました。うち3件はベンダーがすでに把握していたものです。こうした結果は、成功した攻撃チェーンの一部にSamsungが既知の脆弱性が組み込まれていたことを示しています。ただし、競技結果から、既知の脆弱性のすべてがデモ当時に未修正だったと断定することはできません。
ほかの研究者らは、固有の脆弱性と衝突を組み合わせた攻撃を成功させました。
競技2日目には、KAIST Hacking Labの研究者らが、固有の脆弱性1件と衝突2件を使ってGalaxy S26を侵害しました。PetoWorksも、衝突3件を伴うリモート攻撃を成功させています。
これらの結果は、7回の成功を「7件の完全に別個の未知の脆弱性」と解釈すべきではないことを示しています。
また、新たに発見された欠陥と、研究者やメーカーがすでに把握していた脆弱性を区別することの重要性も浮き彫りになりました。大会全体で報告された98件のゼロデイ脆弱性は、Samsungのスマートフォンだけでなく、複数の製品やプラットフォームに及んでいます。
eSecurityPlanetは以前、関与した研究者や手法を含む Galaxy S26のハッキングデモについて報じています。
最終結果は、別の懸念を浮かび上がらせました。メーカーがすでに存在を把握している脆弱性を、セキュリティ研究者が攻略できてしまうとき、何が起きるのでしょうか。
Samsung Galaxyユーザーにとっての意味
デモが成功したからといって、サイバー犯罪者が同じ脆弱性をSamsungの顧客に対して実際に悪用していることが裏付けられたわけではありません。
Pwn2Ownの研究者らは管理された条件下で活動しており、対象製品に対して実際に機能するエクスプロイトを示すという競技ルールに従っています。
それでも、今回の結果はメーカーが調査・対処すべきセキュリティ上の弱点を明らかにしました。
BleepingComputerの最終レポートによると、Pwn2Ownで開示された脆弱性について、Zero Day Initiativeが技術的な詳細を公表するまでに、ベンダーには90日間の猶予が与えられます。
この開示までの猶予期間は、メーカーが報告された欠陥を調査し、修正を開発して、アップデートを配布するための時間を確保する目的で設けられています。ただし、90日以内にすべての脆弱性が修正されることを保証するものではありません。
Android Centralの報道によると、SamsungはGalaxy S26シリーズ向けの2026年10月のセキュリティアップデートの配信も開始しています。
しかし、この10月のアップデートがPwn2Own Irelandで実証されたすべての脆弱性を解消すると確認されているわけではありません。
Samsungは、セキュリティ修正の内容と対象機種をまとめた公式の Mobile Security Updatesページを公開しています。大会で見つかった脆弱性への具体的なパッチについては、今後のセキュリティ情報や協調的開示を通じて確認する必要があります。
Galaxyユーザーにとっては、利用可能な最新のセキュリティアップデートを適用することが引き続き重要です。ただし、それが実証された脆弱性すべての修正を意味するわけではない点には注意が必要です。
GalaxyユーザーとIT管理者は、次の3つの対策を取るべきです。
- 利用可能なセキュリティアップデートを適用する。「設定」を開き、「ソフトウェア更新」を選択して、最新のパッチを確認します。
- 適用済みのパッチレベルを確認する。端末のソフトウェア情報を確認し、どのAndroidセキュリティパッチが適用されているかを把握します。
- Samsungのセキュリティ情報を監視する。新たに公開された脆弱性、影響を受ける機種、大会に関連する修正の確認状況に注意します。
Samsungのスマートフォンを管理する組織にとっても、今回の結果は、社給端末全体でセキュリティアップデートを追跡することの重要性を改めて示しています。
IT部門は、端末のモデル、ソフトウェアのバージョン、セキュリティパッチレベルの正確な一覧を維持し、重要なアップデートが管理対象のスマートフォンに行き渡っていることを確認する必要があります。
今回の結果は、モバイルセキュリティが抱えるより広範な課題も反映しています。eSecurityPlanetは以前、 攻撃者にroot権限を与えかねないOnePlusの脆弱性や、SamsungのGalaxy向け10月セキュリティアップデートについても報じています。
Pwn2Own Irelandから得られる最も重要な教訓は、成功した攻撃には、新たに発見された弱点と、メーカーがすでに把握していた脆弱性の両方が関わり得るということです。
Galaxyユーザーにとって、7回のデモ成功は、自分の端末が侵害された証拠ではありません。旗艦スマートフォンであっても、セキュリティアップデート、脆弱性の開示、パッチの展開が欠かせないことを思い起こさせる出来事です。
Pwn2Ownで見つかった脆弱性のうちどれが修正されたのかをSamsungが確認するまでは、端末を最新の状態に保ち、公式のセキュリティ情報を確認し続けることが最も現実的な対策です。
Samsungのモバイルセキュリティを巡るほかの課題については、 Smart Switchの4件の脆弱性がユーザーの機密データを危険にさらす仕組みと、Galaxyユーザーが端末を守るために取るべき対応もご覧ください。
翻訳元: https://www.esecurityplanet.com/trends/news-samsung-galaxy-s26-hacked-7-times-pwn2own-results/