
新型ランサムウェア「SETTRA」、Windowsファイル暗号化前に復旧手段を破壊
セキュリティ研究者らが、最近確認されたWindows標的の脅威「Settraランサムウェア」に関する新たな詳細を明らかにしました。このランサムウェアは、ファイルを暗号化する前に復旧手段を破壊しようとする特徴を持っています。 Huntressは2件のSettra被害事例を調査しました。1件は7月に消費者サービス・小売業
セキュリティ研究者らが、最近確認されたWindows標的の脅威「Settraランサムウェア」に関する新たな詳細を明らかにしました。このランサムウェアは、ファイルを暗号化する前に復旧手段を破壊しようとする特徴を持っています。 Huntressは2件のSettra被害事例を調査しました。1件は7月に消費者サービス・小売業
ランサムウェアグループ「The Gentlemen」に関連することが新たに判明したサーバーには、これまで報告されていなかった指令サーバー(C2)フレームワーク「TukTuk」や、エンドポイントセキュリティ製品を無効化するツール、さらに世界的な2社から窃取されたとみられるデータが保存されていました。 脅威インテリジェン
Windowsマシンでカーネルアクセスを狙う攻撃者は、Microsoftがすでに信頼しているドライバーを持ち込みます。そのドライバーは署名済みで正常にロードされますが、既知の欠陥を抱えています。この欠陥によって、攻撃者はメモリを改ざんしたり、ホストを監視するセキュリティソフトウェアを無効化したりするた
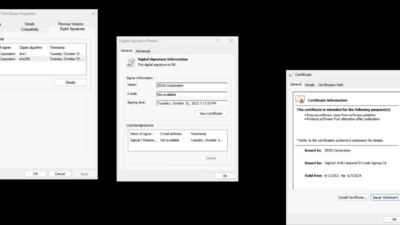
一見何の変哲もない請求書が、恐ろしく複雑な感染チェーンの引き金になることがあります。最近、悪名高い脅威アクター「SilverFox」は、日本の大手製造企業に対してまさにこの巧妙な欺瞞手口を仕掛けました。最終的な狙いは、遠隔操作型トロイの木馬「ValleyRAT」をひそかに展開することでした。 偽の

Black Bastaランサムウェアグループによる最近のキャンペーンで、攻撃戦術...
Akiraランサムウェアは、正規のIntel CPUチューニングドライバーを悪用...