
データ侵害後、Free Mobileを装った巧妙なフィッシングメールが出現
フランス大手の携帯電話事業者Free Mobileは、顧客データの保護を怠ったとして、フランスのデータ保護当局CNILから1月に2700万ユーロの制裁金を科されました。2024年10月に発生した情報漏えいでは、第三者が銀行口座情報やログイン情報を含む機密性の高い顧客記録にアクセスしました。この漏えい以降、Free
フランス大手の携帯電話事業者Free Mobileは、顧客データの保護を怠ったとして、フランスのデータ保護当局CNILから1月に2700万ユーロの制裁金を科されました。2024年10月に発生した情報漏えいでは、第三者が銀行口座情報やログイン情報を含む機密性の高い顧客記録にアクセスしました。この漏えい以降、Free
多くの人は、これから訪れるウェブサイトについてよく知らないまま検索結果をクリックしています。そして実際にサイトを訪れても、何かがおかしいと気づけるとは限りません。 今回、Malwarebytes Browser Guardに2つの新機能を追加し、オンラインでの安全性をさらに高めました。
2026年5月上旬以降、T-Mobileのリワードポイントを口実にした大規模なフィッシングキャンペーンを監視してきました。 このメッセージは、顧客のリワードポイントがまもなく失効すると偽って警告するものです。正規のアカウント通知ではありません。緊急性を煽り、架空のポイント残高を提示し、フィッシングリンクを用いるこ
Microsoftは今月、EdgeにおけるManifest V2(MV2)拡張機能の廃止を開始します。一般ユーザー向けの完了は2026年末を目標とし、管理対象エンタープライズ向けの非推奨化は2027年初頭に予定されています。 Microsoftによると、この変更が正当化されるのは、Edgeアドオンストアで最も利用

Recoは、Recoプラットフォームの中核コンポーネントである「AI Runtime」の機能拡張を発表しました。今回のアップデートでは、ブラウザベースの制御、リアルタイムでのプロンプト分析・ブロック機能、そして自動修復機能がRecoプラットフォームに追加されます。 企業が運用するエージェントには、そ
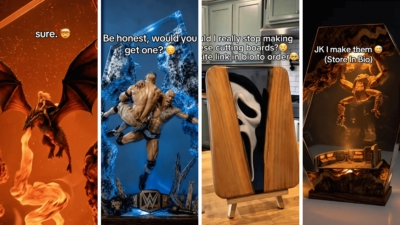
レジンアートはTikTokで人気のジャンルとなり、中には数百万回再生される動画もあります。しかし、光沢のある色鮮やかな投稿がすべて本物とは限りません。詐欺師たちはハンドメイドのレジンアートらしい見た目を悪用し、実在しない作品や自分が作っていない作品の代金を、購入希望者やコレクター、さらには仲間のアーティストからも
WordPressは、wp2shellとして知られる深刻なコア脆弱性チェーンに対するパッチを公開しました。wp2shellと呼ばれるこの脆弱性を受け、サイト運営者の関心は当然ながら自サイトの更新に向けられています。しかし、もう一つ問うべき疑問があります。侵害されたサイトに一般の訪問者がアクセスした場合、いったい何

ウェブサイト上で、ポップアップが突然カメラ、マイク、位置情報、または通知へのアクセスを求めてきたことはありませんか?「許可」をクリックしても、却下しても、なぜ表示されたのか疑問に思っても、これらのアクセス許可リクエストは必ずしも無害とは限りません。一部のサイトはこれらのアクセス許可を悪用する可能性があります。