Revolutは、正規の政府機関ドメインを装った不正な情報開示請求を受理し、機密性の高い顧客記録を不正な第三者に開示していたことを認めました。TechCrunchによると、この攻撃者は実在する政府機関ドメインのメールアドレスを使って偽の請求を送りつけていたとのことです。
Revolutはロンドンに拠点を置く銀行・金融プラットフォームで、同社によれば世界中に8,000万人を超える顧客を抱えています。
Revolutは今回の件について、自社システムへの侵入ではなく、外部からのなりすまし詐欺であると説明しています。また、顧客の資金には影響がなかったとも述べています。ただし、関与した政府機関の名称やそのメールドメインについては明らかにしていません。
攻撃者は、実在する政府機関のメールドメインに紐づく信頼性を悪用し、顧客情報を引き出すための虚偽の請求を行ったとみられます。Revolutはこの不審な動きを検知して送信元アドレスをブロックし、関係する政府機関や法執行機関、データ保護当局、金融規制当局に通報したとしています。
「検知後、ただちに当該アドレスをブロックし、関係する政府機関のほか、法執行機関、データ保護当局、金融規制当局に通報しました」
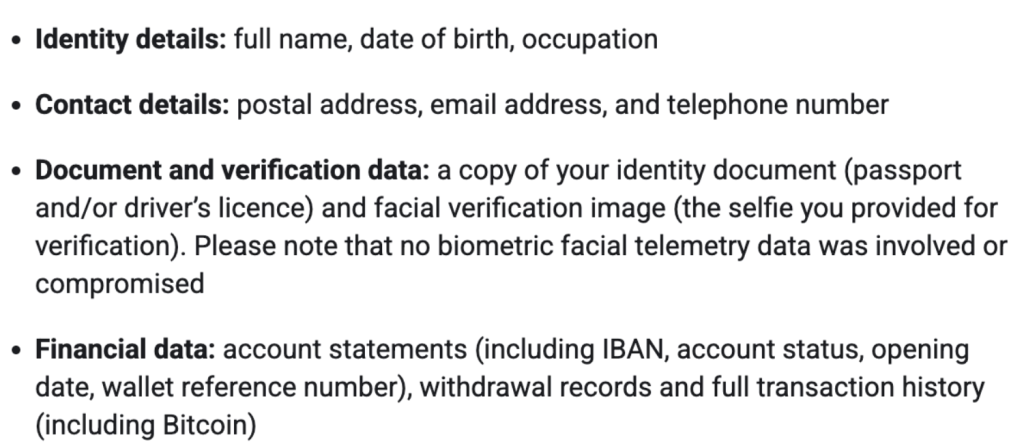
今回の攻撃は、Revolutのシステムに侵入したものではなく、ソーシャルエンジニアリングによるものでした。犯人はこの手口により、顧客に関する以下の情報を入手しています。
- 生年月日、郵便住所、メールアドレス、電話番号などの本人確認・連絡先情報
- パスポートや運転免許証などの身分証明書のコピー
- 本人確認用のセルフィー画像
- 口座明細書および取引履歴
Revolutは、影響を受けた顧客数について「限定的」あるいは「ごく限定的」としか説明しておらず、該当する顧客には個別に連絡を取ったとしています。
対象となった顧客には、どの個人情報が流出したのかを具体的に示すメールが送られている、または今後送られる予定です。
安全を守るために
消費者への影響としては、即座の不正送金というよりも、この情報を悪用した二次的な詐欺の試みが想定されます。資産を守るために、以下の点に注意してください。
Revolutを名乗る予期しない連絡はすべて不審なものとして扱ってください。特に、アカウントの「保護」や送金の取り消し、書類の再発行が必要だと主張する電話やメール、WhatsAppメッセージ、テキストメッセージには注意が必要です。メッセージに記載されたリンクや電話番号は使用しないでください。Revolutも案内している通り、詐欺と思われる相手とのやり取りは直ちに打ち切り、公式チャネルを通じて同社に連絡するようにしましょう。
身分証明書などの流出した情報は、なりすまし被害に悪用される恐れがあります。心当たりのない口座開設やクレジット申請がないか、自分の口座や信用情報を定期的に確認し、お住まいの国で利用可能であれば、不正利用防止のアラート設定やクレジットモニタリングの利用も検討してください。
通知メールを受け取った場合は、残高、カード、送金先、直近の送金履歴、口座明細、連携済みデバイスを確認してください。心当たりのない不審な動きがあれば、Revolutのアプリ内セキュアチャットを通じてただちに報告しましょう。
データ侵害の被害に遭った場合は、より詳しい対処法について弊社ブログの記事Involved in a data breach? Here’s what you need to knowもあわせてご覧ください。
プロのアドバイス: Malwarebytes Scam Guardを使えば、不審な連絡内容を分析できます。それが詐欺かどうかの判断を助け、次に取るべき行動についてもアドバイスしてくれます。
正直なところ、シークレットウィンドウでできる自己防衛には限界があります。
データ侵害、ダークウェブでの情報売買、クレジット詐欺——Malwarebytes Identity Theft Protectionはそのすべてを監視し、いち早くアラートを送るとともに、なりすまし被害保険も付帯しています。