
偽のLastPassインストーラーがカーネルレベルのEDRキラーと「Rapuncel」インフォスティーラーを拡散
GitHub経由で配布された偽のLastPass Authenticatorをきっかけに、広範ななりすましキャンペーンが発覚しました。このキャンペーンは情報窃取マルウェアを配布するものだと、LastPassが報告しています。 このキャンペーンでは、攻撃者は少なくとも40の組織になりすまし、145種類のセキュリティツー
GitHub経由で配布された偽のLastPass Authenticatorをきっかけに、広範ななりすましキャンペーンが発覚しました。このキャンペーンは情報窃取マルウェアを配布するものだと、LastPassが報告しています。 このキャンペーンでは、攻撃者は少なくとも40の組織になりすまし、145種類のセキュリティツー
Rapuncelという名称で追跡されているマルウェアキャンペーンが、Microsoftの認証を受けたカーネルドライバーを悪用し、感染したWindowsデバイスからエンドポイント保護機能を無効化した上で、認証情報、暗号資産ウォレットデータ、メッセージングアプリのトークン、機密ファイルを窃取していることがわかりました。
SEO最適化されたGitHubリポジトリを悪用し、有名ソフトウェア企業になりすまして、これまで確認されていなかった情報窃取マルウェア「Rapuncel」を拡散する新たなマルウェアキャンペーンが確認されました。 このキャンペーンを発見したLastPassとDelphos Labsによると、パスワード管理ソフ
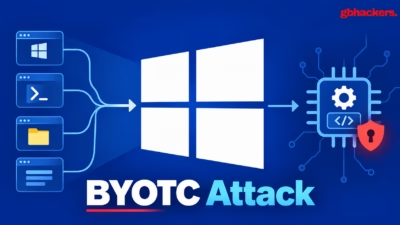
新たに報告されたWindowsの攻撃手法「Bring Your Own Trusted Caller(BYOTC)」は、従来型のメモリ破壊系の脆弱性を悪用することなく、ドライバーレベルの認可制御を回避できることを示しています。 この手法では、特権を持つカーネルドライバーそのものを直接攻撃するのではなく、そのドライバー
Check Pointの研究者は、Microsoftの正規の修復用ドライバーがカーネルレベルのファイル操作・レジストリ操作に悪用され得ることを発見しました。これにより攻撃者がセキュリティ制御を改ざんできる可能性があります。
Microsoft Defenderの正規コンポーネントであるBoot-Time Removalドライバー「BTR.sys」が、多くのエンドポイント保護機能が完全に初期化される前の段階で、強力なカーネルレベルのファイル・レジストリ操作を実行するために悪用される可能性があることが分かりました。 Check Point

中国と関係の深いスパイ活動集団HoneyMyte(Mustang Pandaとしても追跡されている)は、バックドア「CoolClient」に署名済みのWindowsカーネルモード・ルートキットを追加し、マルウェアの痕跡とコマンド&コントロール(C2)インフラをセキュリティツールから隠蔽できるようにアップグレードしまし
かつてArmCorpと名乗り、現在は「The Gentlemen」の下でパートナープログラムを運営するPhantom Mantisは、関係者にランサムウェアだけでなく、侵入時に遭遇するセキュリティスタックに応じて調整されたEDR無効化パッケージを提供する支援機能(LARVA‑368)も用意しています。 運営者は、関係
WinFsp(Windows File System Proxy)に新たに発見された競合状態の脆弱性により、ローカル攻撃者が権限をSYSTEMまで昇格させられる可能性があることが判明しました。WinFspは、開発者がWindows上でユーザーモードのファイルシステムを作成できるようにする、広く利用されているオープンソ
改名を行ったばかりのランサムウェア集団が、Microsoftの承認を受けたドライバーを悪用して、米国の組織にマルウェアを忍び込ませています。Symantecの研究者は最近、「Hyadina」として知られるグループによるサイバー攻撃を確認しました。Hyadinaは、活動歴4年のランサムウェア・アズ・ア・サービス(RaaS
すべての記事を読み込みました