

Google の「早期アクセス」が、悪意あるアプリの死角を生んでいる
Bitdefenderは、一見普通に見えるユーティリティアプリの中に、異例の権限を要求したり不審な挙動を示したりするものがあり、従業員のAndroid端末にインストールされた場合に深刻なセキュリティリスクとなり得ることを発見しました。
Bitdefenderは、一見普通に見えるユーティリティアプリの中に、異例の権限を要求したり不審な挙動を示したりするものがあり、従業員のAndroid端末にインストールされた場合に深刻なセキュリティリスクとなり得ることを発見しました。
Internet Explorerのレガシーな WebBrowserコントロールを悪用することで、一見無害なユーザーのクリック操作を完全なリモートコード実行(RCE)に転換できることが明らかになりました。Internet Explorerをスタンドアロンブラウザとして使用していないシステムでも、この攻撃は成立します。
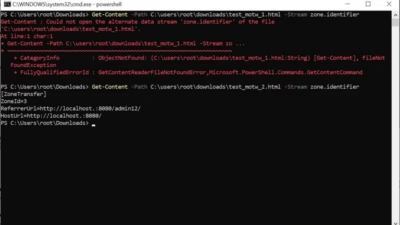
Internet Explorerは正式に技術的な遺物となりました。しかし、そのレガシーアーキテクチャは依然として現代のWindowsアプリケーションに脅威をもたらしています。最近、あるセキュリティ研究者が一連の深刻なエクスプロイトチェーンを実証しました。具体的には、ネイティブのWebBrowserコンポーネント、A

サイバーセキュリティの研究者や開発者が人気のオープンソースソフトウェアを検索する際、Googleの最初の検索結果を直感的に信頼してしまうことが少なくありません。 残念ながら、脅威アクターはこの信頼を積極的に悪用しており、Ghidra、dnSpy、SpiderFootといった著名なツールを装った、非常に精巧な偽サイトを

Koi Securityは、アイコンにマルウェアを隠すためにステガノグラフィを利...
セキュリティ研究者のLyra Rebane氏は、Scalable Vector ...