
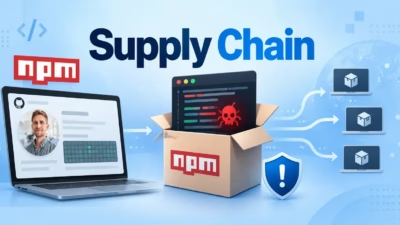
npmサプライチェーン攻撃、検出回避のため通常のパッケージコード内にマルウェアを隠蔽
新たなnpmサプライチェーン攻撃キャンペーンが確認されました。従来のようなpreinstallやpostinstallスクリプトを使わず、通常のJavaScriptパッケージコードの中にマルウェアを隠す手口です。 この手法により、悪意あるパッケージはインストール時には無害に見え、開発者がその機能を実際に使用したときに
新たなnpmサプライチェーン攻撃キャンペーンが確認されました。従来のようなpreinstallやpostinstallスクリプトを使わず、通常のJavaScriptパッケージコードの中にマルウェアを隠す手口です。 この手法により、悪意あるパッケージはインストール時には無害に見え、開発者がその機能を実際に使用したときに
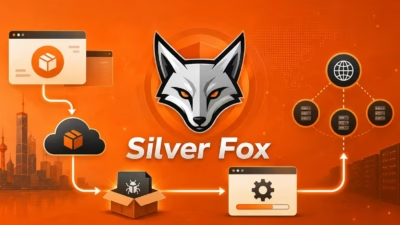
この攻撃活動は、医療、製造、ゲーム、テクノロジー、物流、政府、教育の各分野に及ぶ組織に影響を与えています。 攻撃者は正規のソフトウェアベンダーサイトを精巧に模倣したページで被害者を誘い込み、人気のツールやドライバー、ブラウザ、セキュリティ製品、ユーティリティのダウンロードを提供しています。 攻撃者はRazer、Mic
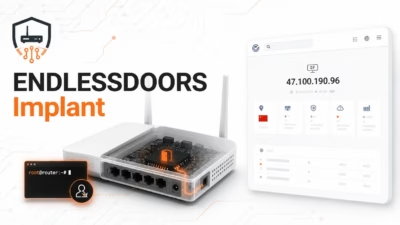
サイバーセキュリティ研究者らは、少なくとも20種類のZbtlink製ルーターモデルに、工場出荷時からバックドアが組み込まれていることを発見しました。このバックドアにより、リモートの攻撃者がルート権限でコマンドを実行できる可能性があります。 ENDLESSDOORSと名付けられたこのインプラントは、ルーターのファームウ
Rubrik Zero LabsのAI支援マルウェア解析パイプラインは最近、オープンソースのDcRATフレームワークをカスタマイズした亜種を発見しました。同社はこれをBeepRATとして追跡しています。このマルウェアは、HFY 号码魔方.zipというアーカイブにパッケージ化された、中国製の電話番号管理ユーティリティを通
Masjesuボットネットは、高度なモノのインターネット(IoT)脅威として登場し、主に商用サービスとして利用可能な分散型サービス妨害(DDoS)のレンタル型サービスとして機能しています。 2023年初頭から活動し、2026年を通じて継続的に進化するこのマルウェアは標的としており、ARM、MIPS、SPARC、AMD

脅威アクターは、企業ネットワークに侵入するために、複雑なソフトウェアの脆弱性より...

企業がクラウドサービスへの依存を高める中で、「陸地で生きる」は「クラウドで生きる...
要約:ある「認証済み」カラーピッカーを調査したところ、Chrome と Edge にまたがって230万人ものユーザーを感染させた、18個の悪意ある拡張機能による組織的なキャンペーンが明らかになりました。Google の認証バッジが付き、インストール数10万件以上、レビュー800件以上、ストアでの特集掲載もある Chro
Silent Pushが中国のAPTグループによる長期サイバースパイ活動に使われ...
SystemBCプロキシボットネットの運営者は、脆弱な商用仮想プライベートサーバ...
すべての記事を読み込みました