
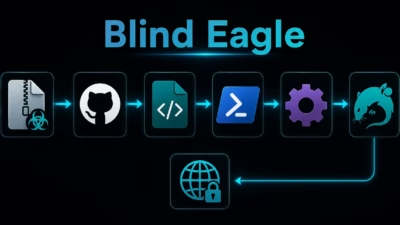
Blind Eagle関連のローダーがGitHub、VBScript、PowerShell、InstallUtilを悪用しAsyncRATを展開
研究者らは、GitHubリポジトリ、フィッシングの誘導文、VBScript、PowerShell、そして正規のWindowsユーティリティであるInstallUtilを利用してAsyncRATを被害者のシステムに展開する、Blind Eagle関連のマルウェアオペレーションを発見しました。 今回の調査は、マルウェアロ
研究者らは、GitHubリポジトリ、フィッシングの誘導文、VBScript、PowerShell、そして正規のWindowsユーティリティであるInstallUtilを利用してAsyncRATを被害者のシステムに展開する、Blind Eagle関連のマルウェアオペレーションを発見しました。 今回の調査は、マルウェアロ
攻撃者側の作業端末が侵害されたことで、研究者らはBlind Eagle関連とみられるマルウェアキャンペーンの運用エコシステムを異例の角度から把握することができました。侵害された端末からは、RATビルダー、フィッシングテンプレート、大量メール送信ツール、クリプター利用の痕跡、インフラ追跡記録などが露見しています。 改変
DarkCrystal RAT(DCRat)を用いた新たなキャンペーンの分析により、脅威アクターが一見無害なSVG添付ファイルをマルウェア配布メカニズムへと丸ごと転用している実態が明らかになりました。 顧客からのエスカレーションを受けてTrellix Advanced Research Center(ARC)が調査し

コロンビア司法省は8月2日、技術インフラの一部がランサムウェア攻撃を受け、複数の対外向けサービスが機能低下したことを認めました。この攻撃は、同国の大統領交代のわずか5日前という時期に発生しました。この攻撃では、違法薬物の監視や司法手続きに関する一部サービスが停止しましたが、これはコロンビア国家CERT(ColCERT)
Ecopetrolは、攻撃者が3,300件のユーザーアカウントからデータを窃取したものの、セキュリティ対策により暗号化ツールの展開には失敗したランサムウェア攻撃未遂を確認流出したファイルは仮名化されており、ユーザーの身元や認証情報の漏えいはなし。取引システムやパートナーネットワークにも影響なし同社は攻撃者を排除し、