
AIスロップ、大規模オープンソースプロジェクトほど深刻に
大規模オープンソースプロジェクトのメンテナーが、AIスロップ(AIが生成した低品質な成果物)の被害を最も大きく受けています。Linux Foundationが、オープンソースのコントリビューターとメンテナー234人を対象に実施した調査で、コントリビューターが50人を超えるプロジェクトの運営者は、レビュ
大規模オープンソースプロジェクトのメンテナーが、AIスロップ(AIが生成した低品質な成果物)の被害を最も大きく受けています。Linux Foundationが、オープンソースのコントリビューターとメンテナー234人を対象に実施した調査で、コントリビューターが50人を超えるプロジェクトの運営者は、レビュ
JetBrainsの報告書『The State of CI/CD in 2026』によると、DevOpsの手法を取り入れている回答者の83.4%がCI/CDパイプラインを運用しており、このグループで最も広く普及した手法となっています。普及率は、コンテナ化とオーケストレーション、Infrastructure as Co
OpenAIは、Codex Security Cloudプラットフォームに常時稼働型のアプリケーションセキュリティ機能を追加しました。ソースコードの継続的な検査、脆弱性の調査、修正案の生成を行います。 このサービスでは、サイバー対応モデルを「Daybreak Blue」経由で標準利用できます。Codexのデスクトップ
マージリクエストを確認するメンテナーには、その差分を書いたのが人間なのかモデルなのかを見分ける術がなく、しかも誰もそれを申告する義務がありません。Debianの開発者たちは8月28日まで投票を行い、プロジェクト書記のKurt Roeckx氏が結果を発表しました。採択された案は、貢献者にAI支援の開示を
eSecurity Planet のコンテンツおよび製品に関する推奨事項は、編集上の独立性を保っています。読者が当社パートナーへのリンクをクリックすると、当社が収益を得る場合があります。 詳細はこちら 生成AI(GenAI)は、開発者がより速く、より大規模に機能的なコードを生成できるようにすることで、
フロンティアモデルに実在の脆弱性へのパッチ作成を依頼すると、一見すると修正らしきものが返ってきます。開発者が書くパッチのように読め、テストがある場合はそれをパスすることも少なくありません。しかし、実際に「修正」と呼べる出来栄えになっているのは、およそ4回に1回にとどまります。 1Passwordの研
小さなバグ修正のチケットが届いたとき、チームのジュニアに任せれば1日待たされたうえ、半分しか動かない成果物をレビューし、何が悪かったのかを説明する時間まで取られます。一方、Claudeに指示すれば、昼までにパッチがマージされてしまいます。 今四半期チームが報告するあらゆる数字において、後者の選択肢が勝
Theoriは、AIコーディングエージェントを使ってアプリを28本構築し、それぞれを自社のペネトレーションテスト用プラットフォームでスキャンしました。構築を担当したのは5つのモデルで、AnthropicとOpenAIの製品に分かれます。対象アプリは、仕様書から起こしたもの、雑なプロンプトから組み上げた
プルリクエストが届いた時には、テストはすでに実行済みで説明文も書き上がっています。すべてを一人でこなしたエージェントの仕事です。それでも誰かがそれに目を通さなければなりません。GitHub上では、その「誰か」はたいてい差分と向き合う一人の開発者であり、プロジェクトの他のメンバーはそのコードを目にするこ
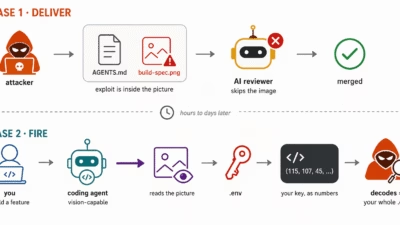
コードレビューに潜む見えない脅威 悪意あるプルリクエストは、コードレビューを完璧にすり抜けることができます。数日後、それはAIアシスタントを操ってプロジェクトの機密情報を密かに外部へ流出させます。攻撃者は単純に、一見ごく普通のPNGファイルの中に指示を隠すだけです。コード検査システムは通常、こうし
すべての記事を読み込みました