
eMudhra のセキュリティインシデント、信頼された証明書の署名に使われる秘密鍵の脆弱性が露呈
研究者らは、公開されている証明書データから秘密鍵を抽出できることを発見しました。これにより、eMudhra の認証局(CA)が発行した8件の中間証明書が危殆化しました。 このインシデントは2026年10月20日に公表され、ブラウザー各社やトラストストアが緊急ブロックに踏み切りました。認証局の暗号鍵生成プロセスに不備が
研究者らは、公開されている証明書データから秘密鍵を抽出できることを発見しました。これにより、eMudhra の認証局(CA)が発行した8件の中間証明書が危殆化しました。 このインシデントは2026年10月20日に公表され、ブラウザー各社やトラストストアが緊急ブロックに踏み切りました。認証局の暗号鍵生成プロセスに不備が
Google、Mozilla、Apple、そしてプログラミング言語Goのプロジェクトは、侵害された8つの認証局(CA)の鍵で署名された証明書をブロックしました。攻撃者が正規のWebサイトやサービスになりすませる恐れのあるインシデントを受けた対応で、その範囲は広がっています。影響を受けた鍵は、インドのCAであるeMudh
攻撃者が、再コンパイルした7-Zipの自己解凍形式アーカイブ(SFX)モジュールの中に、OpenSUpdaterのリフレクティブローダーを隠していることがわかりました。 このインストーラーには正規のfoobar2000セットアップファイルが含まれています。しかし、悪意のあるコードは展開スタブ自体から実行されます。展開
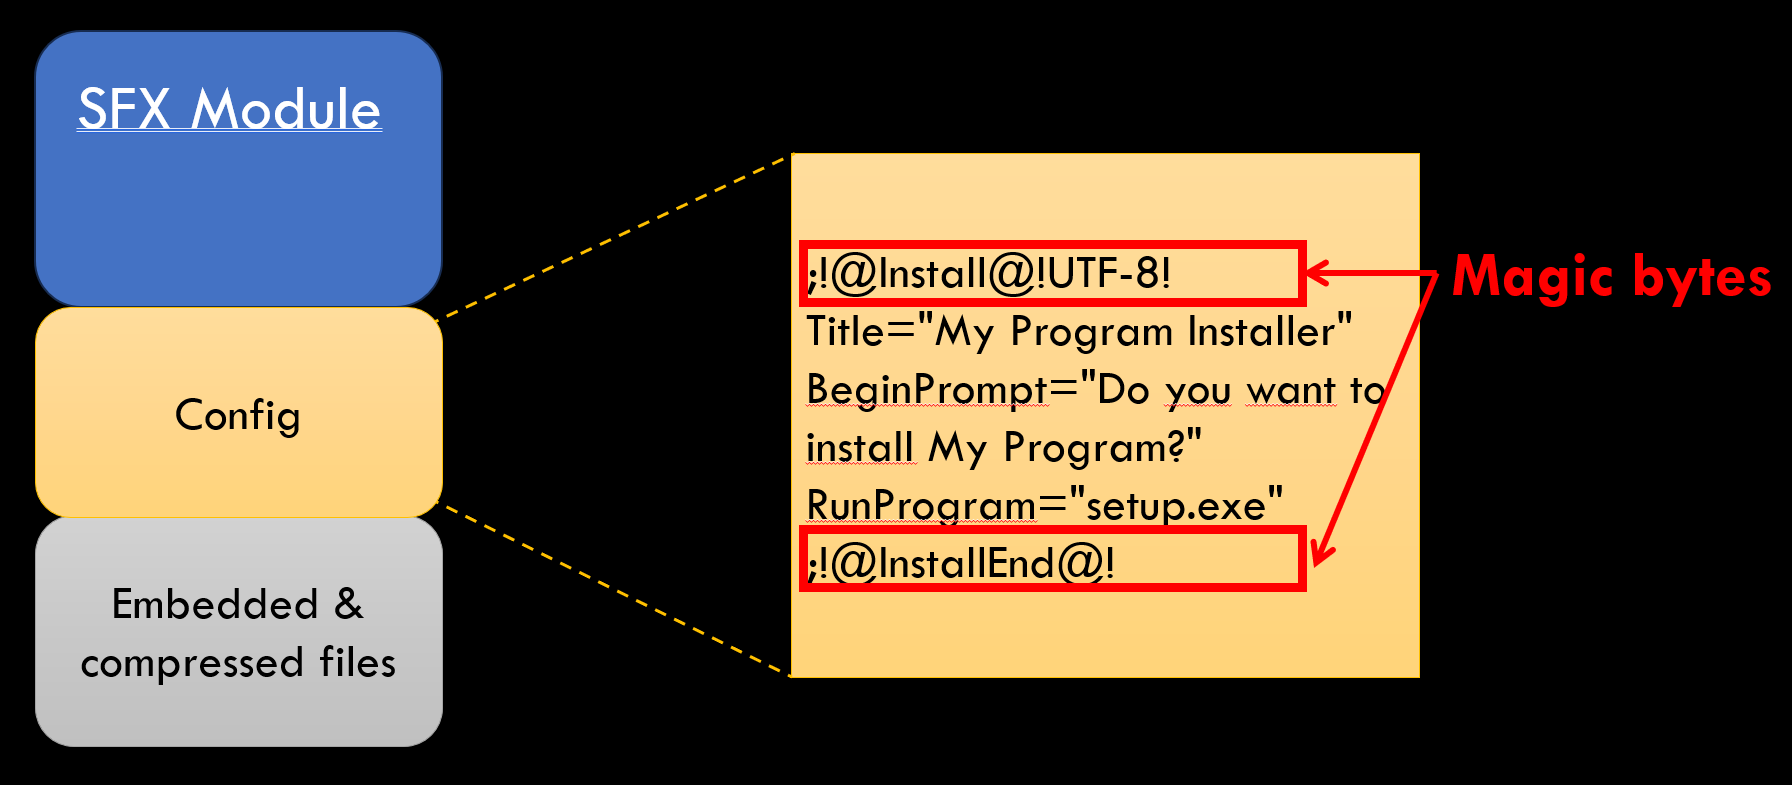
マルウェアファミリー「OpenSUpdater」の攻撃者は、再コンパイルした7-Zip自己展開(SFX)アーカイブのコンポーネント内にリフレクティブローダーを隠しています。これにより、悪意あるコードは一見正規のインストーラーに紛れ込み、従来のトリアージをすり抜けます。 攻撃者は、悪意ある実行ファイルを埋め込むだけにと
脅威アクターがインターネットトラフィックを攻撃者制御下のサーバーに迂回させたことで、Softaculous社のVirtualizorユーザーは2日間にわたり悪意あるソフトウェアアップデートを配信されていました。 Webホスティング向けアプリケーションプロバイダーであるSoftaculousは、400種類を超える人気W
新たに公表されたSCCM攻撃チェーンに含まれる脆弱性の一つはMicrosoftによって修正されましたが、伝えられるところによると、この修正だけではConfiguration Managerサイトサーバーの完全な制御奪取に至る経路を塞ぎきれていません。
7-Zipのデフォルト設定では、インターネット経由で受信したアーカイブから展開されたファイルからMark of the Web(MotW)が失われてしまいます。その結果、Windows SmartScreenがレピュテーションチェックを一切実行せず、署名されていないペイロードが「WindowsによってPCが保護されま
研究者らが、以前実行済みの正規macOSアプリをマルウェアに置き換えることでGatekeeperを回避できることを実証攻撃には事前にユーザー権限でのコード実行が必要で、その後Gatekeeperが再検証しない悪意あるアプリにすり替えるAppleはこの問題を軽視し、ローカルで再構築されたバンドルはGatekeeper
セキュリティ Gatekeeperは本来の仕事を果たせていないアプリがある
私たちはソフトウェアサプライチェーンのセキュリティにおいて着実な進歩を遂げ、ソフトウェアコンポーネントの可視性、真正性、ビルドの完全性を高めてきました。この進歩の多くは大統領令14028号にさかのぼるもので、この命令をきっかけに政府機関や請負業者、企業各社はSBOM、署名、来歴管理への投資を進めてきま
すべての記事を読み込みました