
スポンサード:セキュリティがネットワークに組み込まれるべき理由
スポンサード解説: セキュリティをネットワークに統合することで、企業防御はより機敏になります
スポンサード解説: セキュリティをネットワークに統合することで、企業防御はより機敏になります
サイバーセキュリティ・インフラセキュリティ庁(CISA)は今回初めて、重要インフラの事業者・運営者に対し、攻撃者を欺いて注意をそらし、その存在を発見するための偽のシステム・アカウント・データの構築方法について指導を行っています。 水曜日に公開されたこのガイダンス「サイバーデコイを活用した検知・対応力の強化」は、デコイ
Microsoft AIは、同社のMAIモデルを対象とした「Humanist AI Code of Conduct(人間中心型AI行動規範)」の草案を公表しました。攻撃的なサイバー能力に関する安全規則、自律型AIエージェントへの制限、そしてサイバーセキュリティをはじめとする特殊用途向けの専用審査プロセスを明記していま
Opinion Sep 10, 20266 mins 何世紀もの間、航海士たちは大海原を推測だけで進み、時に座礁しました。セキュリティも同じ教訓に直面しています。真実は希望的観測に基づく計算に勝るのです。
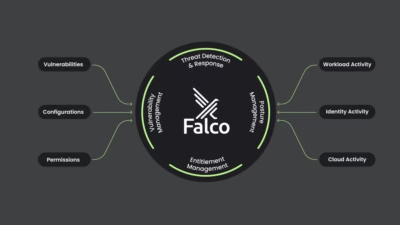
コンテンツ&ブランドマーケティングマネージャー今日のデジタル企業は、クラウドを活用することで成長を遂げています。コスト削減、スケーラビリティ、そしてリソース・アプリケーション・データへのシームレスなアクセスといった利点は、ビジネスの俊敏性、コラボレーション、イノベーションを促進する上で欠かせません。企業の94%
Microsoftが、攻撃者がIT担当者になりすますTeamsベースのキャンペーンについて警告被害者はリモートアクセスの許可をだまし取られ、マルウェア感染・横展開・ランサムウェアへとつながる対策: サポート窓口の確認、従業員教育、Teamsの堅牢化、Defenderの Safe Links/ZAPの活用Micro
新たに登場したClickFix型のキャンペーンは、ユーザーを騙してPowerShellを開かせ、悪意あるコマンドを実行させることで、企業ネットワーク内に足場を築くことを狙った複雑な攻撃チェーンを開始します。近年、脅威アクターはソーシャルエンジニアリングキャンペーンにおいてClickFixへの依存を強めています。一般的な

サイバーセキュリティにおける防御フレームワークは、攻撃者がすでに実行した内容を記録するものです。アナリストは侵害事例を分析し、その手口を文書化した上で、確認済みの活動をもとに検知ルールを構築します。しかし、このサイクルには、攻撃者が新たな手法を編み出してから防御側がそれを検知できるようになるまでの間に
英国のサイバーセキュリティ機関は火曜日、エージェント型AIシステムを活用して政府ネットワークや重要インフラ全体のセキュリティ上の弱点を発見・修正する「国家規模の自国防衛能力」の構築計画を発表しました。 「サイバーシールド」と呼ばれるこの能力は、国家サイバーセキュリティセンター(NCSC)が「攻撃者がマシン速度かつよ

by Nam Phong · Published July 7, 2026 · Updated July 7, 2026
すべての記事を読み込みました