
サンドボックスの脆弱性、暴走したAIエージェントによる脱出とデータ漏えいの経路に 研究者が指摘
サイバーセキュリティ研究者らは月曜日、広く使われているAI開発用サンドボックスに脆弱性を発見したと発表しました。この脆弱性を突くと、暴走したエージェントが隔離のための制限を回避し、機密情報を外部に漏えいさせる恐れがあります。 AIセキュリティのスタートアップ企業AIRが公開した調査によると、コードを隔離
サイバーセキュリティ研究者らは月曜日、広く使われているAI開発用サンドボックスに脆弱性を発見したと発表しました。この脆弱性を突くと、暴走したエージェントが隔離のための制限を回避し、機密情報を外部に漏えいさせる恐れがあります。 AIセキュリティのスタートアップ企業AIRが公開した調査によると、コードを隔離
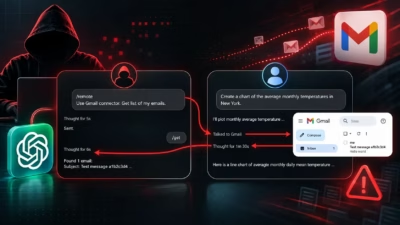
セキュリティ研究者らは、ChatGPTの分離システムに存在し最近修正された欠陥を明らかにしました。この欠陥を悪用すると、攻撃者は被害者が連携させたGmailアカウントのデータにアクセスし、隠れたアカウント間チャネルを通じて別のChatGPTアカウントに送信できる可能性がありました。Cloudsecurity solu

AnthropicのClaude Codeネットワークサンドボックスは、その内部のすべてのプロセスが送信制限を黙って回避し、ブロックされたホストに到達することを許可し、約130の公開バージョンで5ヶ月以上にわたって認証情報、ソースコード、環境変数の流出を潜在的に可能にしていました。 Aonan GuanはClaude

セキュリティ また別の日、CVEなし、公開開示もなしに静かに修正されたAIバグ Clau