
情報窃取型マルウェア「Vidar」、独自の仮想マシンとストリーム暗号でマルウェア解析を回避
2018年に初めて確認された情報窃取型マルウェアとしてよく知られる「Vidar」に、セキュリティ研究者や自動マルウェア解析システムの動きを遅らせることを狙った新たな文字列難読化手法が導入されました。 Zscaler ThreatLabzの研究者は2026年5月から9月上旬にかけてVidarの検体を追跡調査し、このマル
2018年に初めて確認された情報窃取型マルウェアとしてよく知られる「Vidar」に、セキュリティ研究者や自動マルウェア解析システムの動きを遅らせることを狙った新たな文字列難読化手法が導入されました。 Zscaler ThreatLabzの研究者は2026年5月から9月上旬にかけてVidarの検体を追跡調査し、このマル
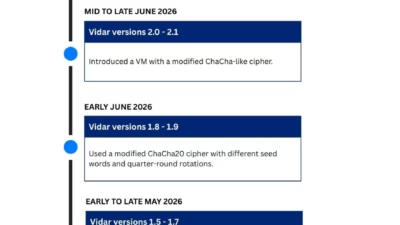
情報窃取型マルウェア「Vidar」に、埋め込み文字列を隠すための軽量な独自仮想マシンと、ビルドごとに変化するストリーム暗号の実装が導入されました。これにより、静的検知や自動リバースエンジニアリングのコストが押し上げられています。 2018年に初めて確認されたVidarは、現在も広く追跡されている認証情報窃取型マルウェ