

Check Point、VPNの重大な脆弱性にパッチを適用
セキュリティ企業のCheck Pointは今週、VPN機能を利用するゲートウェイおよびファイアウォール製品に存在する深刻度「重大」の脆弱性2件に対するパッチを発表しました。 CVE-2026-85102とCVE-2026-85103(CVSSスコア9.8)として追跡されているこれら2つのセキュリティ上の欠陥は、いずれ
セキュリティ企業のCheck Pointは今週、VPN機能を利用するゲートウェイおよびファイアウォール製品に存在する深刻度「重大」の脆弱性2件に対するパッチを発表しました。 CVE-2026-85102とCVE-2026-85103(CVSSスコア9.8)として追跡されているこれら2つのセキュリティ上の欠陥は、いずれ
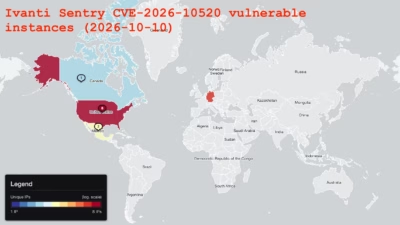
パッチ適用をたった1日遅らせるだけで、企業のセキュリティゲートウェイが攻撃者にとって格好の侵入口と化してしまいます。Shadowserverの専門家は最近、重大なIvanti Sentryの脆弱性を狙った大規模な悪用試みを報告しました。この脆弱性により、攻撃者はインターネットに公開されたデバイス上

Ivantiは、Ivanti Sentryに存在する2件の重大な脆弱性(CVE-2026-10520およびCVE-2026-10523)にパッチを適用し、顧客に対して直ちに修正を実施するよう呼びかけています。 これらの脆弱性が実際に悪用されたという情報は現時点では確認されていませんが、セキュリティ研