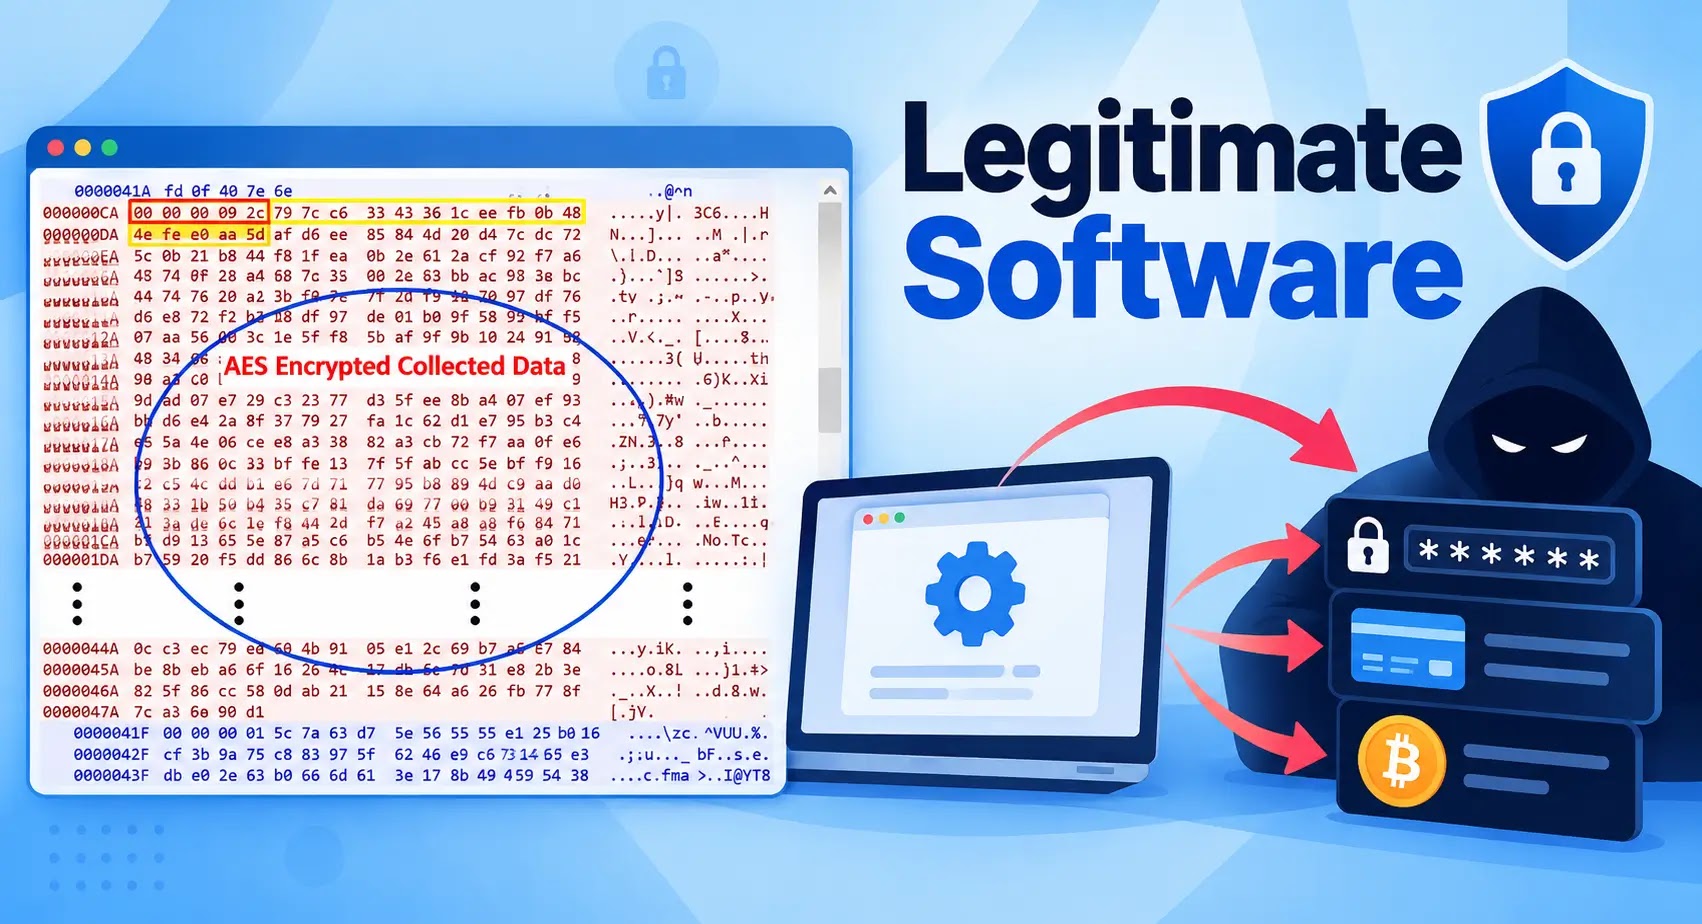
cyberpress.org > 2026年9月30日 15:14 正規ソフトウェアに潜むマルウェア、パスワードやカード情報、暗号資産ウォレットを窃取 FortiGuardのインシデントレスポンス担当研究者が、攻撃者が正規ソフトウェアのフォルダー内にSectopRATを隠していた侵入事案を調査しました。 SectopRATは「ArechClient2」とも呼ばれ、.NET製のリモートアクセス型トロイの木馬(RAT)です。今回の事案で攻撃者は、イタリア企業が開発したデ
malwarebytes.com 2026年3月2日 23:21 偽のFileZillaサイトが悪意のあるダウンロードをホストしている オープンソースのFTPクライアント「FileZilla 3.69.5」のトロイの...