
NVIDIA Infrastructure Controllerに14件の脆弱性、権限昇格・コード実行の恐れ
NVIDIAは、Linuxベースのインフラ管理ソフトウェアであるInfrastructure Controllerにおいて、リモートからの侵害を可能にする重大なハードコード認証情報の欠陥を含む14件のセキュリティ脆弱性を修正するバージョン2.0をリリースしました。 今回の脆弱性はバージョン0から1.9に影響し、NVI
NVIDIAは、Linuxベースのインフラ管理ソフトウェアであるInfrastructure Controllerにおいて、リモートからの侵害を可能にする重大なハードコード認証情報の欠陥を含む14件のセキュリティ脆弱性を修正するバージョン2.0をリリースしました。 今回の脆弱性はバージョン0から1.9に影響し、NVI
開発者たちは改めて思い知らされました。秘密情報がひとたびアプリケーションに組み込まれて出荷されると、攻撃者はサーバーに侵入せずともそれを見つけ出せるということを。 Anthropicによると、フランス語話者の脅威アクターが分散システムを用いて180万件のAndroid APKをダウンロード・逆コンパイルし、Tr
研究者らは、Shinobi動画監視システムのコード内に埋め込まれた鍵を発見しました。この鍵を悪用すれば、外部の第三者がログインもパスワードも使わずにユーザーデータベースとカメラ設定にアクセスできる可能性があります。今回の重大な脆弱性CVE-2026-82448は、ノード間通信サービスがネットワーク
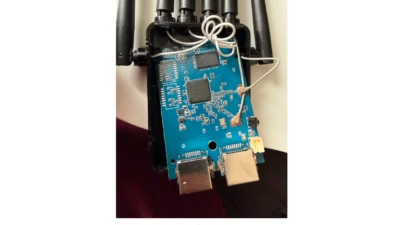
わずか3ポンドという格安のWi-Fi中継機に、あらかじめ仕込まれた隠しバックドアが存在し、システム全体が乗っ取られかねないことが明らかになりました。ペネトレーションテスターのKieran Smith氏は、Temuで購入した無名メーカー製の信号増幅器のファームウェアを丹念に解析し、製品ライン全体で共
国家の支援を受けた攻撃者と金銭目的の攻撃者が、Cisco Secure Firewall Management Center(FMC)の重大な認証バイパス脆弱性であるCVE-2026-20079を積極的に悪用しています。FMCはネットワーク全体で複数のCisco Secure Firewallデバイス
米サイバーセキュリティ・インフラセキュリティ庁(CISA)は、Cisco Secure Firewall Management Center(FMC)に影響を及ぼす、実際に悪用が確認されているゼロデイ脆弱性(CVE-2026-20316)について緊急の警告を発しました。 この脆弱性はハードコードされたパスワードに起因
エンタープライズソフトウェア大手のSAPは火曜日、2026年7月のセキュリティパッチデーの一環として、19件の新規・更新セキュリティノートを公開しました。 修正された脆弱性の中で最も深刻なのは、CVE-2026-44747(CVSSスコア9.9)で、NetWeaver Application Server ABAPに
CERT/CCが、複数のTendaルーターシリーズに存在する深刻度9.8/10の重大な脆弱性CVE-2026-11405を公表。ハードコードされたバックドア用認証情報が原因攻撃者はこの隠しパスワードを使えば、設定されているユーザー名やパスワードに関係なく通常のログインチェックを回避し、管理者権限で完全なアクセスを獲

悪意あるnpmパッケージが、自身にハードコードされたGitHubトークンを漏洩するというミスを犯し、研究者たちが攻撃者によるデータ窃取の一部始終を内側から観察できる事態となった。 mouse5212-super-formatterという名のこのパッケージは、OX Securityが同社の研究チームによる新たな分析によっ

CVE-2026-46376として追跡される この脆弱性は、CVSS v4.0ベーススコア 9.1(Critical) を持ち、広く展開されているFreePBX 16および17プラットフォームに影響します。 CWE-798(ハードコードされた認証情報の使用) に分類されるこの脆
すべての記事を読み込みました