
Linux版BambooTokenマルウェア、MQTT経由のC2でリモートシェルとファイル窃取を実行
Linux版バックドア「BambooToken」は、MQTTをコマンド&コントロール(C2)チャネルとして使用しており、攻撃者はブローカー経由のトピックを通じて侵害したホストのプロファイリング、シェルコマンドの実行、ファイル転送を行うことができます。 静的にリンクされたx86-64 ELFサンプルの解析によると、その
Linux版バックドア「BambooToken」は、MQTTをコマンド&コントロール(C2)チャネルとして使用しており、攻撃者はブローカー経由のトピックを通じて侵害したホストのプロファイリング、シェルコマンドの実行、ファイル転送を行うことができます。 静的にリンクされたx86-64 ELFサンプルの解析によると、その
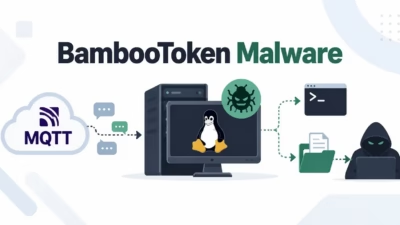
研究者らは、コマンド&コントロール(C2)通信にMQTTメッセージングプロトコルを使用するバックドア「BambooToken」と識別されたLinuxマルウェアの検体を分析しました。 このマルウェアは、システム情報の収集、シェルコマンドの実行、ファイルの閲覧、データのアップロード、そして侵害されたLinuxマシンからの
医療機関向け財務ソフトウェアを提供するCraneware社は、同社のデータ環境から大量のファイル名が窃取されるサイバーインシデントが発生したことを公表しました。 同社は7月20日付の通知で、データ環境の一部への不正アクセスを伴うサイバーセキュリティインシデントを確認したことを認めました。 今回のサイバー攻撃では「大量」