
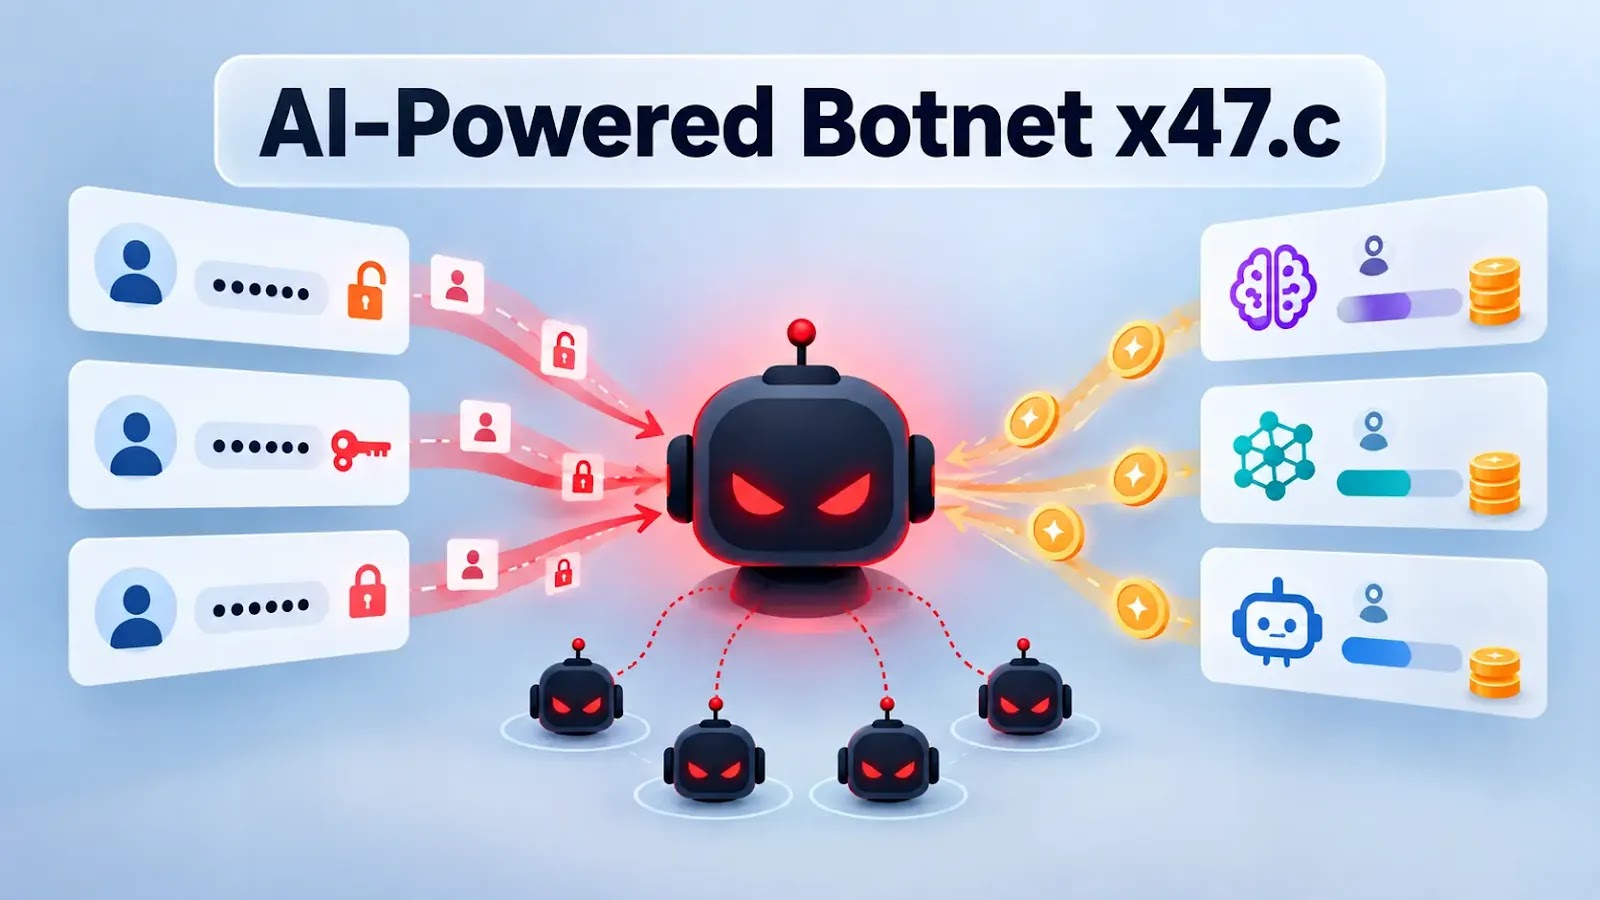
AI搭載の新型ボットネット「x47.c」、認証情報を窃取しAIアカウントのクレジットを枯渇させる
新たに確認されたWindows向けボットネット「x47.c」が、従来型のDDoSツール、認証情報の窃取、SOCKS5プロキシ、ファストフラックス方式のコマンド&コントロール(C2)インフラに加え、被害者が契約する有料AIサービスのクレジットを使い果たす「AI APIドレイン」機能を売り込んでいます。 Qrator R
新たに確認されたWindows向けボットネット「x47.c」が、従来型のDDoSツール、認証情報の窃取、SOCKS5プロキシ、ファストフラックス方式のコマンド&コントロール(C2)インフラに加え、被害者が契約する有料AIサービスのクレジットを使い果たす「AI APIドレイン」機能を売り込んでいます。 Qrator R
サイバーセキュリティ企業Mandiantの新たなレポートによると、恐喝グループ「Silent Ransom Group」が米国の法律事務所や専門サービス企業をソーシャルエンジニアリング攻撃で積極的に狙っており、最初の接触からわずか数時間以内にデータ窃取が行われるケースも確認されています。 このレポートは、先週FBIが

サイバーセキュリティに携わる私たちの多くは、ちょっとした罠にはまってしまっていま...