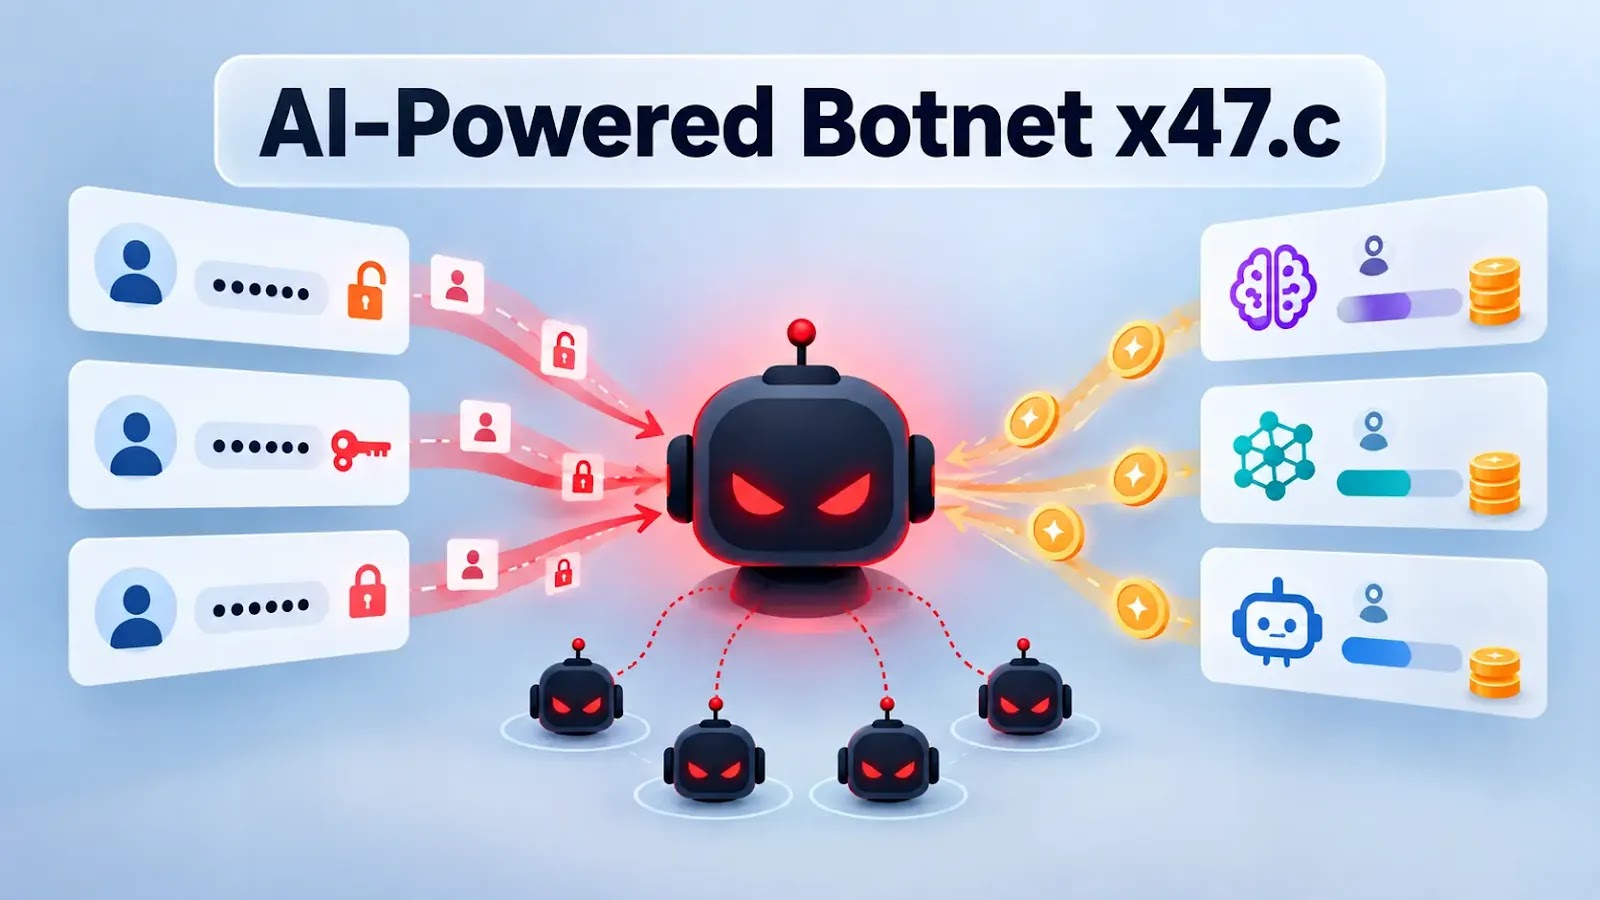
新たに確認されたWindows向けボットネット「x47.c」が、従来型のDDoSツール、認証情報の窃取、SOCKS5プロキシ、ファストフラックス方式のコマンド&コントロール(C2)インフラに加え、被害者が契約する有料AIサービスのクレジットを使い果たす「AI APIドレイン」機能を売り込んでいます。
Qrator Research Labsは、脅威ハンティングの過程でこれまで知られていなかったこのマルウェアプラットフォームを発見しました。同社の調べでは、販売していたのは「WraithTools」と名乗る攻撃者です。
注目すべき点は、自動化されたAPI悪用そのものが新しいということではありません。販売者が、AIクレジットの枯渇を専用のボットネット攻撃手法として、ネットワーク層やアプリケーション層のフラッド攻撃機能と並べてパッケージ化したことが特徴です。
WraithToolsは、基本パッケージを200ドル、DDoSアドオンを150ドル、認証情報の窃取、SOCKS5プロキシ機能、AIを活用した永続化機能を含むフルパッケージを950ドルで販売していました。
このボットネットの「AI APIドレイン」機能を使うには、攻撃者が標的アカウントに紐づく有効なAPIキーを入手している必要があります。
攻撃者は、OpenAIやxAI、あるいは互換性のあるチャット補完プラットフォームなどのサービスについて、認証情報とモデル名を指定します。
するとx47.cは、課金対象のリクエストをAIプロバイダーに直接繰り返し送信します。これにより、前払い残高を消費させたり、従量課金の請求を発生させたりします。
これは「Denial of Wallet(DoW)」と呼ばれる攻撃の一種で、OWASPは「無制限の消費(unbounded consumption)」に分類しています。
この攻撃は、公開サービスを即座にダウンさせるのではなく、AI対応アプリケーションを支える金銭面とクォータ(利用枠)の層を狙います。
ウェブアプリケーション自体は稼働を続けていても、支出上限やアカウント残高が尽きた時点で、AIチャットボット、コンテンツ処理ワークフロー、スキャナー、トレーディング機能などが利用できなくなる恐れがあります。
プロバイダーに直接リクエストを送る設計のため、従来のウェブフィルタリングでは効果が限られます。リクエストが被害者のウェブサイトやアプリケーションのインフラを経由する必要がなく、ウェブアプリケーションファイアウォール(WAF)が不正な通信を検知できない可能性があります。
WraithToolsは、AI対応のチャットボット、コンテンツ管理システム、スキャナー、トレーディングボットなどへの攻撃に使えると宣伝していたとされます。競合他社の妨害手段としての利用も想定していたようです。
ただし、この攻撃はAPIキーの侵害が前提です。Qratorの分析では、x47.cが窃取したブラウザートークンをプロバイダーのAPIキーへ自動的に変換する形跡は確認されていません。AIドレインのコマンドを実行するには、攻撃者が有効な認証情報を用意する必要があります。
一方で、このプラットフォームの認証情報窃取コンポーネントは、侵害したホストからセッションデータ、ブラウザーに保存されたパスワード、Cookie、Discordトークン、ウォレット、さらにはAI関連のアクセス情報を収集する格好の手段になります。
ComputerScience
AI搭載ボットネット「x47.c」
x47.cは18種類の攻撃手法をうたっています。HTTPフラッド、スローHTTP攻撃、TCP/UDPフラッド、TLS接続への負荷攻撃、リフレクション/増幅型の手法などが含まれます。
Qrator Research Labsが確認したところによると、「x47 Fast Flux C2GUI v4.1」というブランド名が付いたx47.cのオペレーターパネルには、ボット管理、ステルス操作、認証情報窃取ログ、プロキシ管理、DDoSキャンペーンの専用セクションが用意されているとされます。
マルウェアのドキュメントによると、各ボットが一度に実行できる手法は1つだけです。また、rawソケットによるSYN攻撃は、権限やプラットフォームの対応が不十分な場合、TCP接続試行に切り替わるといいます。
このボットネットは、攻撃者のアクセスを維持するため、ファストフラックス型のC2設計も採用しています。感染システムは最後に接続できた接続先を保持し、接続に失敗すると別のドメインやIPアドレスを試します。
このため、テイクダウンやブロックが難しくなる可能性があります。ただし、記載されている複数のドメインが、実際には同じ仮想プライベートサーバー(VPS)に解決される場合もあります。
永続化のために、x47.cの「AI Stealth」モジュールは、ボット作成時に埋め込んだxAIのGrok APIキーを使い、ホストの状態を判断して、あらかじめ定義された保守アクションを選択するとされています。
宣伝されている機能には、スタートアップでの永続化、タスクスケジューラの利用、永続化の修復、Windows Defenderの除外設定、オプションのプロセスホローイング、権限昇格の試行などがあります。
ローカルのフォールバック動作により、AI呼び出しが失敗しても、マルウェアはホストの保守活動を続けられるとされています。
SOCKS5モジュールは、C2インフラを介したリバースプロキシ接続を確立します。これにより、感染端末がNATの内側にあっても、被害者のネットワークを出口として通信を中継でき、侵害したエンドポイントの収益化をさらに進めます。
有料のAI APIを利用する組織は、キーの漏えいを、データセキュリティ上の問題であると同時に金銭的リスクを伴うイベントとして扱う必要があります。
直ちに取るべき対策としては、漏えいしたキーの失効、自動チャージの無効化または厳格な管理、キーごとの厳しい支出上限の設定、請求テレメトリーでリクエスト数やトークン消費量の急増を監視することなどが挙げられます。
OWASPは、制御されない推論がサービス品質の低下、金銭的損失、サービス拒否につながり得るとして、リソース制限の適用を推奨しています。
セキュリティチームはさらに、AI認証情報をブラウザーからアクセスできる環境から切り離し、ワークロードごとに別のキーを使うことも求められます。あわせて、権限とモデルへのアクセスを制限し、レートとトークンの上限を設定します。異常な消費が請求書に跳ね返る前に止める自動サーキットブレーカーの導入も有効です。
Securityawareness training
x47.cへの感染が疑われる場合は、エンドポイントの復旧、認証情報のリセット、多層的なDDoS対策が引き続き不可欠です。
SOCアラートの調査を1件あたり21分短縮。即座に得られるIOCコンテキストでSOCの初動対応を強化: SOCにTI Lookupを導入する
翻訳元: https://gbhackers.com/ai-powered-botnet-x47-c/