
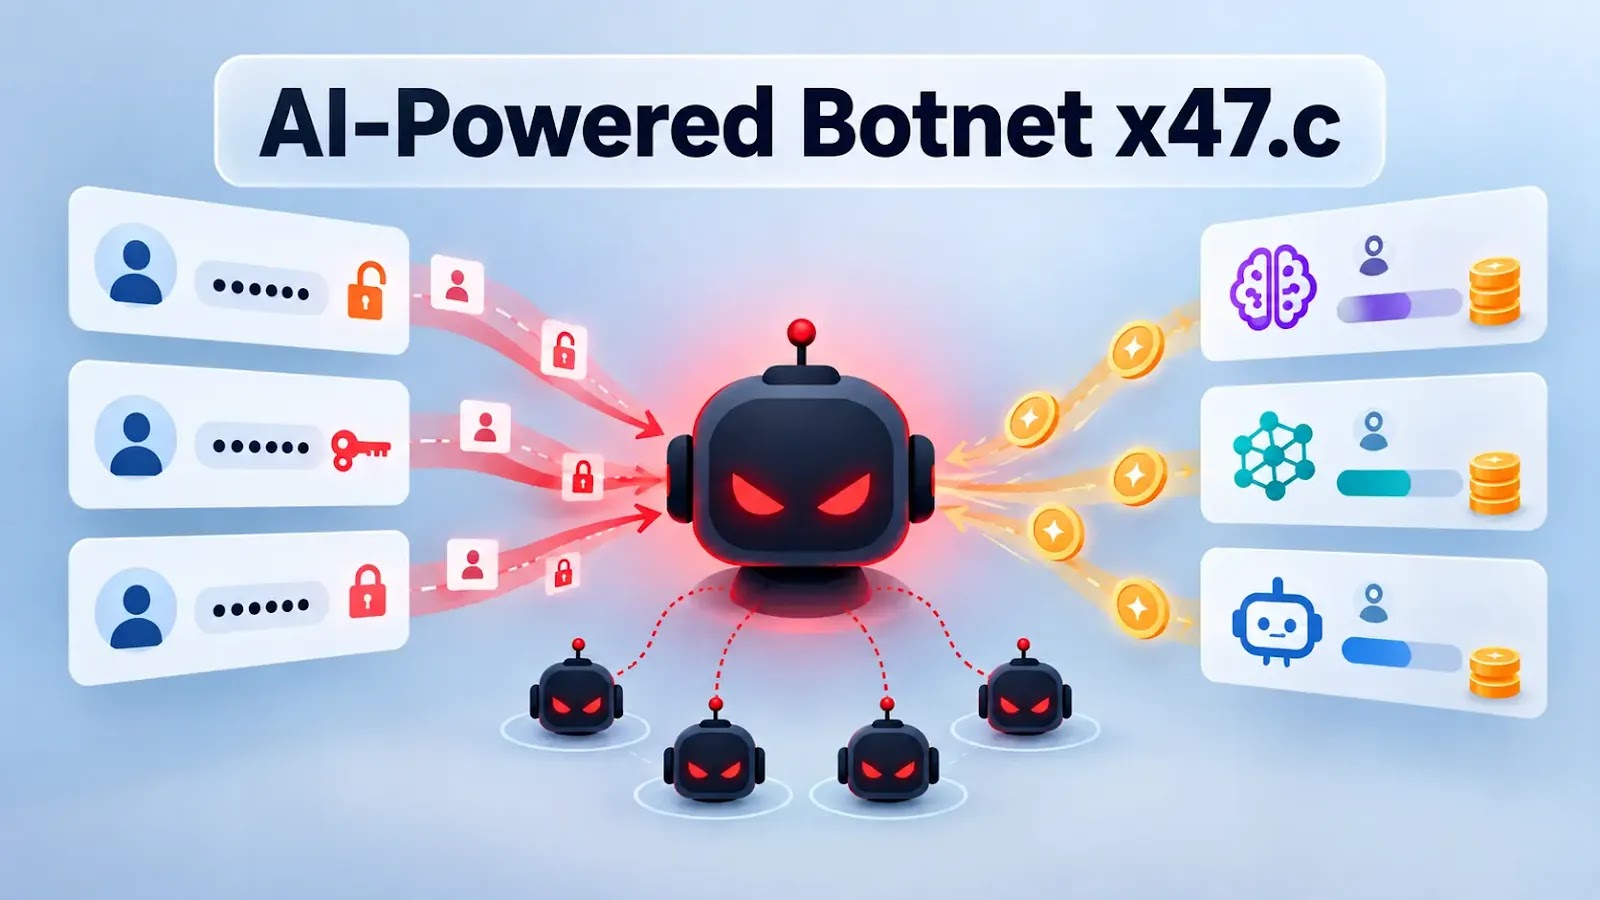
AI搭載の新型ボットネット「x47.c」、認証情報を窃取しAIアカウントのクレジットを枯渇させる
新たに確認されたWindows向けボットネット「x47.c」が、従来型のDDoSツール、認証情報の窃取、SOCKS5プロキシ、ファストフラックス方式のコマンド&コントロール(C2)インフラに加え、被害者が契約する有料AIサービスのクレジットを使い果たす「AI APIドレイン」機能を売り込んでいます。 Qrator R
新たに確認されたWindows向けボットネット「x47.c」が、従来型のDDoSツール、認証情報の窃取、SOCKS5プロキシ、ファストフラックス方式のコマンド&コントロール(C2)インフラに加え、被害者が契約する有料AIサービスのクレジットを使い果たす「AI APIドレイン」機能を売り込んでいます。 Qrator R
これまで報告例のなかったWindows向けボットネット「x47.c」が、18種類の攻撃手法を提供していることが判明しました。その中には、被害者が有料契約しているAIクレジットを枯渇させることを狙った手法も含まれています。 Qrator Research Labsが9月23日に公開した調査報告によると、販売者であ
AIアプリケーションは、1件のリクエストが消費できる計算資源やその他のリソースの量に対して有効な制御機構を欠いている場合、想定外のコストが積み上がってしまうことがあります。この大規模言語モデル(LLM)の脆弱性は「unbounded consumption(無制限消費)」と呼ばれ、暴走的な処理、サービス障害、モデル窃取