
フィリピン在住の米国人、米軍関係者を狙った大規模詐欺を認める
フィリピンに住んでいた45歳の米国市民が、数千人の米軍人や退役軍人をだました大規模な個人情報窃盗・詐欺計画を主導した罪を認めたと、米司法省が火曜日に発表しました。 裁判記録によると、ロバート・ウェイン・ボーリング・ジュニア被告は、盗んだ個人を特定できる情報(PII)を悪用して被害者の銀行口座に不正アクセスし、預金や退
フィリピンに住んでいた45歳の米国市民が、数千人の米軍人や退役軍人をだました大規模な個人情報窃盗・詐欺計画を主導した罪を認めたと、米司法省が火曜日に発表しました。 裁判記録によると、ロバート・ウェイン・ボーリング・ジュニア被告は、盗んだ個人を特定できる情報(PII)を悪用して被害者の銀行口座に不正アクセスし、預金や退
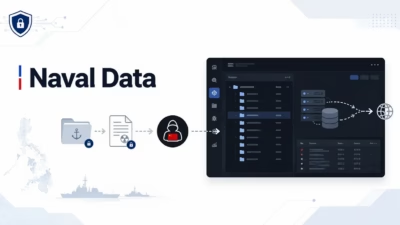
中国語話者とみられるハッカー集団が既知の脆弱性を悪用し、フィリピンの核研究機関とフィリピン海軍向けにサービスを提供する海洋エンジニアリング企業から機密データを窃取していたことが分かりました。 Hunt.ioの研究者は2026年8月13日、攻撃者が使用していた露出状態のサーバーを発見しました。このサーバーには、カスタム
堅牢なセキュリティ防御にもかかわらず、メール詐欺は依然として主要で極めて効果的な脅威です。サイバー犯罪者は頻繁に信頼できる金融機関に成りすまし、これらのブランドが構築した信頼を悪用して、組織と顧客を標的にしています。 Group-IBによると、無料ホスティングプラットフォームが広く利用可能であることにより、攻撃者は
ハッカーは、フィリピンの銀行ユーザーをターゲットにした高度なフィッシングキャンペーンを展開するために、信頼されたオンラインプラットフォームを利用し始めています。 メールセキュリティの継続的な改善にもかかわらず、フィッシングはそのスケーラビリティと導入の容易さから最も効果的な攻撃方法の一つです。 2024年初頭から活
2020年の米大統領選挙における不正選挙の主張は、(多数の訴訟や和解を通じて)法...

はじめに フィリピンにおける非接触決済とデジタルウォレットの急速な成長は、金融包...