
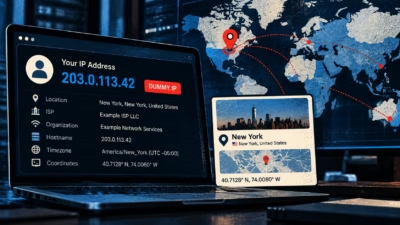
ウェブサイトを訪れるたびにIPアドレスから分かること
読み込むサイトも広告ネットワークもトラッカーも、何よりも先にIPアドレスを受け取ります。ここでは、IPアドレスから何が分かり、何が分からないのか、そしてIPアドレスを隠すと何が変わるのかを解説します。ConvertFiles ウェブページが一文字でも表示される前に、お使いの端末はサーバーにある情報を渡しています。それ
読み込むサイトも広告ネットワークもトラッカーも、何よりも先にIPアドレスを受け取ります。ここでは、IPアドレスから何が分かり、何が分からないのか、そしてIPアドレスを隠すと何が変わるのかを解説します。ConvertFiles ウェブページが一文字でも表示される前に、お使いの端末はサーバーにある情報を渡しています。それ
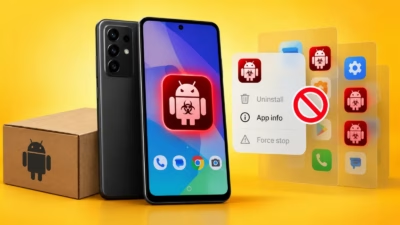
Bitdefender Labsは、MediaTek製チップを搭載した安価なAndroid端末のファームウェアにマルウェアをプリインストールする攻撃キャンペーン「Midnight Mimosa」を発見しました。 このマルウェアは、所有者が初めて電源を入れる前から端末内に存在しており、通常のアンインストール操作では削除
新たに発見されたLinuxバックドアは、感染したシステムをSession Traversal Utilities for NAT(STUN)プロトコルを使うプロキシに変えます。自己増殖用のエクスプロイトも備えていると、FortiGuard Labsが報告しました。 このClingSTUNと名付けられたマルウェアは、バ

eSecurity Planet コンテンツおよび製品推奨事項は編集上独立しています。当社はパートナーへのリンクをクリックすることでお金を稼ぐ場合があります。 詳細をご覧ください 過去数年間のサイバーセキュリティにおける重要な転換の1つは、攻撃者がいかにして目の前に隠れているかということだと私は信じています。&

ハッカーたちはインターネットに晒露されたComfyUIサーバーを積極的にハイジャックし、カスタムノードエコシステムを悪用してファイルレス仮想通貨採掘マルウェアとステルティなプロキシボットネットを配置しています。 既知のバレットプルーフホスティングプロバイダで最初に発見されたこの急速に成長中のキャンペーンは、AIコミュ

ネットワーク内に察知されない存在を保つことは、デジタル犯罪者にとって最大の切り札であり、Blackpointの専門家による最新の発見が、これらのツールが達成している深い洗練さを明らかにしている。「RoadK1ll」と名付けられた悪質なモジュールは、攻撃者に単にネットワークに潜入することを可能にするだけでなく、補助ノー

GhostSocksとして知られている新興マルウェアは、侵害されたシステムを住宅...

「Operation Lightning」がSocksEscortプロキシボット...

Lumen TechnologiesのBlack Lotus Labsが、202...

偽の7-Zipウェブサイトが、人気のアーカイブツールのトロイの木馬化されたインス...
すべての記事を読み込みました