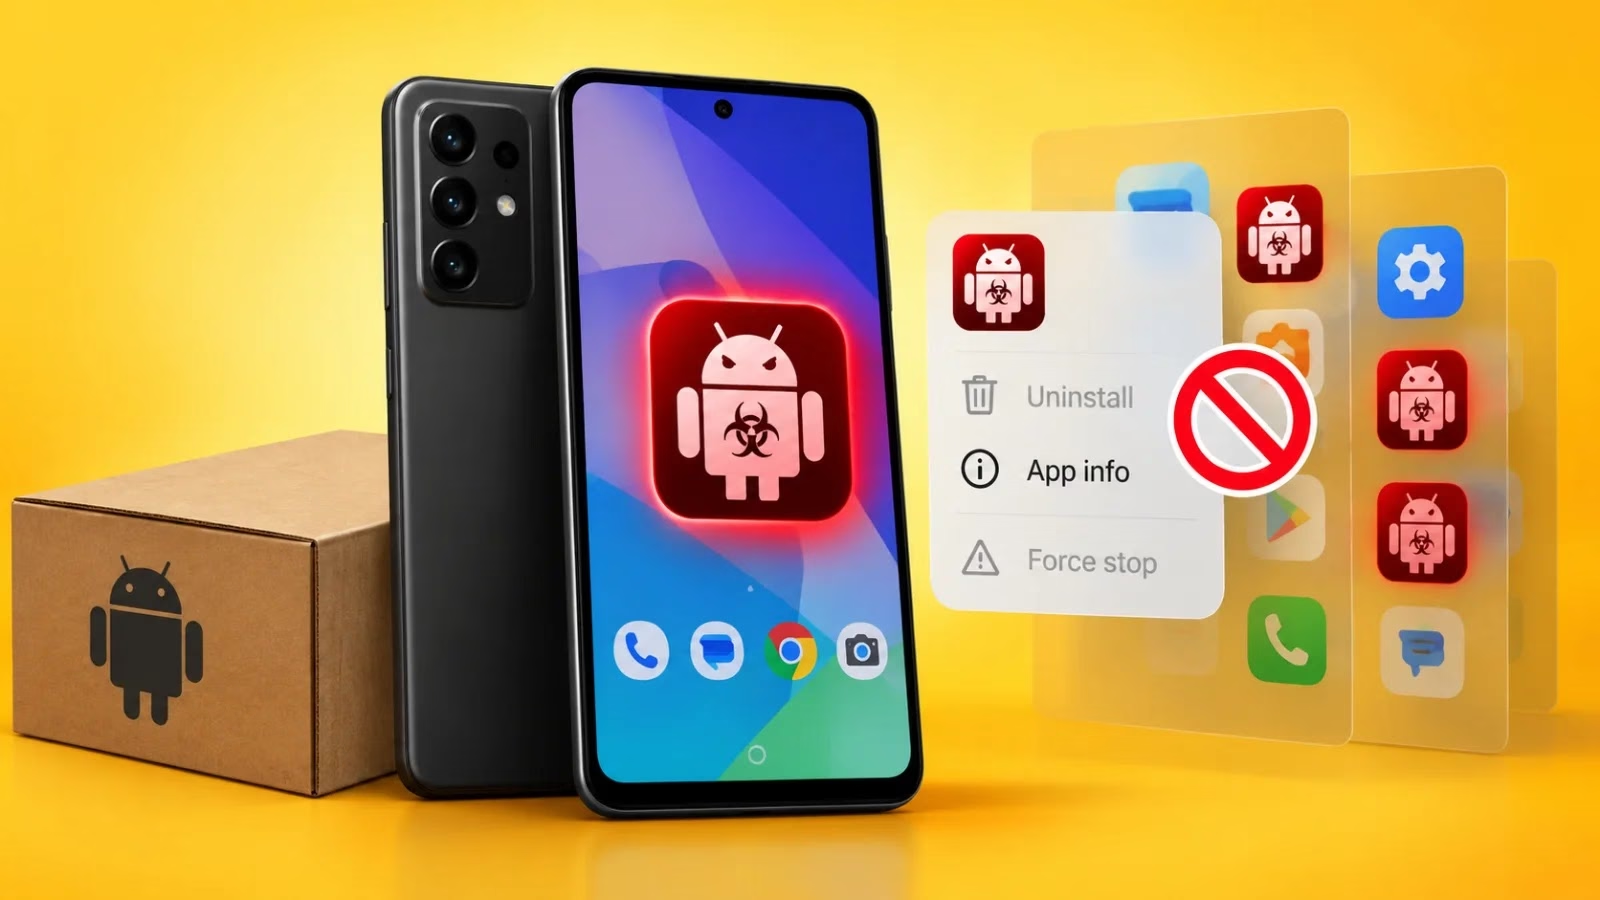
Bitdefender Labsは、MediaTek製チップを搭載した安価なAndroid端末のファームウェアにマルウェアをプリインストールする攻撃キャンペーン「Midnight Mimosa」を発見しました。
このマルウェアは、所有者が初めて電源を入れる前から端末内に存在しており、通常のアンインストール操作では削除できません。
Bitdefender Labsが公開した調査によると、中核となるのはプラットフォーム署名付きのシステムアプリ「com.android.system.lite」です。システム権限で動作し、アプリのインストールや削除、権限の付与を無断で実行できるほか、リモートサーバーからコードを読み込むこともできます。
同じ中核部分は、com.android.sys.prot、com.android.sys.gmsprot、com.android.sys.bcprotなど、システム関連を装った別のパッケージ名でも出荷されています。研究者らは、問題はパッケージ名ではなく、その下で共通して動作する中核部分だと指摘しています。
このアプリは「System」という一般的な名称で表示され、アイコンは非表示です。主要なロジックはネイティブライブラリ「libeasy.so」に実装されており、難読化されたフレームワーク(cn.kw.lib.hex)をRC4で復号してシステムプロセスに展開します。
このフレームワークはコマンド&コントロール(C2)サーバーから設定を取得し、広告詐欺やアプリのサイレントインストールを行うプラグインを読み込みます。
ペイロードをインストールする前に、マルウェアは「pm disable com.android.vending」を実行してPlayストアを無効化します。Playストアは、Play Protectの端末内スキャナーを提供するアプリです。インストール後には、Playストアを再び有効化します。
さらに、インストーラーをcom.android.vendingに設定して、インストール元を偽装することも可能です。正規のPlayアプリにはGoogleが付与する「frosting」署名ブロックが含まれるため、これが存在しなければ偽装を見破れます。
ペイロードは静的検出を回避するようパッケージ化されています。プラグインは拡張子.oのJARファイルで、モジュールはCDNから.pngファイルとして配信されます。
運営者の主な収益源は、広告詐欺、クリック詐欺、レジデンシャルプロキシの中継です。イネーブラー(導入役)は、天気、アプリロック、メモ、OCRなどのカバーアプリをインストールします。
これらのアプリは正規のSDKを通じて本物の広告を読み込む一方、隠しオーバーレイが偽のインプレッションとクリックを記録します。投下されたアプリの一つ、com.mobile.applock.enは、TCPバックコネクト型のプロキシとして動作し、端末を中継ノードとして登録します。
イネーブラーは、ユーザー補助、通知へのアクセス、SMSの各権限も自ら付与します。Bitdefenderはこれらが悪用された形跡を確認していませんが、リモートから有効化される可能性があります。ユーザー補助へのアクセスは、Androidのバンキング型トロイの木馬が一般的に悪用する仕組みです。
Bitdefenderは、約2年間にわたり150か国以上、数千台の端末でこのキャンペーンを確認しました。
被害が多い国はメキシコ、フランス、イタリアの順です。影響を受けた機種には、偽造品の「S25 Ultra」や「i16_Pro_Max」のほか、DoogeeのS200 XやCubotのKINGKONG Xといった正規の低価格ブランド端末も含まれます。
一部のファームウェアには、Shenzhen Zedielのものとされる証明書で署名されていました。Bitdefenderは、これがZedielによるマルウェア作成や認識を示す証拠ではないと強調しています。サプライチェーンのどの段階で組み込まれたのかは、依然として不明です。
ペイロードはDr.WebのAndroid.Phantomファミリーと重複しており、共通のインフラは2021年のAndroid.Jokerの活動にもつながっています。また、13本のGoogle Playアプリも同じサーバーと通信しています。
このコンポーネントはシステムパーティションに存在するため、アンインストールはできません。駆除にはファームウェアレベルでの修復か、ADB経由でのコンポーネント無効化が必要です。
防御側は、変化するパッケージ名を追うのではなく、不変の中核部分(libeasy.so、cn.kw.lib.hex、weatherliveのC2)を軸に調査すべきです。ユーザーは、ブランド不明の端末や、不自然に安いフラッグシップのクローン端末を避けるよう推奨されます。
翻訳元: https://cyberpress.org/low-cost-android-phone-malware/