
「人間は完璧ではない。誰もがそれを知っている」:セキュリティ専門家は依然として人間を最大の脅威と見なす…
業界リーダーによると、ヒューマンエラーは依然としてオンラインセキュリティ最大の課題の一つセキュリティ専門家の68%がヒューマンエラーを挙げ、メール経由の詐欺を挙げた55%を上回る最近のセキュリティインシデントの要因の80%は、ユーザーの不適切な行動や教育不足に起因サイバーセキュリティ担当者が直面する課題に関する新
業界リーダーによると、ヒューマンエラーは依然としてオンラインセキュリティ最大の課題の一つセキュリティ専門家の68%がヒューマンエラーを挙げ、メール経由の詐欺を挙げた55%を上回る最近のセキュリティインシデントの要因の80%は、ユーザーの不適切な行動や教育不足に起因サイバーセキュリティ担当者が直面する課題に関する新
研究者がManusのプロンプトインジェクション対策を回避し、JSFuckによる難読化でコード実行に成功メールに仕込まれた隠しプロンプトは、Manusが不審な動きを検知する前にデコードされ、実行された脆弱性は修正済み。サードパーティーへの広範なアクセス権を持つAIエージェントのリスクが浮き彫りにManusに対するメ

Check Point Software Technologiesが月曜日に公開したセキュリティレポートによると、2026年中間選挙に対するサイバーセキュリティ上の脅威は、選挙運動や寄付者、有権者が情報発信に使用するアカウントやプラットフォームを標的にしています。 今選挙サイクルのところ、脅威は投票機や開票システムに

少数の公開されたInstagramの投稿で、攻撃者は生成AIで説得力のあるフィッシングメールを作成するのに十分な材料を得ることができます。テキサス大学アーリントン校とルイジアナ州立大学の研究者たちは公開されたソーシャルメディアの活動がいかにして個人的で信頼できるように見えるフィッシングメッセージに変換

Microsoft Exchange Serverのユーザーは、攻撃で悪用されている新たに開示されたゼロデイ脆弱性を直ちに軽減するよう警告されています。 Microsoftは今週137の脆弱性をパッチチューズデーの更新で修正しましたが、サイバーセキュリティ業界は最新の更新がゼロデイに対処していないことに驚きました。

研究者によると、このキャンペーンはブラウザベースのJavaScript仮想マシンを使用して、認証情報の盗難を隠し、大規模でMFAを傍受しています。 FlowerStormとして知られている広く活動しているフィッシング・アズ・ア・サービ

出典:Robert Lemos;Cisco Talosのデータ攻撃者のAI使用に支えられて、フィッシング攻撃は初期アクセスの主要なベクトルとして急増し、今年の第1四半期の侵害対応活動において、外部脆弱性の悪用を上回るようになりました。これは、今週発表されたCisco Talosの IR Trends Q1 2026 レ
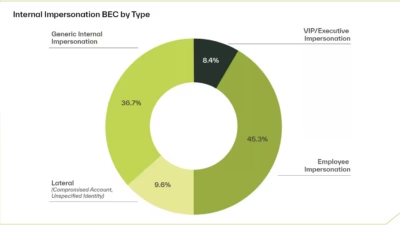
タイプミスの数を数えるだけでは、もはやフィッシングメールを認識することはできません。そして、本物らしく見えるメールに何も考えずに返信すれば、あなたも引っかかるでしょう。 4,600以上の組織にわたるほぼ800,000件のメール攻撃の分析により、攻撃者が技術的脆弱性の悪用から離れて、行動上および組織的な弱点を標的にする

DHLになりすましたメールの添付ファイルには、事前に設定されたSimpleHelpリモートアクセスツールへのリンクが含まれています。これはネットワークを探索し、データを盗み、追加のマルウェアを配布するための理想的な出発点です。 ドイツの産業用スペアパーツおよび機器サプライヤーは、DHLからのものと思われるメールを

ハッカーはLinkedInの通知を悪用して、ユーザーをだまし、ログイン認証情報を与えさせますフィッシングメールは、受信者を操作するために緊急の求人情報になりすまします「inedin[.]digital」のような詐欺的なドメインがLinkedInを模倣して信頼を得ます専門家は、ハッカーが正規のアラートを模
すべての記事を読み込みました